En bref
- RFC 8693 échange un jeton contre un autre au token endpoint. Seuls subject_token et son type sont obligatoires ; le lab Keycloak montre une requête complète.
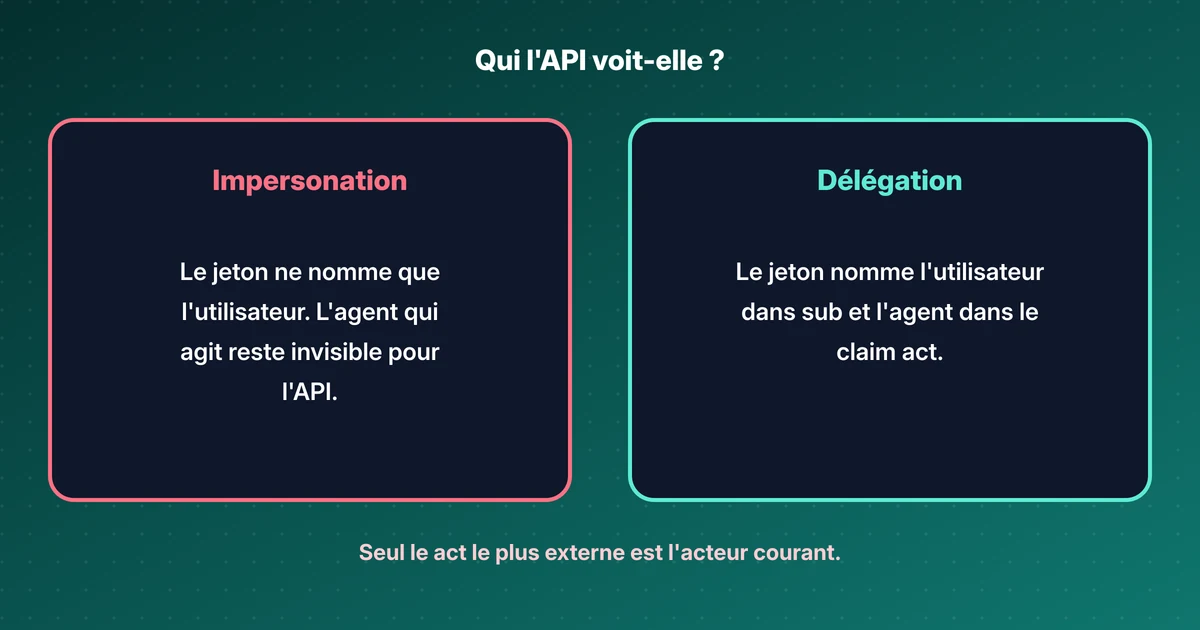
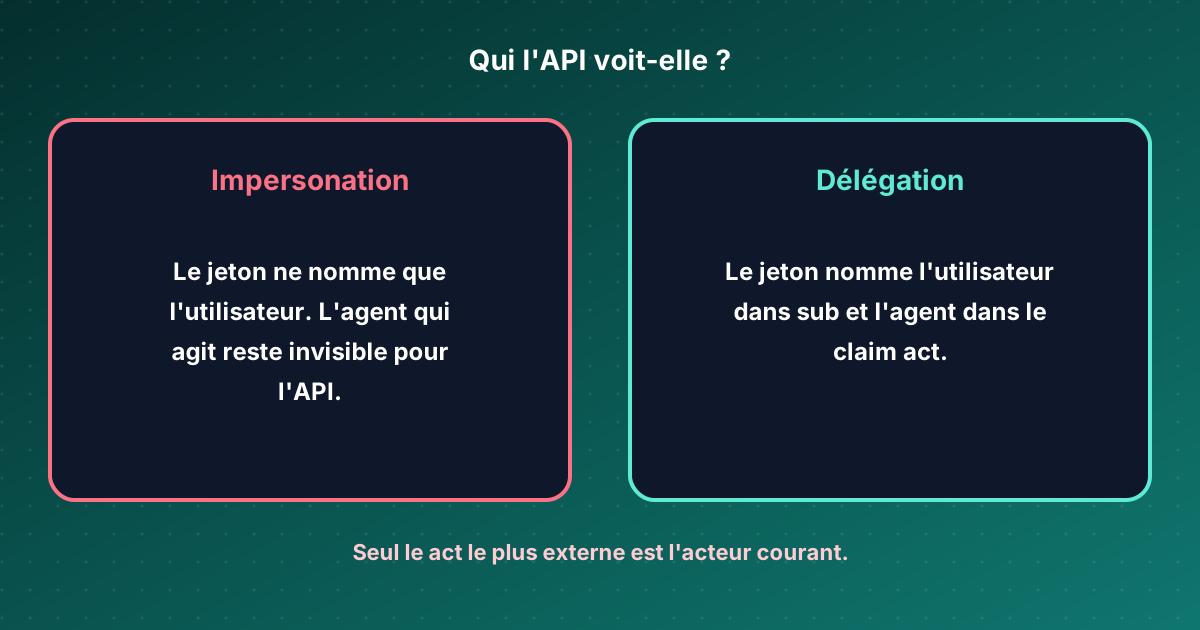
- Avec l'impersonation, l'API ne distingue pas l'agent de l'utilisateur. Avec la délégation, le jeton porte les deux, et l'agent figure dans le claim act.
- Dans une chaîne de act imbriqués, seul l'acteur le plus externe compte pour les décisions d'accès. Les autres sont de l'historique : journalisez-les, sans autoriser sur eux.
- ID-JAG, les transaction tokens et les serveurs MCP s'appuient tous sur ce grant. L'OBO d'Entra fait le même travail avec un autre grant type.
- Avant de faire confiance à un fournisseur, faites les vérifications : qui peut échanger, quelles audiences, si des refresh tokens reviennent et si act apparaît vraiment.
Un agent IA qui appelle une API pour un utilisateur ne devrait pas transmettre le jeton de cet utilisateur. La réponse habituelle est le token exchange : l’agent, ou le serveur MCP derrière lui, remet le jeton au serveur d’autorisation et reçoit un nouveau jeton, plus étroit et destiné à une seule API. La RFC 8693 définit ce grant. Elle date de janvier 2020, bien avant qu’on appelle agent un chatbot, et elle avait déjà les mots dont ce problème a besoin : délégation, impersonation et acteur.
Cet article est la référence vers laquelle je reviens quand je monte des labs de token exchange. Il couvre la requête, les deux sémantiques, les claims qui les portent et les endroits où le grant apparaît aujourd’hui.
Ce que contient une requête d’échange#
Un token exchange est un appel normal au token endpoint avec le grant type urn:ietf:params:oauth:grant-type:token-exchange. Les paramètres :
| Paramètre | Obligatoire | Ce qu’il indique |
|---|---|---|
subject_token, subject_token_type |
Oui | La partie pour laquelle le nouveau jeton est demandé |
actor_token, actor_token_type |
Non | La partie qui va agir |
resource |
Non | URI absolue de l’endroit où le jeton sera utilisé, sans fragment |
audience |
Non | Nom logique de la cible, par exemple un client ID |
scope |
Non | Les scopes voulus pour le nouveau jeton |
requested_token_type |
Non | Access token, JWT, ID token, SAML, etc., sous forme d’URN |
La réponse indique ce qui a été émis dans issued_token_type. La façon dont le client s’authentifie, et la possibilité pour des clients non authentifiés d’échanger, sont laissées à l’exploitant. En pratique, cette décision est tout le modèle de sécurité : dans mon lab Keycloak, un seul client avait le privilège d’échange, et un client sans ce privilège a été refusé.
resource et audience peuvent être répétés, donc un échange peut demander un jeton valable pour plusieurs cibles. Pour des agents, je ne le ferais pas. Un échange par API en aval rend chaque jeton inutile ailleurs.
Délégation ou impersonation#
La section 1.1 de la RFC définit les deux sémantiques, et cette différence est la première chose à trancher dans un déploiement d’agents IA.
- Impersonation. A reçoit les droits de B dans un certain contexte et y est indiscernable de B. L’API qui reçoit le jeton croit avoir affaire à B. Certaines parties du système peuvent le savoir, mais le jeton n’est pas tenu de le dire.
- Délégation. A garde sa propre identité. Le jeton dit que A agit pour B. La RFC l’écrit simplement : “In a sense, A is an agent for B.”
Un jeton de délégation est parfois appelé composite token, car il porte des informations sur deux parties. Que le serveur en émette un dépend de sa politique et de sa configuration. C’est important, car qui demande du “token exchange” à un produit obtient le plus souvent de l’impersonation. Dans mon lab avec Keycloak 26.8.2, le jeton échangé gardait l’utilisateur comme sujet, ne nommait le serveur MCP que comme authorized party (azp) et n’avait pas de claim act. La prise en charge de la délégation par Keycloak était une fonction en préversion, désactivée.
Pour un agent, l’impersonation signifie que l’API ne sait pas si l’utilisateur a cliqué ou si l’agent a décidé. Les deux ont les mêmes droits et la même ligne de journal. La délégation est ce qu’il faut pour l’audit et pour des politiques comme “les agents peuvent lire les factures mais pas les payer”.
Lire le claim act#
La délégation s’exprime avec le claim act. Sa valeur est un objet qui identifie l’acteur, en général avec sub et parfois iss. Une chaîne de délégation imbrique un act dans un autre. Un exemple réduit de ce qu’une API de paiement pourrait recevoir après deux sauts :
{
  "iss": "https://as.example.com",
  "aud": "https://payments.example.com",
  "sub": "user-4821",
  "scope": "invoices.read",
  "act": {
    "sub": "https://mcp.example.com",
    "act": { "sub": "https://agent.example.com" }
  }
}
Les règles de la section 4.1 sont courtes et faciles à mal appliquer :
- Le
actle plus externe est l’acteur courant, ici le serveur MCP. Le plus imbriqué est le plus ancien. - Les acteurs précédents “are informational only and are not to be considered in access control decisions.”
actdans une réponse d’introspection a le même sens que dans un JWT.
Une politique du type “autoriser si un acteur quelconque de la chaîne est l’agent de confiance” est donc fausse selon la spécification. Autorisez sur l’acteur courant et le sujet. Journalisez toute la chaîne, car c’est cet historique que demandera une analyse d’incident.
may_act décide qui peut devenir l’acteur#
Le claim may_act voyage dans le subject token et dit à l’avance qui peut agir pour le sujet. Le serveur d’autorisation peut s’en servir pour décider si le client, ou la partie indiquée dans actor_token, peut effectuer la délégation ou l’impersonation demandée. Des claims comme exp et aud à l’intérieur de may_act n’ont pas de sens : il sert seulement à identifier une partie.
Il est utile parce qu’il déplace la décision vers l’émetteur du jeton d’origine. Il ne garantit pas pour autant que le serveur le vérifie. Dans mon lab sur le downscoping, je n’ai pas pu isoler si Keycloak comparait l’acteur à may_act. Je le traite donc comme une indication que le serveur peut respecter, et je teste moi-même le refus.
Restreindre : audience, scope et durée de vie#
Les considérations de sécurité de la RFC 8693 tiennent en un paragraphe. Elles suggèrent le claim scope et une durée de vie limitée pour contenir l’abus de droits délégués. Le reste est laissé au serveur, et les serveurs diffèrent :
- Le scope ne suit pas partout le subject token. Dans mon lab A2A, le scope du jeton échangé suivait les scopes du client qui agissait, si bien que l’agent B a reçu un droit d’écriture que A n’avait jamais accordé. Une politique client a corrigé cela. Testez-le chez votre fournisseur.
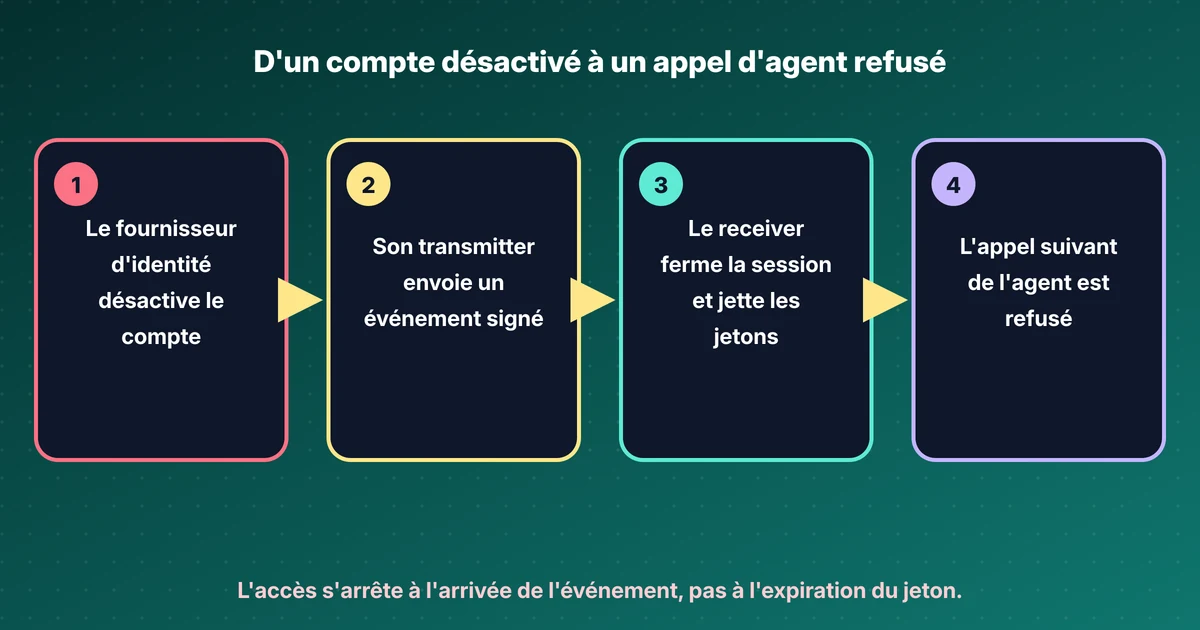
- Les refresh tokens ne devraient pas revenir. Mon lab Keycloak a refusé un refresh token dans un échange standard. Un refresh token entre les mains d’un agent transforme une autorisation de cinq minutes en autorisation permanente.
- Durée de vie courte. Le jeton échangé dans mon essai vivait 300 secondes.
- Liaison. Un jeton échangé reste un bearer token tant qu’il n’est pas lié à une clé. DPoP est la manière habituelle de le lier.
Où le token exchange apparaît aujourd’hui#
- Serveurs MCP. La révision 2026-07-28 de la spécification MCP dit que les serveurs “MUST only accept tokens that are valid for use with their own resources” et “MUST NOT accept or transit any other tokens”. Un serveur MCP qui a besoin d’une API en aval échange donc le jeton pour chaque API. Mon lab sans passthrough montre le refus quand il ne le fait pas.
- ID-JAG et Cross App Access. Le client demande à son fournisseur d’identité un Identity Assertion JWT par un token exchange dont le
requested_token_typevauturn:ietf:params:oauth:token-type:id-jag, puis le présente au serveur d’autorisation de l’autre application. Le draft -06 est daté du 31 octobre 2026. L’explication sur ID-JAG décrit le flux sans jargon. - Transaction tokens. Le draft du GT OAuth (-11, 30 juillet 2026) utilise le token exchange avec le type
urn:ietf:params:oauth:token-type:txn_tokenpour transformer un jeton externe en jeton de courte durée qui circule dans un seul domaine de confiance. Mes notes de l’IETF 127 couvrent les travaux récents au-delà d’une frontière. - On-behalf-of de Microsoft Entra. OBO résout le même problème avec un autre grant : la couche intermédiaire appelle le token endpoint avec le grant JWT bearer et
requested_token_use=on_behalf_of. Ce n’est pas une requête RFC 8693, et le résultat ne conserve pas le client d’origine, comme l’a montré mon lab OBO. - D’autres fournisseurs. Amazon Cognito et WorkOS Connect ont ajouté la RFC 8693 en novembre 2026, comme noté dans mon lab Keycloak.
Ce que je vérifie avant de faire confiance à une implémentation#
- Quels clients peuvent échanger, et si c’est un réglage par client.
- Si un échange vers une audience à laquelle le client n’a pas droit est refusé.
- Si le scope du nouveau jeton est borné par le subject token et non par le client qui agit.
- Si un refresh token peut revenir.
- Si
actapparaît, et s’il peut être exigé. Sinon, prévoyez de journaliser vous-même le lien entre utilisateur, agent et audience. - Ce que vérifie l’API en aval : audience, acteur courant et scope par opération.
Ce que je n’ai pas vérifié#
Cet article s’appuie sur la RFC, les drafts cités et mes labs précédents. Je n’ai pas lancé de nouveau lab, je n’ai testé la délégation avec act chez aucun fournisseur et je n’ai pas comparé le comportement de Cognito ou de WorkOS. Une explication sans jargon du token exchange figure au backlog.
Sources#
- RFC 8693: OAuth 2.0 Token Exchange (January 2020)
- Model Context Protocol specification, revision 2026-07-28: Authorization
- draft-ietf-oauth-identity-assertion-authz-grant-06 (31 October 2026)
- draft-ietf-oauth-transaction-tokens-11 (30 July 2026)
- Microsoft identity platform: OAuth 2.0 On-Behalf-Of flow
- Keycloak documentation: Configuring and using token exchange
Cet article en Markdown · RSS · JSON feed
Les nouveaux articles par e-mail
Un e-mail par semaine avec les nouveaux articles et labs. Désinscription à tout moment.
Votre adresse est conservée chez Kit, le service qui envoie les e-mails. Détails