En bref
- DPoP (RFC 9449, septembre 2023) lie un jeton d'accès à une clé que le client détient, pour qu'un jeton fuité ne puisse pas être utilisé sans cette clé.
- PAR (RFC 9126, septembre 2021) déplace la demande d'autorisation vers un canal arrière. Le FAPI 2.0 Security Profile l'exige.
- RAR (RFC 9396, mai 2023) décrit l'approbation elle-même, par exemple une chambre d'hôtel à des dates nommées, au lieu d'un périmètre grossier de réservations.
Votre agent IA veut réserver une chambre d’hôtel. Trois normes OAuth publiées décident comment cette demande est décrite, comment elle atteint le fournisseur d’identité, et ce que vaut un jeton fuité. L’une décrit la réservation. L’une garde la demande hors de la barre d’adresse du navigateur. L’une lie le jeton d’accès à une clé, pour qu’une fuite ne réserve pas la chambre.
Ce sont des RFC Standards Track, au niveau Proposed Standard. Le FAPI 2.0 Security Profile, approuvé comme OpenID Final Specification le 19 février 2025, exige déjà PAR. RFC 9700, publié en janvier 2025, dit que les serveurs d’autorisation et de ressources devraient lier les jetons d’accès à l’émetteur, avec mTLS ou DPoP.
Les mêmes idées sont revenues à l’IETF 127. Dans la session OAuth du 18 novembre 2026, une variante d’ID-JAG liée à DPoP figurait sur les diapositives, et les jetons d’accès transactionnels étaient décrits comme demandés via des Rich Authorization Requests. J’ai relaté cette réunion dans un billet à part.
DPoP lie le jeton à une clé#
DPoP signifie Demonstrating Proof of Possession. La RFC 9449 a été publiée en septembre 2023.
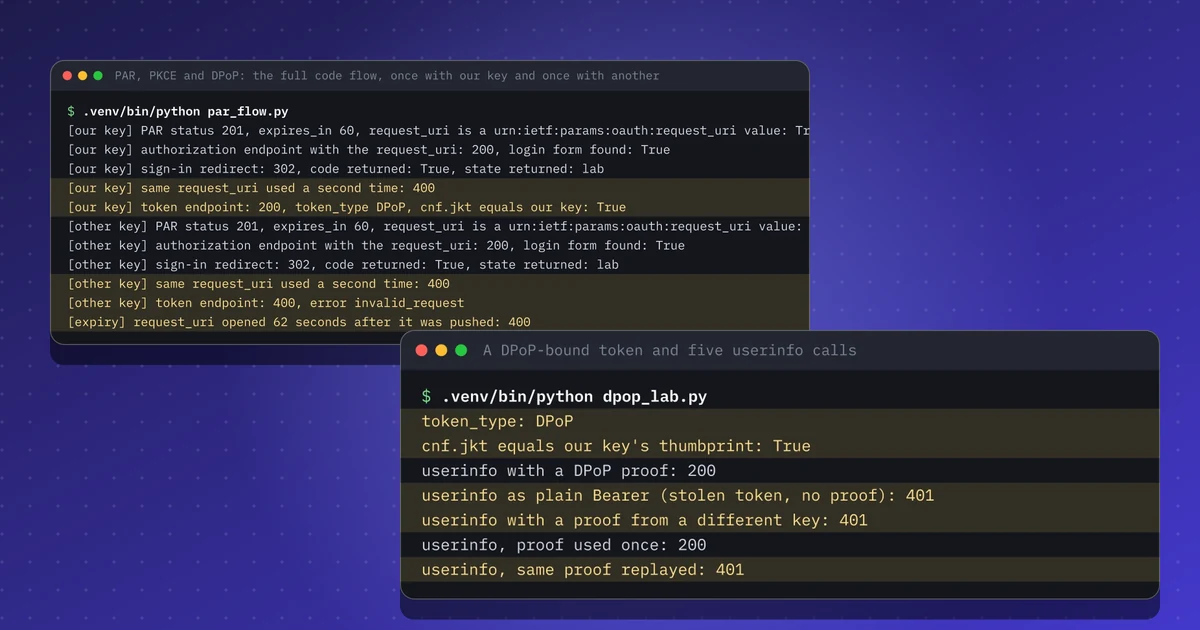
L’agent détient une paire de clés. Quand il demande un jeton, puis quand il appelle l’API de réservation, il envoie une courte preuve signée qui nomme la méthode HTTP et l’URL. Le serveur d’autorisation lie le jeton d’accès à cette clé. L’API de l’hôtel n’accepte ensuite le jeton qu’avec une preuve fraîche signée par la même clé.
Un jeton d’accès habituel est un jeton porteur : quiconque le détient peut appeler l’API en tant que la personne. Un fichier journal ou une copie extraite par un logiciel malveillant suffit. Avec DPoP, un jeton fuité est inutile sans la clé, et une preuve rejouée est refusée. C’est pour cela qu’un jeton volé ne réserve pas la chambre.
PAR garde la demande hors de la barre d’adresse#
PAR, Pushed Authorization Requests, a été publié dans la RFC 9126 en septembre 2021.
L’agent envoie d’abord les paramètres d’autorisation au fournisseur d’identité sur un canal arrière, dans un appel authentifié. Le serveur répond par une référence de courte durée, un request_uri. Seulement alors une redirection porte l’identifiant du client et cette référence, rien d’autre.
Le problème, c’est la fuite. Une longue URL d’autorisation peut se retrouver dans les journaux, l’historique et les en-têtes Referer. Si la demande nomme aussi l’hôtel et les dates, ces données fuitent avec elle. Le FAPI 2.0 Security Profile exige PAR : les serveurs d’autorisation doivent rejeter les demandes qui n’ont pas été poussées, et la référence doit expirer en moins de 600 secondes.
RAR décrit la réservation elle-même#
RAR, Rich Authorization Requests, a été publié dans la RFC 9396 en mai 2023.
Au lieu d’un périmètre grossier comme bookings, l’agent envoie une description structurée de ce qui est approuvé, dans authorization_details. Pour un séjour à l’hôtel, cela peut nommer une chambre, l’hôtel et les dates.
Un périmètre bookings pourrait autoriser n’importe quelle chambre, à n’importe quelle date, dans n’importe quel hôtel que l’API accepte. Avec RAR, le fournisseur d’identité peut afficher un écran de consentement qui nomme cette chambre et ces dates, et l’API peut faire respecter exactement cette réservation. Ces détails peuvent voyager dans la demande PAR déjà poussée, pour que l’hôtel et les dates n’apparaissent jamais dans une URL.
Comment les trois s’assemblent#
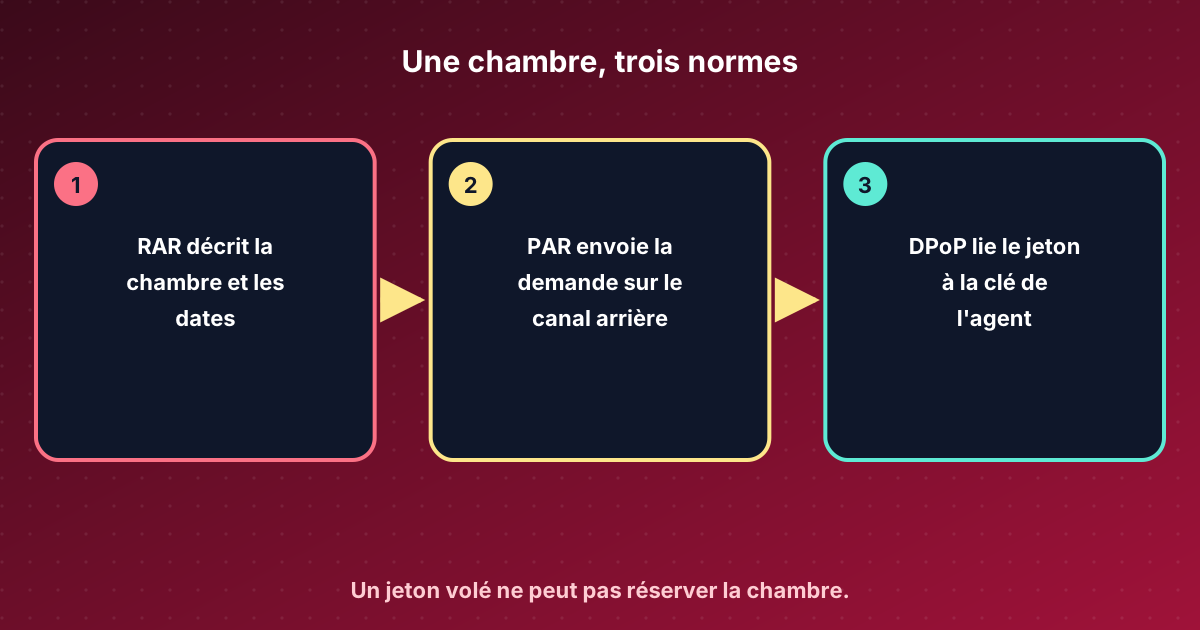
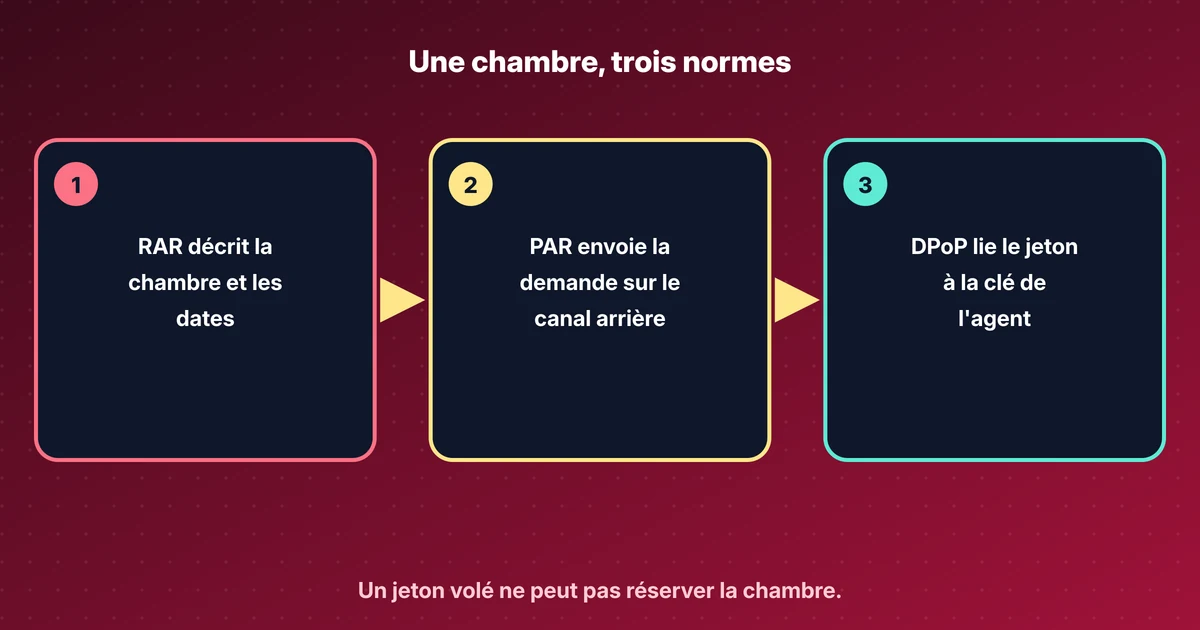
Vous n’avez pas à activer les trois d’un coup. DPoP aide même quand le périmètre est encore une chaîne. PAR aide même pour une connexion qui n’est pas une réservation. RAR aide même avec un jeton porteur, parce que le consentement est précis. Utilisés ensemble, ils correspondent à la façon dont vous voudriez qu’un agent réserve une chambre.
Un lab pratique exécute DPoP et PAR contre Keycloak.
Sources#
- RFC 9449: OAuth 2.0 Demonstrating Proof of Possession (DPoP)
- RFC 9126: OAuth 2.0 Pushed Authorization Requests (PAR)
- RFC 9396: OAuth 2.0 Rich Authorization Requests (RAR)
- RFC 9700: Best Current Practice for OAuth 2.0 Security
- OpenID Foundation, 19 Feb 2025: FAPI 2.0 Security Profile and Attacker Model approved as Final Specifications
- FAPI 2.0 Security Profile (Final)
- IETF 127 OAuth working group session notes
Cet article en Markdown · RSS · JSON feed
Les nouveaux articles par e-mail
Un e-mail par semaine avec les nouveaux articles et labs. Désinscription à tout moment.
Votre adresse est conservée chez Kit, le service qui envoie les e-mails. Détails