En resumen
- DPoP (RFC 9449, septiembre de 2023) ata un token de acceso a una clave que guarda el cliente, de modo que un token filtrado no se puede usar sin esa clave.
- PAR (RFC 9126, septiembre de 2021) mueve la solicitud de autorización a un canal de retorno. El FAPI 2.0 Security Profile lo exige.
- RAR (RFC 9396, mayo de 2023) describe la aprobación en sí, por ejemplo una habitación de hotel en fechas indicadas, en lugar de un ámbito genérico de reservas.
Su agente de IA quiere reservar una habitación de hotel. Tres estándares OAuth publicados deciden cómo se describe esa solicitud, cómo llega al proveedor de identidad y qué vale un token filtrado. Uno describe la reserva. Uno mantiene la solicitud fuera de la barra de direcciones del navegador. Uno ata el token de acceso a una clave, de modo que una filtración no reserva la habitación.
Son RFC de Standards Track, en el grado Proposed Standard. El FAPI 2.0 Security Profile, aprobado como OpenID Final Specification el 19 de febrero de 2025, ya exige PAR. RFC 9700, publicado en enero de 2025, dice que los servidores de autorización y de recursos deberían atar los tokens de acceso al emisor, con mTLS o DPoP.
Las mismas ideas volvieron a aparecer en el IETF 127. En la sesión OAuth del 18 de noviembre de 2026, una variante de ID-JAG atada a DPoP estaba en las diapositivas, y los tokens de acceso transaccionales se describían como solicitados mediante Rich Authorization Requests. Relaté esa reunión en una entrada aparte.
DPoP ata el token a una clave#
DPoP significa Demonstrating Proof of Possession. La RFC 9449 se publicó en septiembre de 2023.
El agente guarda un par de claves. Cuando pide un token, y luego cuando llama a la API de reservas, envía una prueba breve firmada que nombra el método HTTP y la URL. El servidor de autorización ata el token de acceso a esa clave. La API del hotel acepta el token solo con una prueba nueva firmada con la misma clave.
Un token de acceso normal es un token portador: quien lo tenga puede llamar a la API como la persona. Basta un archivo de registro o un volcado de malware. Con DPoP, un token filtrado no sirve sin la clave, y una prueba repetida se rechaza. Por eso un token robado no reserva la habitación.
PAR mantiene la solicitud fuera de la barra de direcciones#
PAR, Pushed Authorization Requests, se publicó en la RFC 9126 en septiembre de 2021.
El agente envía primero los parámetros de autorización al proveedor de identidad por un canal de retorno, en una llamada autenticada. El servidor responde con una referencia de corta duración, un request_uri. Solo entonces una redirección lleva el identificador del cliente y esa referencia, nada más.
El problema es la filtración. Una URL de autorización larga puede acabar en registros, en el historial y en cabeceras Referer. Si la solicitud también nombra el hotel y las fechas, esos datos se filtran con ella. El FAPI 2.0 Security Profile exige PAR: los servidores de autorización deben rechazar las solicitudes que no se hayan enviado antes, y la referencia debe caducar en menos de 600 segundos.
RAR describe la reserva en sí#
RAR, Rich Authorization Requests, se publicó en la RFC 9396 en mayo de 2023.
En lugar de un ámbito genérico como bookings, el agente envía una descripción estructurada de lo que se aprueba, en authorization_details. Para una estancia en un hotel, eso puede nombrar una habitación, el hotel y las fechas.
Un ámbito bookings podría permitir cualquier habitación, en cualquier fecha, en cualquier hotel que acepte la API. Con RAR, el proveedor de identidad puede mostrar una pantalla de consentimiento que nombre esa habitación y esas fechas, y la API puede aplicar exactamente esa reserva. Esos detalles pueden viajar en la solicitud PAR ya enviada, de modo que el hotel y las fechas nunca aparecen en una URL.
Cómo encajan los tres#
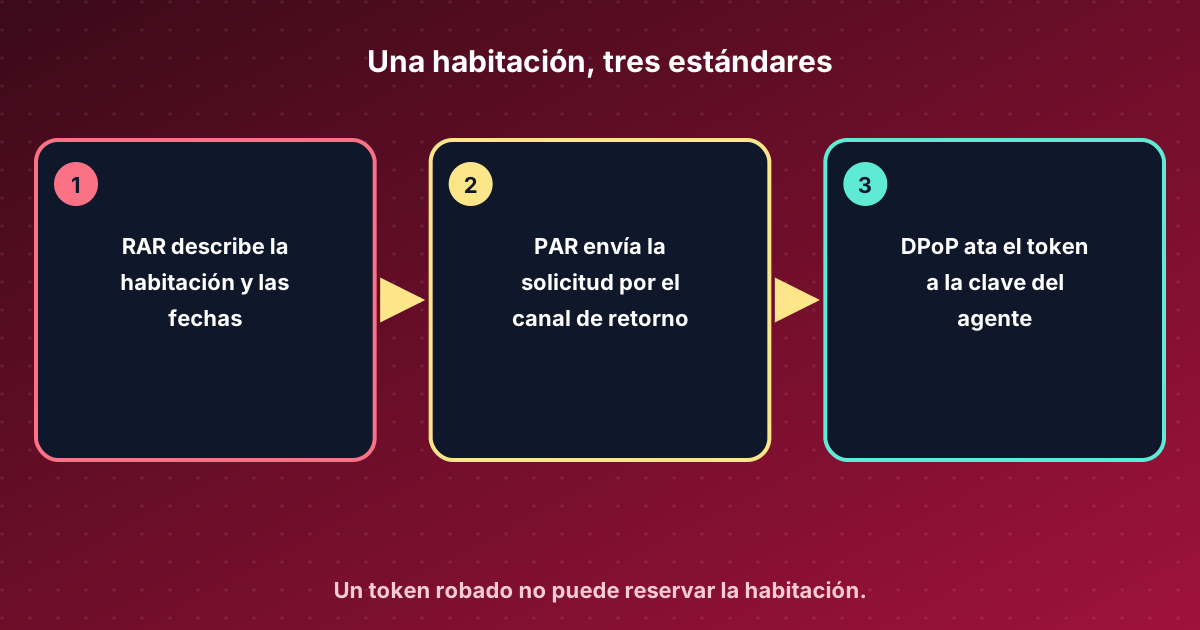
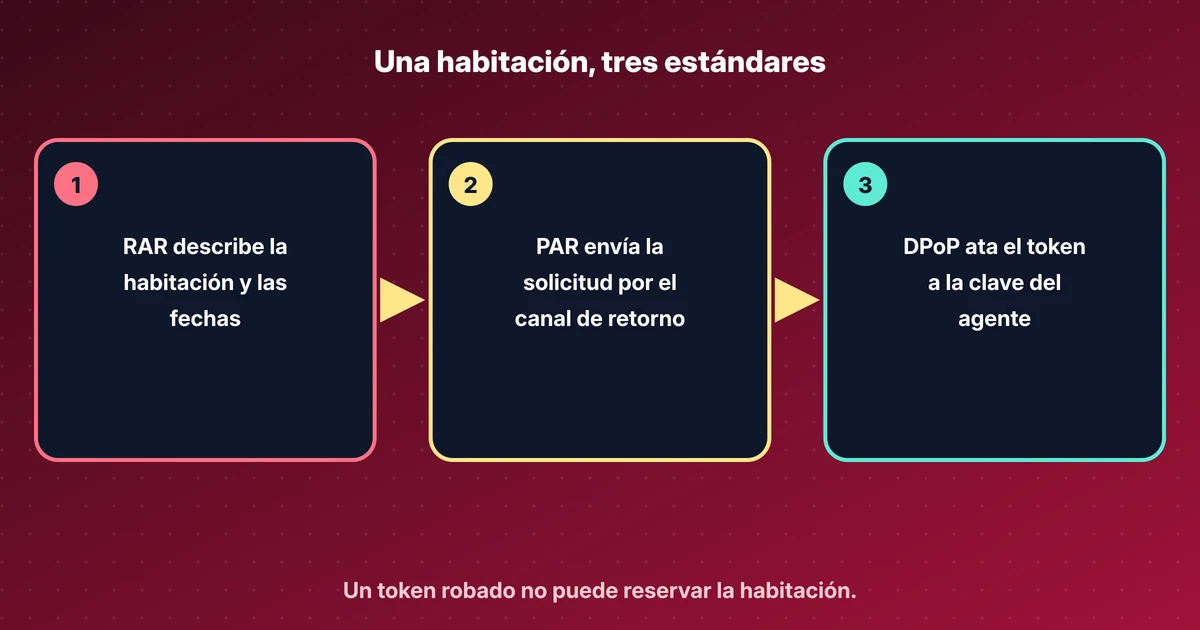
No tiene que activar los tres a la vez. DPoP ayuda incluso cuando el ámbito sigue siendo una cadena. PAR ayuda incluso para un inicio de sesión que no es una reserva. RAR ayuda incluso con un token portador, porque el consentimiento es preciso. Usados juntos, coinciden con cómo querría que un agente reserve una habitación.
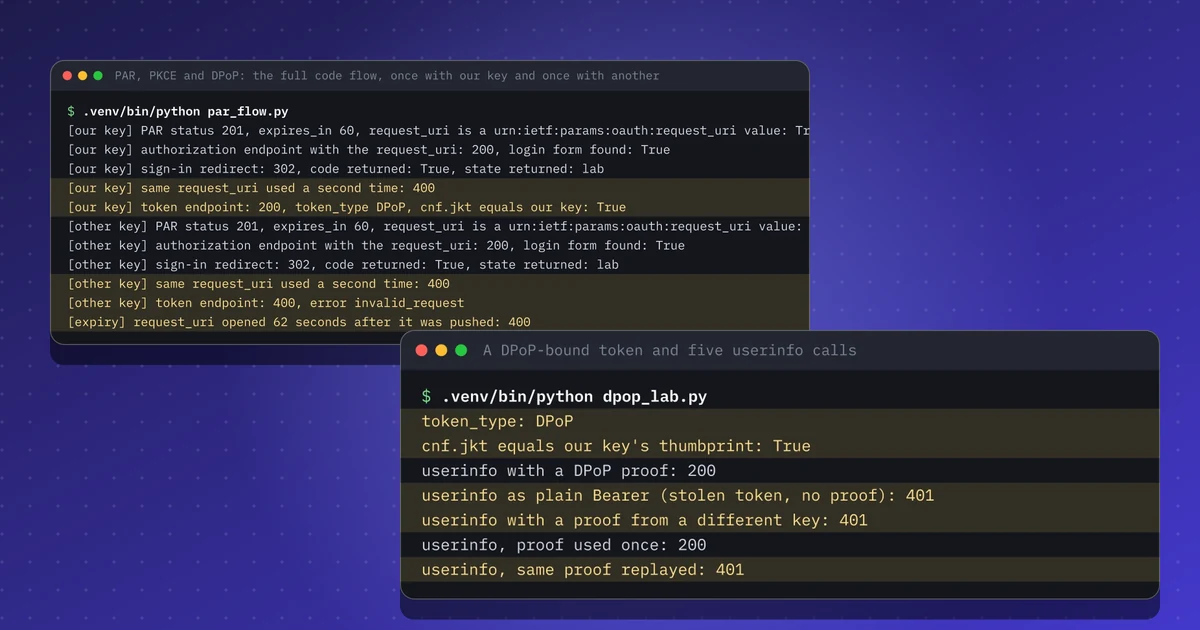
Un laboratorio práctico ejecuta DPoP y PAR contra Keycloak.
Fuentes#
- RFC 9449: OAuth 2.0 Demonstrating Proof of Possession (DPoP)
- RFC 9126: OAuth 2.0 Pushed Authorization Requests (PAR)
- RFC 9396: OAuth 2.0 Rich Authorization Requests (RAR)
- RFC 9700: Best Current Practice for OAuth 2.0 Security
- OpenID Foundation, 19 Feb 2025: FAPI 2.0 Security Profile and Attacker Model approved as Final Specifications
- FAPI 2.0 Security Profile (Final)
- IETF 127 OAuth working group session notes
Este artículo en Markdown · RSS · JSON feed
Nuevos artículos por correo
Un correo a la semana con nuevos artículos y labs. Puedes darte de baja cuando quieras.
Tu dirección se guarda en Kit, el servicio que envía los correos. Detalles