En resumen
- La RFC 8693 cambia un token por otro en el token endpoint. Solo subject_token y su tipo son obligatorios; el lab de Keycloak muestra una petición completa.
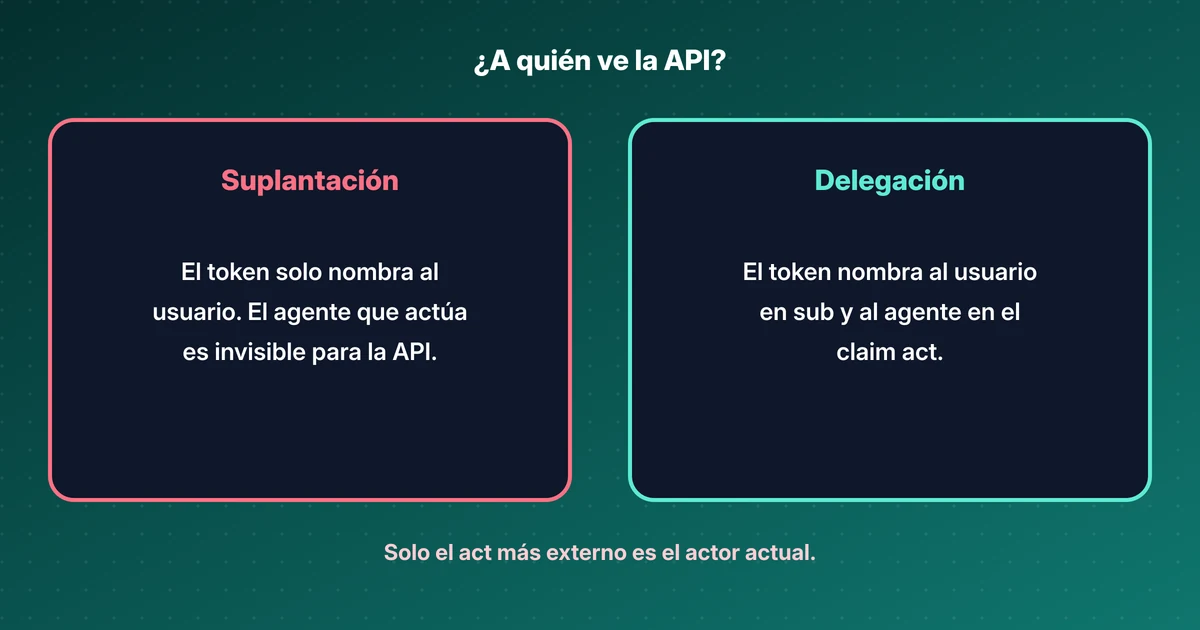
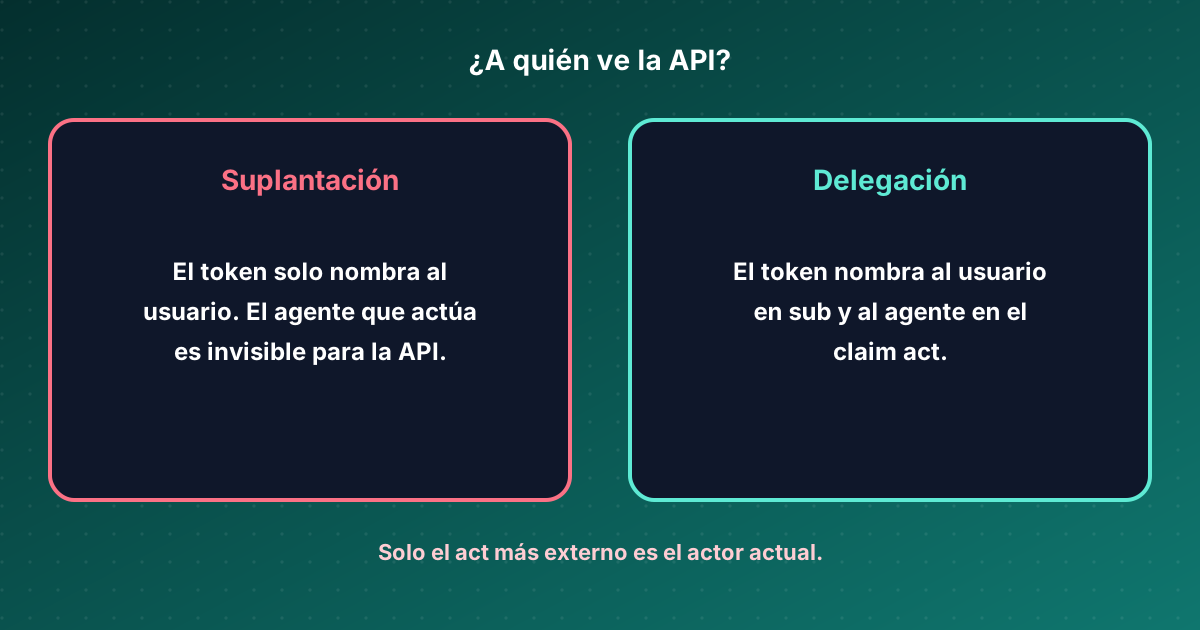
- Con la suplantación la API no distingue al agente del usuario. Con la delegación el token lleva a los dos, y el agente va en el claim act.
- En una cadena de act anidados solo el actor más externo cuenta para las decisiones de acceso. Los demás son historial: regístralos, pero no autorices en base a ellos.
- ID-JAG, los transaction tokens y los servidores MCP se apoyan en este grant. El OBO de Entra hace el mismo trabajo con otro grant type.
- Antes de fiarte de un proveedor, haz las comprobaciones: quién puede intercambiar, qué audiences, si vuelven refresh tokens y si act aparece de verdad.
Un agente de IA que llama a una API en nombre de un usuario no debería reenviar el token de ese usuario. La respuesta habitual es el token exchange: el agente, o el servidor MCP que tiene detrás, entrega el token al servidor de autorización y recibe uno nuevo, más acotado y destinado a una sola API. La RFC 8693 define ese grant. Se publicó en enero de 2020, mucho antes de que nadie llamara agente a un chatbot, y ya tenía las palabras que este problema necesita: delegación, suplantación y actor.
Este artículo es la referencia a la que vuelvo cuando preparo labs de token exchange. Cubre la petición, las dos semánticas, los claims que las expresan y los sitios donde el grant aparece hoy.
Qué lleva una petición de intercambio#
Un token exchange es una llamada normal al token endpoint con el grant type urn:ietf:params:oauth:grant-type:token-exchange. Los parámetros:
| Parámetro | Obligatorio | Qué indica |
|---|---|---|
subject_token, subject_token_type |
Sí | La parte en cuyo nombre se pide el nuevo token |
actor_token, actor_token_type |
No | La parte que va a actuar |
resource |
No | URI absoluta de donde se usará el token, sin fragmento |
audience |
No | Nombre lógico del destino, por ejemplo un client ID |
scope |
No | Los scopes que se quieren para el nuevo token |
requested_token_type |
No | Access token, JWT, ID token, SAML, etc., como URN |
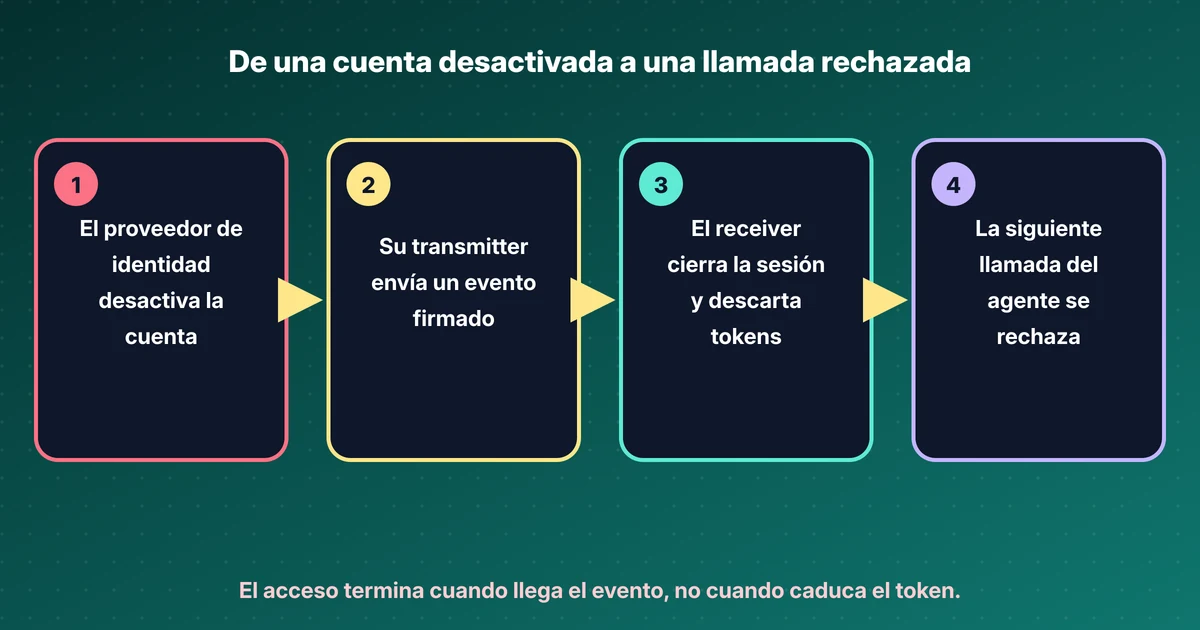
La respuesta indica qué se ha emitido en issued_token_type. Cómo se autentica el cliente, y si los clientes no autenticados pueden intercambiar, queda en manos de quien opera el servicio. En la práctica esa decisión es todo el modelo de seguridad: en mi lab de Keycloak solo un cliente tenía el privilegio de intercambio, y un cliente sin él fue rechazado.
resource y audience se pueden repetir, así que un intercambio puede pedir un token válido para varios destinos. Para agentes no lo haría. Un intercambio por cada API de destino hace que cada token sea inútil en cualquier otro sitio.
Delegación o suplantación#
La sección 1.1 de la RFC define las dos semánticas, y la diferencia es lo primero que hay que decidir en un despliegue de agentes de IA.
- Suplantación (impersonation). A recibe los derechos de B en un contexto y allí es indistinguible de B. La API que recibe el token cree que trata con B. Algunas partes del sistema pueden saber lo contrario, pero el token no tiene por qué decirlo.
- Delegación. A conserva su propia identidad. El token dice que A actúa por B. La RFC lo dice sin rodeos: “In a sense, A is an agent for B.”
A un token de delegación a veces se le llama composite token, porque lleva información sobre dos partes. Que el servidor emita uno depende de su política y configuración. Importa, porque quien pide “token exchange” a un producto suele obtener suplantación. En mi lab con Keycloak 26.8.2 el token intercambiado mantenía al usuario como sujeto, nombraba al servidor MCP solo como authorized party (azp) y no tenía claim act. El soporte de delegación de Keycloak era una función en vista previa, desactivada.
Para un agente, suplantación significa que la API no sabe si hizo clic el usuario o si decidió el agente. Los dos tienen los mismos derechos y la misma línea de log. La delegación es lo que necesitas para la auditoría y para políticas como “los agentes pueden leer facturas pero no pagarlas”.
Cómo leer el claim act#
La delegación se expresa con el claim act. Su valor es un objeto que identifica al actor, normalmente con sub y a veces con iss. Una cadena de delegación anida un act dentro de otro. Un ejemplo recortado de lo que podría recibir una API de pagos tras dos saltos:
{
  "iss": "https://as.example.com",
  "aud": "https://payments.example.com",
  "sub": "user-4821",
  "scope": "invoices.read",
  "act": {
    "sub": "https://mcp.example.com",
    "act": { "sub": "https://agent.example.com" }
  }
}
Las reglas de la sección 4.1 son breves y fáciles de aplicar mal:
- El
actmás externo es el actor actual, aquí el servidor MCP. El más anidado es el más antiguo. - Los actores anteriores “are informational only and are not to be considered in access control decisions.”
acten una respuesta de introspección significa lo mismo que en un JWT.
Así que una política del tipo “permitir si cualquier actor de la cadena es el agente de confianza” es incorrecta según la especificación. Autoriza sobre el actor actual y el sujeto. Registra la cadena entera, porque ese historial es lo que pedirá cualquier análisis de incidentes.
may_act decide quién puede ser el actor#
El claim may_act viaja en el subject token y dice de antemano quién puede actuar por el sujeto. El servidor de autorización puede usarlo para decidir si el cliente, o la parte indicada en actor_token, puede hacer la delegación o suplantación pedida. Claims como exp y aud dentro de may_act no tienen sentido: solo identifica a una parte.
Es útil porque traslada la decisión a quien emitió el token original. No garantiza que el servidor lo compruebe. En mi lab de downscoping no pude aislar si Keycloak comparaba el actor con may_act, así que lo trato como una pista que el servidor puede respetar y pruebo el rechazo yo mismo.
Acotar: audience, scope y duración#
Las consideraciones de seguridad de la RFC 8693 son un solo párrafo. Sugiere el claim scope y una duración limitada para contener el abuso de derechos delegados. Lo demás lo decide el servidor, y los servidores no se comportan igual:
- El scope no sigue al subject token en todas partes. En mi lab de A2A el scope del token intercambiado seguía los scopes del cliente que actuaba, de modo que el agente B recibió un derecho de escritura que A nunca concedió. Una política de cliente lo arregló. Pruébalo en tu proveedor.
- Los refresh tokens no deberían volver. Mi lab de Keycloak rechazó un refresh token en un intercambio estándar. Un refresh token en manos de un agente convierte un permiso de cinco minutos en uno permanente.
- Duración corta. El token intercambiado en mi prueba duraba 300 segundos.
- Vinculación. Un token intercambiado sigue siendo un bearer token si no está ligado a una clave. DPoP es la forma habitual de ligarlo.
Dónde aparece hoy el token exchange#
- Servidores MCP. La revisión 2026-07-28 de la especificación MCP dice que los servidores “MUST only accept tokens that are valid for use with their own resources” y “MUST NOT accept or transit any other tokens”. Un servidor MCP que necesita una API de destino intercambia, por tanto, un token por cada API. Mi lab sin passthrough muestra el rechazo cuando no lo hace.
- ID-JAG y Cross App Access. El cliente pide a su proveedor de identidad un Identity Assertion JWT con un token exchange cuyo
requested_token_typeesurn:ietf:params:oauth:token-type:id-jag, y luego lo presenta al servidor de autorización de la otra aplicación. El draft -06 es del 31 de octubre de 2026. La explicación de ID-JAG cuenta el flujo sin jerga. - Transaction tokens. El borrador del GT de OAuth (-11, 30 de julio de 2026) usa el token exchange con el tipo
urn:ietf:params:oauth:token-type:txn_tokenpara convertir un token externo en un token de corta duración que viaja dentro de un solo dominio de confianza. Mis notas de IETF 127 cubren el trabajo más reciente a través de fronteras. - On-behalf-of de Microsoft Entra. OBO resuelve el mismo problema con otro grant: la capa intermedia llama al token endpoint con el grant JWT bearer y
requested_token_use=on_behalf_of. No es una petición RFC 8693, y el resultado no conserva el cliente original, como vio mi lab de OBO. - Más proveedores. Amazon Cognito y WorkOS Connect añadieron la RFC 8693 en noviembre de 2026, como anoté en mi lab de Keycloak.
Qué compruebo antes de fiarme de una implementación#
- Qué clientes pueden intercambiar, y si es un ajuste por cliente.
- Si se rechaza un intercambio hacia una audience a la que el cliente no tiene derecho.
- Si el scope del nuevo token está limitado por el subject token y no por el cliente que actúa.
- Si puede volver un refresh token.
- Si
actaparece, y si se puede exigir. Si no, prevé registrar tú mismo la unión de usuario, agente y audience. - Qué comprueba la API de destino: audience, actor actual y scope por operación.
Qué no comprobé#
Este artículo se basa en la RFC, los borradores citados y mis labs anteriores. No ejecuté un lab nuevo, no probé la delegación con act en ningún proveedor y no comparé el comportamiento de Cognito ni de WorkOS. Una explicación sin jerga del token exchange está en el backlog.
Fuentes#
- RFC 8693: OAuth 2.0 Token Exchange (January 2020)
- Model Context Protocol specification, revision 2026-07-28: Authorization
- draft-ietf-oauth-identity-assertion-authz-grant-06 (31 October 2026)
- draft-ietf-oauth-transaction-tokens-11 (30 July 2026)
- Microsoft identity platform: OAuth 2.0 On-Behalf-Of flow
- Keycloak documentation: Configuring and using token exchange
Este artículo en Markdown · RSS · JSON feed
Nuevos artículos por correo
Un correo a la semana con nuevos artículos y labs. Puedes darte de baja cuando quieras.
Tu dirección se guarda en Kit, el servicio que envía los correos. Detalles