En resumen
- Un access token sigue siendo válido hasta que caduca, aunque la cuenta que hay detrás ya esté desactivada. Shared Signals permite al proveedor de identidad avisar a la API enseguida.
- SSF 1.0, CAEP 1.0 y RISC 1.0 pasaron a ser Final Specifications de OpenID el 2 de septiembre de 2025. CAEP cubre sesiones y dispositivos; RISC, cuentas.
- Cada evento es un Security Event Token: un JWT firmado con typ secevent+jwt, sub_id en lugar de sub y sin exp.
- Pon el receiver donde llegan las llamadas del agente y empieza por session-revoked y credential-change. Los tokens cortos y ligados a una clave siguen importando.
- Microsoft CAE está basado en CAEP y admite hasta 15 minutos de retraso. Okta recibe eventos SSF y la Cross-Account Protection de Google se basa en RISC.
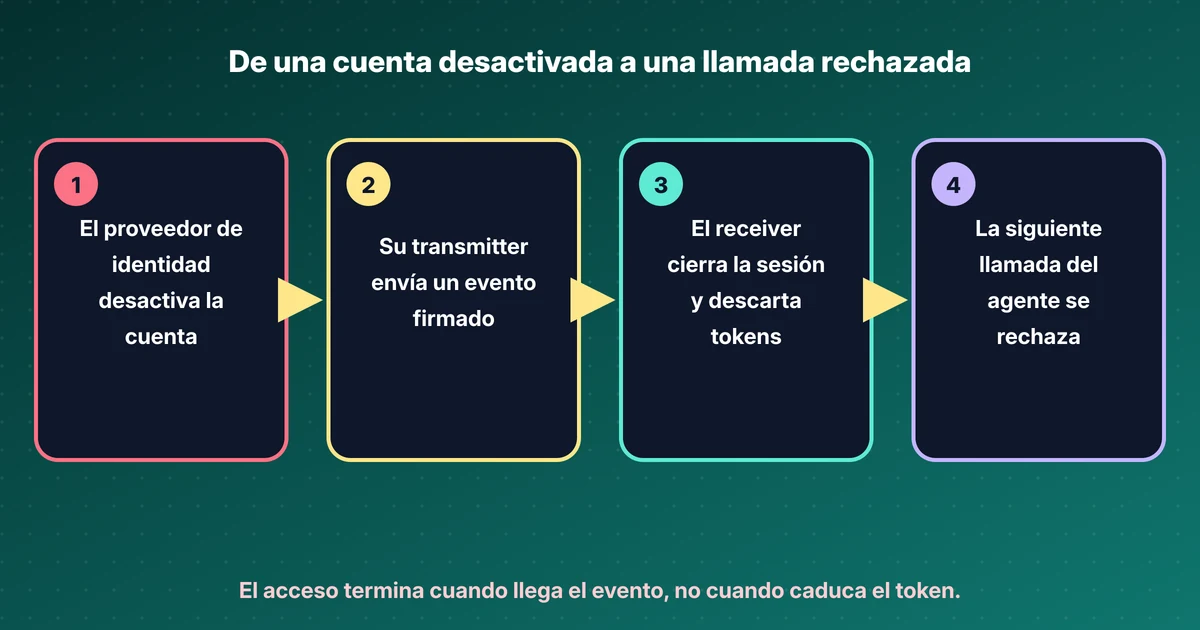
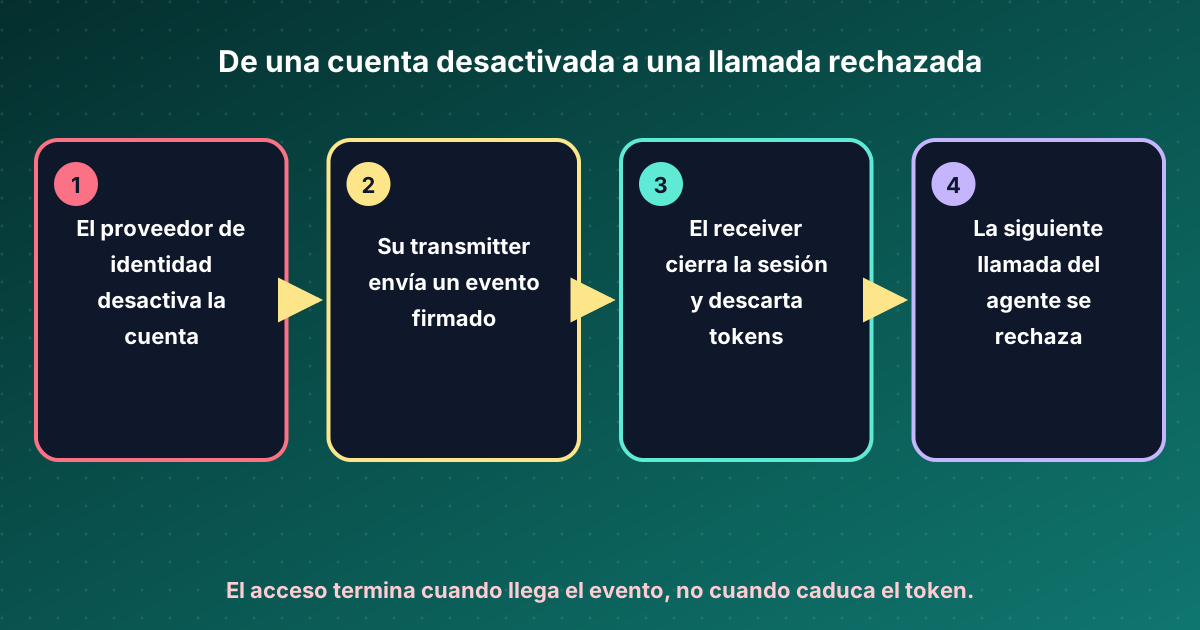
Un agente de IA inicia sesión a través de un usuario, recibe un access token y se pone a trabajar. Una hora después la cuenta del usuario se desactiva porque le han robado el portátil. El proveedor de identidad lo sabe. La API a la que llama el agente no, y sigue aceptando el token hasta exp. Los agentes agrandan ese hueco: funcionan sin supervisión, guardan tokens en caché y llaman con ellos a muchas API.
Shared Signals es la respuesta de OpenID a ese hueco. No acorta los tokens. Da al proveedor de identidad una forma estándar de avisar a quien confía en él de que algo ha cambiado, para que cierre la sesión en ese momento.
Tres especificaciones, un solo canal#
El 2 de septiembre de 2025 los miembros de la OpenID Foundation aprobaron tres Final Specifications del grupo de trabajo Shared Signals (85 a favor, 1 en contra, 25 abstenciones):
| Especificación | Qué define |
|---|---|
| Shared Signals Framework (SSF) 1.0 | El canal: roles, streams, entrega, sujetos y formato de los eventos |
| Continuous Access Evaluation Profile (CAEP) 1.0 | Eventos sobre sesiones, credenciales, dispositivos y riesgo |
| Risk Incident Sharing and Coordination (RISC) 1.0 | Eventos sobre cuentas: desactivadas, purgadas, comprometidas, recuperadas |
Una Final Specification no se va a revisar más, así que es una base estable. Los dos roles son el transmitter, que envía eventos (normalmente el proveedor de identidad), y el receiver, que actúa sobre ellos (una aplicación, un gateway, un servidor MCP). El resumen de CAEP describe su propósito como permitir a los receivers “attenuate access to shared human or robotic users, devices, sessions and applications”. Entre los usuarios robóticos están los agentes.
Qué viaja: un Security Event Token#
Cada evento es un Security Event Token (SET, RFC 8417), es decir, un JWT firmado con un claim events. SSF añade reglas para que un SET no se confunda con un ID token o un access token:
- La cabecera lleva
typ: secevent+jwt. - El claim JWT
subno debe aparecer. El sujeto va ensub_id, con los formatos de identificador de la RFC 9493. - No hay claim
exp. issdebe coincidir con la configuración del stream, y el receiver debe comprobarlo.- Un claim
txnpuede ligar varios eventos al mismo cambio de origen.
Un evento CAEP session-revoked recortado, con la forma de los ejemplos de la especificación:
{
  "iss": "https://idp.example.com/",
  "aud": "https://api.example.com/caep",
  "jti": "evt-6f1c",
  "iat": 1795000000,
  "txn": "8675309",
  "sub_id": { "format": "opaque", "id": "user-4821" },
  "events": {
    "https://schemas.openid.net/secevent/caep/event-type/session-revoked": {
      "initiating_entity": "policy",
      "reason_admin": { "en": "Device reported stolen" },
      "event_timestamp": 1794999990
    }
  }
}
Transmitters, receivers y streams#
Un receiver descubre qué admite un transmitter a partir de su configuración en /.well-known/ssf-configuration. Ese documento lista las claves de firma (jwks_uri), los métodos de entrega y los endpoints de gestión. Después el receiver crea un stream: qué eventos quiere, cómo se entregan y para qué sujetos.
- Entrega. Push por HTTP (RFC 8935), en el que el transmitter envía los SET al receiver, o poll (RFC 8936), en el que el receiver los recoge. El push encaja con una API siempre activa; el poll, con un receiver detrás de un cortafuegos.
- Sujetos. Los endpoints Add Subject y Remove Subject permiten al receiver indicar qué usuarios o sesiones le interesan, para no recibir eventos de todo el tenant.
- Verificación. El receiver puede pedir un evento de verificación para demostrar que el stream funciona de punta a punta. Hazlo en la monitorización, no solo al configurarlo.
- Estado del stream. Un stream puede estar activo, en pausa o desactivado. Un stream en pausa que nadie nota es un fallo silencioso.
SSF deja la reacción a cada despliegue. La especificación habla de SET prescriptivos: un evento puede ser solo informativo o exigir una acción, según lo que acuerden las dos partes.
Los eventos que conectar primero#
CAEP 1.0 define ocho tipos de evento. Estos son los que conectaría primero para agentes:
| Evento | Campos obligatorios | Qué debería hacer un receiver |
|---|---|---|
session-revoked |
ninguno | Cerrar la sesión y descartar todo token derivado de ella |
credential-change |
credential_type, change_type |
Volver a evaluar, por ejemplo tras borrar una passkey o cambiar una contraseña |
token-claims-change |
claims |
Dejar de fiarse de claims en caché como roles o grupos |
assurance-level-change |
namespace, current_level |
Reducir lo que puede hacer la sesión |
device-compliance-change |
previous_status, current_status |
Bloquear llamadas de un dispositivo que ha dejado de cumplir |
risk-level-change |
principal, current_level |
Alimentar el punto de decisión de políticas |
Los otros dos, session-established y session-presented, describen la actividad normal. RISC añade eventos de cuenta como account-disabled, account-purged, credential-compromise e identifier-changed. El sessions-revoked propio de RISC está obsoleto: las implementaciones nuevas deben usar el session-revoked de CAEP.
Qué significa para los agentes de IA#
El receiver tiene que estar donde llegan las llamadas del agente. En un servidor MCP remoto es el propio servidor MCP o el gateway que tiene delante. Cuando llega session-revoked, debe cerrar la sesión del usuario y descartar cualquier token obtenido con token exchange para las API de destino. Si no, el agente sigue trabajando con un token emitido antes de la revocación.
Un motor de políticas puede usar las mismas señales. Si las llamadas a herramientas del agente pasan por un punto de decisión AuthZEN, un risk-level-change puede formar parte del contexto que evalúa.
Las señales no sustituyen a lo básico. Una duración corta limita la ventana cuando una señal se pierde o llega tarde, y un token ligado a la clave del agente con DPoP no se puede reutilizar desde otro sitio. El agente debería tener su propio sujeto, para que un receiver pueda revocar al agente sin cerrar todas las sesiones del usuario. Mi lab de managed identity enseña esa parte.
Quién lo implementa#
- Microsoft Entra. Microsoft describe la continuous access evaluation como “an industry standard based on” CAEP. Cubre eventos como una cuenta eliminada o desactivada, un cambio de contraseña, un administrador que revoca refresh tokens y un riesgo de usuario alto. Microsoft apunta al tiempo casi real, “but latency of up to 15 minutes might be observed”. Con clientes compatibles con CAE, la duración del token puede llegar a 28 horas, porque la revocación depende de eventos y no de la caducidad.
- Okta. Con Identity Threat Protection activado, Okta recibe eventos SSF de transmitters de terceros mediante su SSF Receiver API.
- Google. La Cross-Account Protection “is based on the RISC standard” y envía eventos de cuenta a las apps que usan Sign in with Google.
Es lo que dice la documentación de cada proveedor. No he probado la interoperabilidad entre ellos.
Qué haría yo#
- Pregunta a tu proveedor de identidad si puede transmitir
session-revokedde CAEP yaccount-disabledde RISC, y a qué receivers. - Pon un receiver delante de cada API o servidor MCP al que llamen agentes, y relaciona
sub_idcon las sesiones y los tokens intercambiados que guardas. - Trata un stream sin verificar o en pausa como una caída. Pon una alerta.
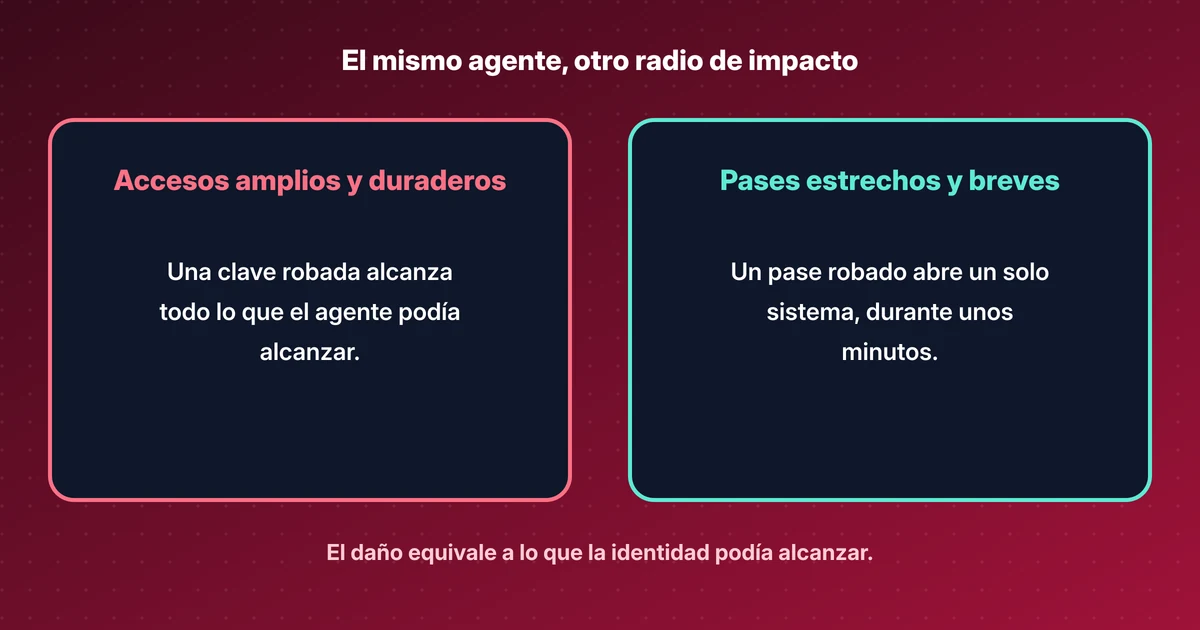
- Mantén los tokens de los agentes cortos y ligados a una clave, para que una señal tardía cueste minutos y no horas.
Qué no comprobé#
Leí las tres Final Specifications, la RFC 8417 y las páginas de proveedores que aparecen abajo. No ejecuté un transmitter ni un receiver para este artículo, no medí el retraso de Microsoft y no probé Okta ni Google. Una explicación sin jerga de Shared Signals está en el backlog, y un lab con un transmitter de código abierto es candidato para el plan de labs.
Fuentes#
- OpenID Foundation, 2 Sep 2025: Three Shared Signals Final Specifications Approved
- OpenID Shared Signals Framework Specification 1.0 (Final)
- OpenID Continuous Access Evaluation Profile 1.0 (Final)
- OpenID RISC Profile Specification 1.0 (Final)
- RFC 8417: Security Event Token (SET)
- Microsoft Learn: Continuous access evaluation
- Okta Developer: Configure an SSF receiver
- Google for Developers: Cross-Account Protection (RISC)
Este artículo en Markdown · RSS · JSON feed
Nuevos artículos por correo
Un correo a la semana con nuevos artículos y labs. Puedes darte de baja cuando quieras.
Tu dirección se guarda en Kit, el servicio que envía los correos. Detalles