En resumen
- AuthZEN es el estándar OpenID para preguntar a un motor de políticas si una solicitud está permitida. Authorization API 1.0 se convirtió en Final Specification el 12 de enero de 2026.
- OPA es un motor de políticas CNCF graduated (desde el 29 de enero de 2021). La política se escribe en Rego.
- Cedar es un lenguaje de políticas de código abierto de Amazon, usado en Amazon Verified Permissions, con una decisión permit o forbid.
Un agente de IA necesita un sí o un no antes de editar un borrador de contrato. El código que bloquea la llamada es el Policy Enforcement Point, o PEP. El código que responde a la pregunta es el Policy Decision Point, o PDP. Esos nombres vienen de modelos anteriores de control de acceso. El problema práctico es que cada PDP hablaba una API distinta, así que cambiar de motor significaba reescribir la pasarela.
AuthZEN es el estándar OpenID para esa conversación. OPA y Cedar son dos motores que pueden situarse detrás y dar la respuesta.
Qué estandariza AuthZEN#
AuthZEN es un protocolo entre un PEP y un PDP. El PEP pregunta si un subject puede realizar una action sobre un resource, en un context dado. Para el agente, eso puede ser un agente indicado, la acción «edit», un borrador de contrato y un context que nombra el documento. El PDP responde true o false. El PEP solo permite la llamada con true. Si el PDP no es accesible, el PEP debe tratarlo como una denegación.
El PEP no necesita saber cómo el PDP guarda o evalúa la política. La autenticación ante la Authorization API en sí queda fuera del alcance de la especificación. Se recomienda OAuth 2.0.
El 12 de enero de 2026, los miembros de la OpenID Foundation aprobaron Authorization API 1.0 como OpenID Final Specification (81 a favor, 1 en contra, 25 abstenciones). Una Final Specification da a quien implementa protecciones de propiedad intelectual y no se somete a más revisiones. Trabajos posteriores pueden añadir métodos o parámetros opcionales, pero no deben modificar la API 1.0.
La página de especificaciones del grupo de trabajo también lista borradores que no son finales, entre ellos un marco de correspondencia llamado COAZ y un enlace para el Model Context Protocol. Los menciono solo como trabajo en curso. El contrato estable, hoy, es Authorization API 1.0.
El 20 de mayo de 2026, Keycloak anunció compatibilidad experimental con AuthZEN a partir de la versión 26.7, para que el propio Keycloak pueda actuar como PDP. La función es experimental y no es una recomendación para producción.
OPA escribe la respuesta en Rego#
Open Policy Agent es un motor de políticas de uso general. La Cloud Native Computing Foundation lo aceptó en 2018 y alcanzó el estado graduated el 29 de enero de 2021. Sigue listado como proyecto CNCF graduated.
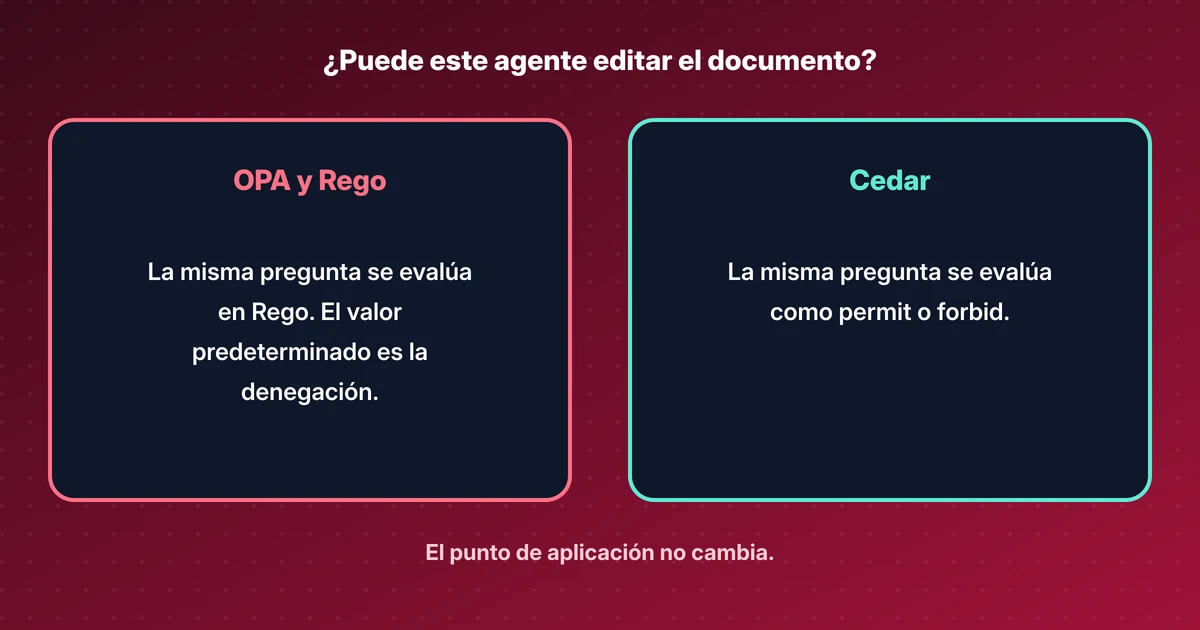
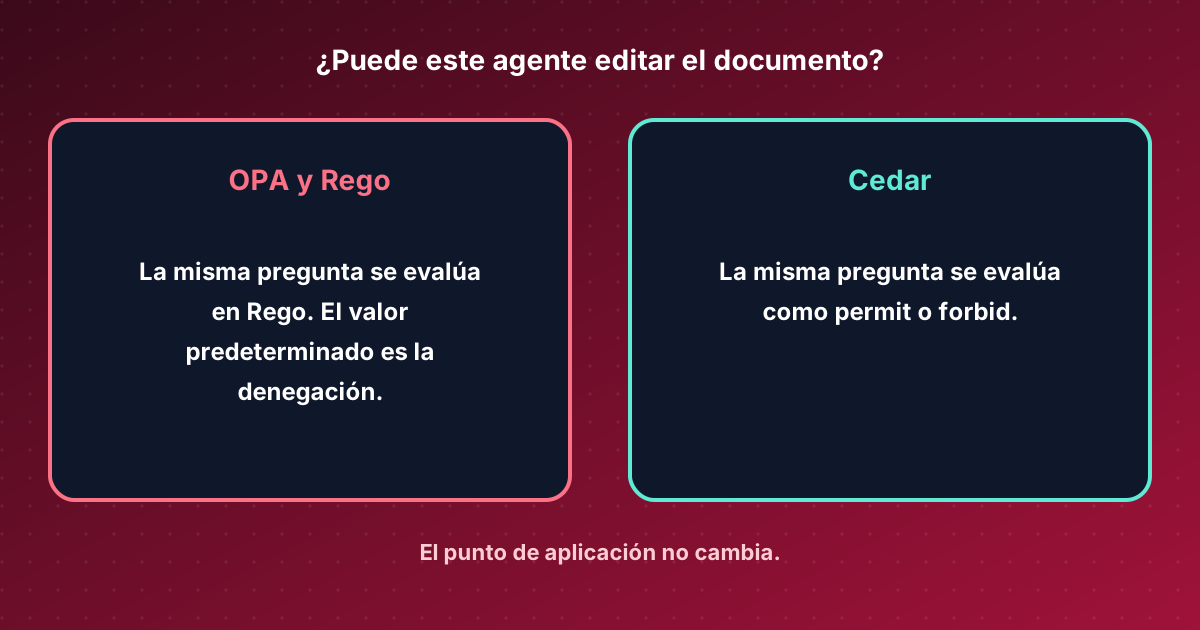
La política se escribe en Rego. OPA evalúa una solicitud frente a esa política y devuelve una decisión. El valor predeterminado puede ser la denegación, de modo que una acción desconocida o la edición de un documento que no está en la lista se rechaza. La política vive en un repositorio y se puede probar antes de desplegarla.
OPA puede responder a través de su propia API. También puede situarse detrás de un extremo AuthZEN, para que el PEP siga enviando la misma pregunta y reciba el mismo true o false.
Cedar escribe la respuesta como permit o forbid#
Cedar es un lenguaje de políticas y un motor de evaluación de código abierto. Lo publicó Amazon, y Amazon Verified Permissions lo usa como lenguaje para la autorización de las aplicaciones.
Las políticas son instrucciones permit o forbid, comprobadas frente a un esquema, para que un error en un tipo de recurso se detecte antes de que la política se ejecute. El valor predeterminado también es la denegación: si no coincide ningún permit, o coincide un forbid, la decisión es un no. El encargo de Cedar es más estrecho que el de OPA, que a menudo se usa para control de admisión, comprobaciones de CI y autorización de API. Para una decisión sobre un documento, ambos pueden expresar la regla.
La solicitud AuthZEN no cambia. Un PDP Cedar responde a la misma pregunta, y el PEP sigue entendiendo una decisión true o false.
Un laboratorio práctico coloca OPA detrás de un extremo AuthZEN.
Fuentes#
- OpenID Foundation, 12 Jan 2026: Authorization API 1.0 Final Specification approved
- OpenID AuthZEN Authorization API 1.0 (Final)
- OpenID AuthZEN Working Group specifications
- Open Policy Agent
- CNCF: Open Policy Agent (graduated 29 January 2021)
- Cedar policy language
- Keycloak, 20 May 2026: experimental AuthZEN support
Este artículo en Markdown · RSS · JSON feed
Nuevos artículos por correo
Un correo a la semana con nuevos artículos y labs. Puedes darte de baja cuando quieras.
Tu dirección se guarda en Kit, el servicio que envía los correos. Detalles