Kurz gesagt
- Am 17. November 2026 wurden zwei manipulierte Versionen von Microsoft Agent Framework, einem Toolkit zum Bau von KI-Agenten, im öffentlichen Python-Register veröffentlicht. Sie stahlen gespeicherte Schlüssel und forderten in der Cloud neue Zugriffstoken im Namen der Maschine an, auf der sie liefen.
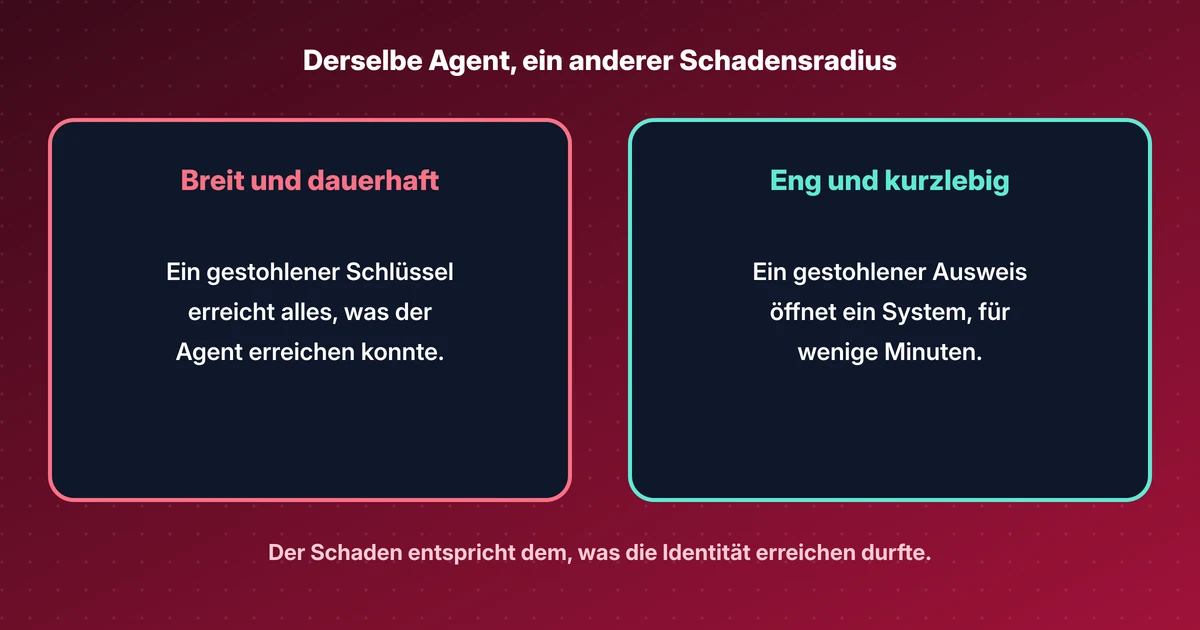
- Der Schaden eines solchen Vorfalls entspricht dem, was die gestohlenen Identitäten erreichen durften. Agenten bekommen oft breite Zugriffe, weil ihre Aufgabe darin besteht, Systeme zu verbinden.
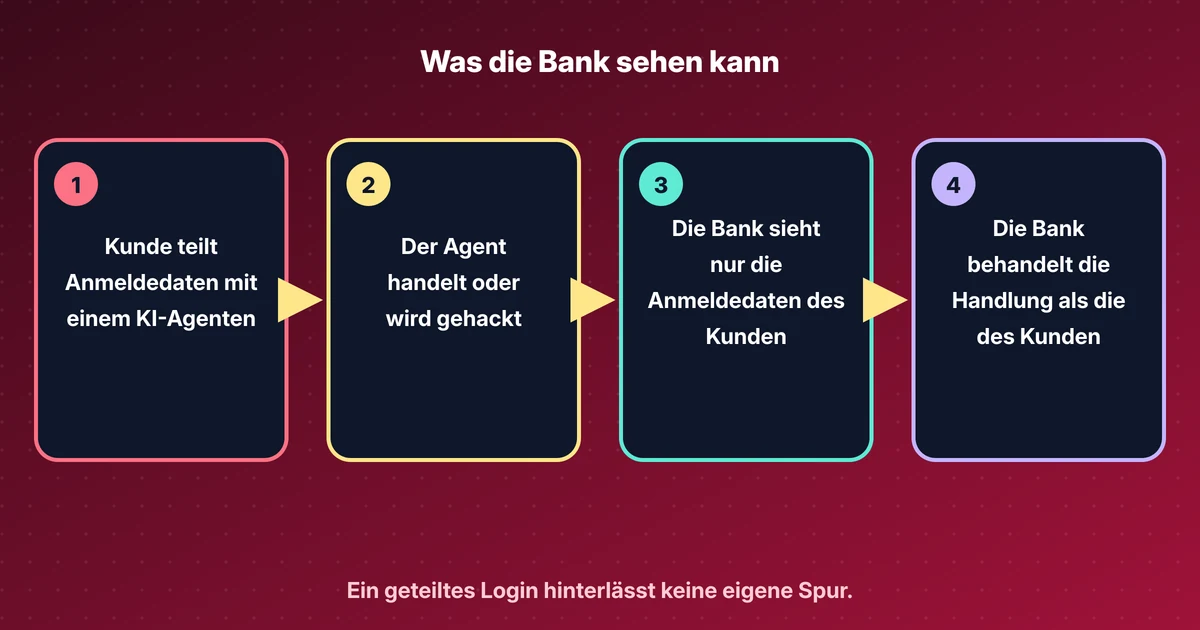
- Ein Agent, der sich als Person oder über ein geteiltes Konto anmeldet, hinterlässt keine eigene Spur und hat keinen eigenen Ausschalter. Ein Agent mit eigener Identität und engen, kurzlebigen Ausweisen begrenzt beide Probleme.
- Am Ende stehen fünf Fragen, die eine Führungskraft dem IT- oder Sicherheitsteam in diesem Quartal stellen kann, ohne zu wissen, wie Token funktionieren.
Ein Kontakt aus dem Business Development hat mich um eine Fassung dieses Themas ohne Fachjargon gebeten. Hier ist sie. Ich beginne mit einem Vorfall dieser Woche, weil er den Punkt besser erklärt als jede Definition.
Was am 17. November passiert ist#
Am Abend des 17. November 2026 hat jemand zwei manipulierte Versionen von Microsoft Agent Framework auf PyPI veröffentlicht, dem öffentlichen Register, aus dem Python-Entwickler Code herunterladen. Agent Framework ist das Open-Source-Toolkit von Microsoft zum Bau von KI-Agenten. Laut BleepingComputer wird es rund 200.000 Mal im Monat heruntergeladen.
Die schädlichen Versionen 1.26.1 und 1.26.2 erschienen um 21:35 und 22:08 Uhr Zürcher Zeit. PyPI entfernte beide jeweils innerhalb von etwa einer halben Stunde. Das klingt schnell. Es reicht trotzdem, damit ein automatisches Build-System die neue Version installiert, ohne dass jemand hinschaut.
Das Framework funktionierte weiter, also wirkte nichts kaputt. Im Hintergrund sammelte der Code auf der Maschine gespeicherte Passwörter und Schlüssel und schickte sie an eine Webadresse des Angreifers. Auf Azure-Maschinen und in Build-Pipelines forderte er in der Cloud zudem neue Zugriffstoken im Namen der Maschine an, auf der er lief. Laut Wiz Research hat der Angreifer das Paket offenbar mit einem gestohlenen Zertifikat aus der Release-Pipeline von Microsoft veröffentlicht. Wie dieses Zertifikat in falsche Hände kam, ist noch nicht bekannt.
Für mich ist das von Anfang bis Ende eine Identitätsgeschichte. Eine gestohlene Maschinen-Anmeldeinformation hat den Angreifer offenbar hereingelassen. Maschinen-Anmeldeinformationen waren auch das, was er mitgenommen hat.
Was Identität bei der Arbeit bedeutet#
Identitäts- und Zugriffsverwaltung, kurz IAM, beantwortet zwei Fragen, sobald etwas ein Firmensystem berührt. Wer ist das, und was darf es tun? Eine dritte Frage kommt später, bei einem Audit oder einem Vorfall: Können wir belegen, wer was getan hat?
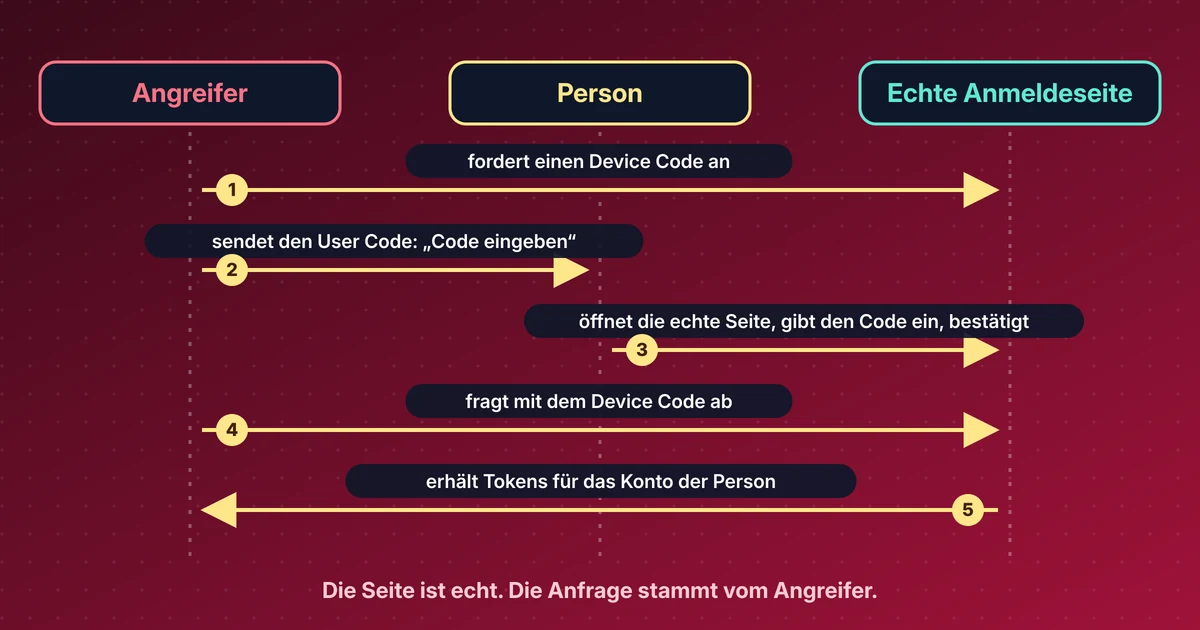
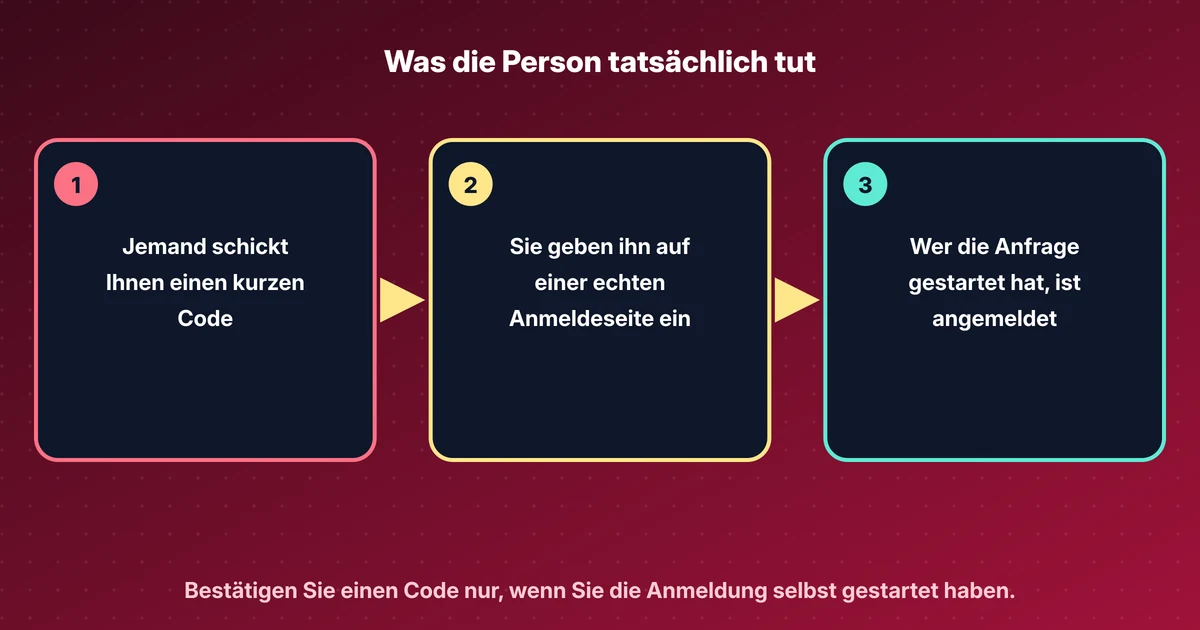
Bei Personen kennen Sie den Ablauf. Sie melden sich an, bestätigen vielleicht eine Anfrage auf dem Telefon und erhalten Zugriffe, die zu Ihrer Rolle passen. Wenn Sie das Unternehmen verlassen, schaltet die IT das Konto ab.
Software braucht dasselbe. Eine Abrechnungsanwendung, die die Kundendatenbank liest, hat ebenfalls eine Identität. Sie tippt kein Passwort. Sie besitzt einen Schlüssel oder ein Zertifikat, oder die Cloud bürgt für sie. Man nennt das nicht menschliche Identitäten, und in den meisten Unternehmen gibt es davon bereits mehr als Mitarbeitende.
Wo ein KI-Agent hineinpasst#
Ein Agent liegt dazwischen. Er läuft wie Software, erledigt aber Arbeit, um die eine Person gebeten hat, oft mit deren Zugriffen. Stellen Sie sich einen Vertriebsassistenten vor, der Kundendaten liest, ein Angebot entwirft und den Folgetermin bucht.
Die eigentliche Frage ist, wessen Identität der Agent benutzt. Ich sehe drei häufige Antworten.
- Er meldet sich als Sie an. Einfach einzurichten, schlecht für Audits. Jede Aktion sieht aus wie Ihre. Wenn der Agent Unsinn macht, ist Ihr Passwort der einzige Ausschalter.
- Er nutzt ein geteiltes Dienstkonto mit breiten Rechten. Auch einfach. Ein einziger gestohlener Schlüssel öffnet dann alles, was dieses Konto erreicht.
- Er hat eine eigene Identität, verknüpft mit der Person, für die er arbeitet. Am Anfang mehr Aufwand. In diese Richtung bewegen sich die Identitätsanbieter.
Was passiert, wenn ein Agent für Sie handelt#
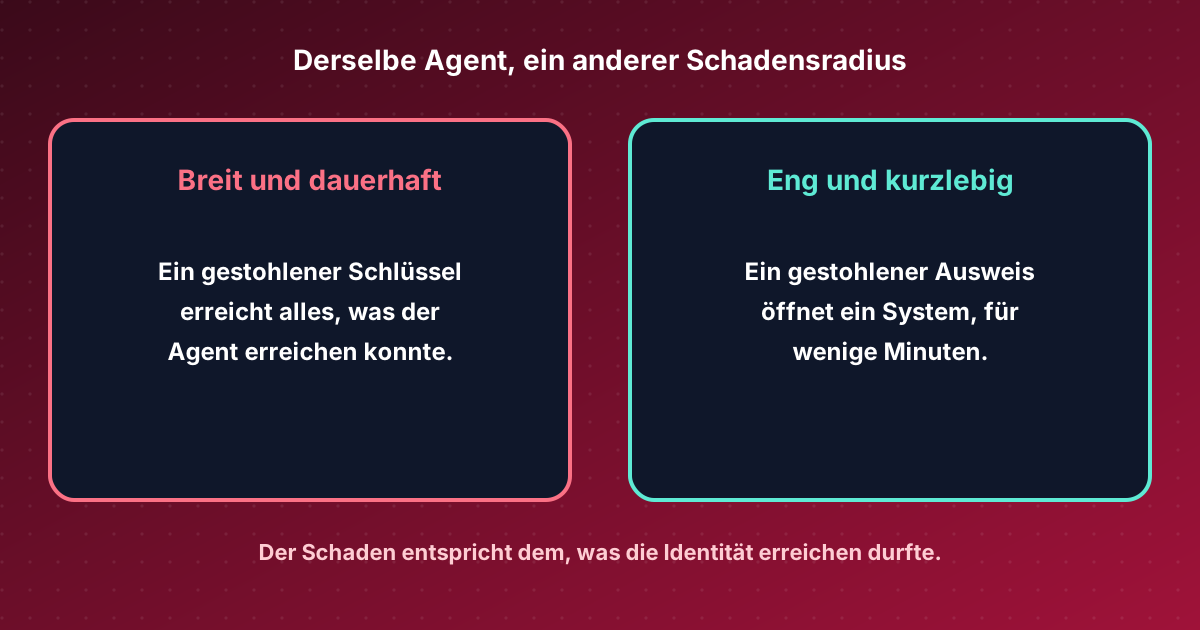
Denken Sie an eine Hotel-Schlüsselkarte. Die Rezeption gibt dem Reinigungspersonal keinen Generalschlüssel. Jede Karte öffnet bestimmte Zimmer für eine Schicht, und das Schloss speichert, welche Karte die Tür geöffnet hat. Geht eine Karte verloren, sperrt die Rezeption nur diese eine, und sonst ist niemand betroffen.
Der echte Mechanismus ist ähnlich. Wenn ein Agent Ihren Kalender lesen soll, fragt er beim Identitätssystem des Unternehmens ein Token an. Ein Token ist ein kleiner, digital signierter Ausweis. Er sagt, welcher Agent fragt, für welche Person er arbeitet, welches System er aufrufen darf und was er dort tun darf. Meist läuft er nach Minuten oder einer Stunde ab. Das Kalendersystem prüft Signatur und Ablauf, bevor es antwortet. Steht im Ausweis “lesen”, wird eine Anfrage zum Löschen abgelehnt.
Für Führungskräfte zählen zwei Details. Ein kurzer Ablauf begrenzt, wie lange ein gestohlener Ausweis nützt. Ein Ausweis, der Agent und Person nennt, sorgt dafür, dass im Protokoll “Agent X im Auftrag von Anna” steht, und nicht nur “Anna”.
Warum der Fall Agent Framework Sie betrifft#
Der schädliche Code musste kein Schloss aufbrechen. Er lief in Maschinen, die bereits Identitäten hatten, und forderte in deren Namen Token in der Cloud an. Die Cloud gab sie heraus, weil die Anfrage aus ihrer Sicht von der richtigen Maschine kam.
Der Schaden entspricht also dem, was diese Identitäten erreichen durften. Eine Build-Maschine, die nur eine Anwendung veröffentlichen kann, gefährdet eine Anwendung. Eine Build-Maschine mit Rechten über das ganze Cloud-Konto gefährdet das ganze Konto. In der Sicherheit heißt das Schadensradius, auf Englisch blast radius.
Agenten erhöhen den Einsatz. Ihre Aufgabe ist es, Systeme zu verbinden, also sammeln sie Zugriffe auf viele davon. Der Code dahinter ändert sich oft: Agent Framework hatte am 12. November eine normale Version veröffentlicht, fünf Tage vor der schädlichen. Ein Agent mit breiten, dauerhaften Zugriffen macht aus einem einzigen schlechten Update ein Problem für jedes System, das er erreicht.
Wie es gut aussieht#
Die Anbieter bewegen sich. Am 19. November 2026 beschrieb Okta, wie für jede Verbindung, die die Werkzeuge eines Agenten zu internen Systemen aufbauen, ein kurzlebiges, enges Token ausgestellt wird, statt geteilter statischer Schlüssel, damit jede Aktion auf Person und Agent zurückführt. Am 17. November sagte Microsoft auf seiner Konferenz Ignite, dass mehr Agenten eine eigene Microsoft Entra Agent ID erhalten können und dass eine Standardrichtlinie Agentenidentitäten deaktiviert, die seit 60 Tagen inaktiv sind. Mehrere dieser Microsoft-Funktionen sind noch in der Vorschau.
Eine Produktfunktion hilft nur, wenn jemand sie einschaltet und jedem Agenten vom ersten Tag an enge Rechte gibt. Dieser Teil ist eine Entscheidung, kein Einkauf.
Fünf Fragen an Ihr IT- oder Sicherheitsteam#
- Welche KI-Agenten haben bereits Zugriff auf unsere Systeme, einschließlich Werkzeuge, die Mitarbeitende auf ihren eigenen Laptops installiert haben?
- Wenn ein Agent handelt, wessen Identität nutzt er: die des Mitarbeitenden, ein geteiltes Konto oder eine eigene?
- Wenn ein Agent kompromittiert wird, was könnte er erreichen, und können wir genau diesen Agenten abschalten, ohne die Person auszusperren, für die er arbeitet?
- Wie lange gelten die Zugriffsausweise der Agenten, und liegen Passwörter oder Schlüssel im Klartext in ihren Einstellungen?
- Würden unsere Protokolle zeigen, dass ein Agent eine Änderung vorgenommen hat, und in wessen Auftrag?
Die Antworten müssen nicht perfekt sein. Es muss jemand dafür verantwortlich sein. Wenn Sie die technische Seite interessiert, wie ein Agent ein Token erhalten kann, ohne ein Passwort zu leihen, habe ich ein Lab zu ID-JAG geschrieben.
Quellen#
- BleepingComputer, 18 Nov 2026: Microsoft's Agent Framework PyPI package compromised to steal credentials
- StepSecurity, 18 Nov 2026: Microsoft agent-framework PyPI package compromised
- Wiz Research, 17 Nov 2026, updated 18 Nov: Microsoft agent-framework compromised, credential stealer targets Azure and CI pipelines
- Okta blog, 19 Nov 2026: How to secure every hop in an AI agent's MCP workflow
- Microsoft Entra blog, 17 Nov 2026: AI is changing access. See how Microsoft Entra helps you stay ahead
Dieser Beitrag als Markdown · RSS · JSON feed
Neue Beiträge per E-Mail
Eine E-Mail pro Woche mit neuen Beiträgen und Labs. Jederzeit abbestellbar.
Ihre Adresse wird bei Kit gespeichert, dem Dienst, der die E-Mails versendet. Details