In breve
- Il 17 novembre 2026 due versioni manomesse di Microsoft Agent Framework, un toolkit per costruire agenti AI, sono state pubblicate nel registro pubblico di Python. Rubavano le chiavi salvate e chiedevano al cloud nuovi token di accesso a nome della macchina su cui giravano.
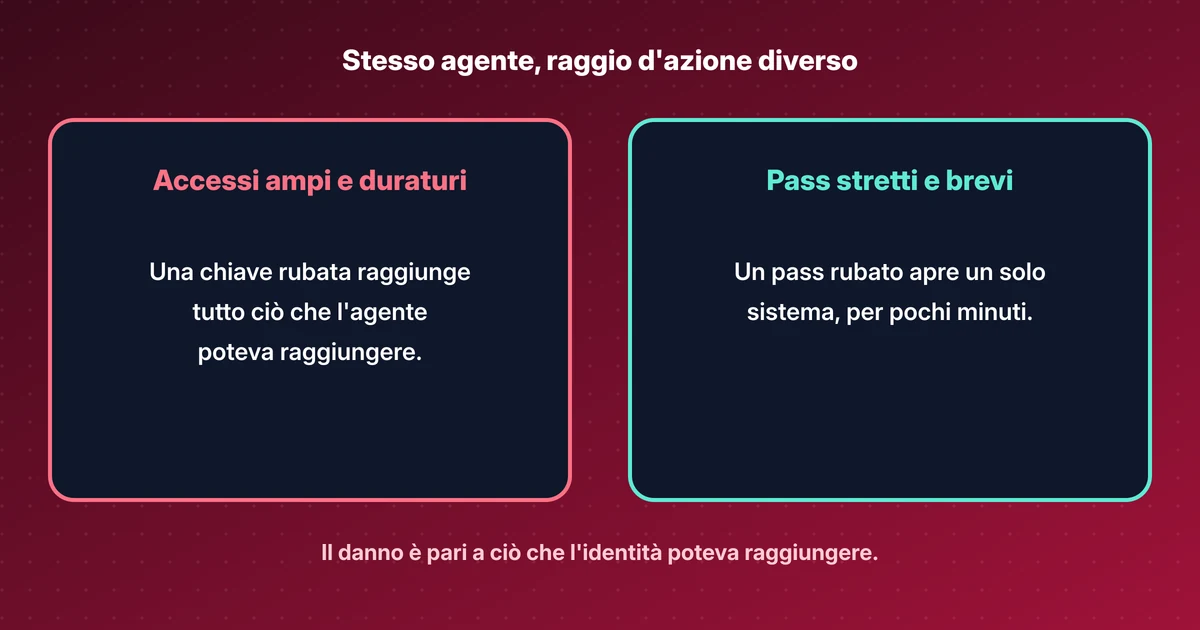
- Il danno di un incidente così è pari a ciò che le identità rubate potevano raggiungere. Gli agenti tendono ad avere accessi ampi, perché il loro lavoro è collegare sistemi.
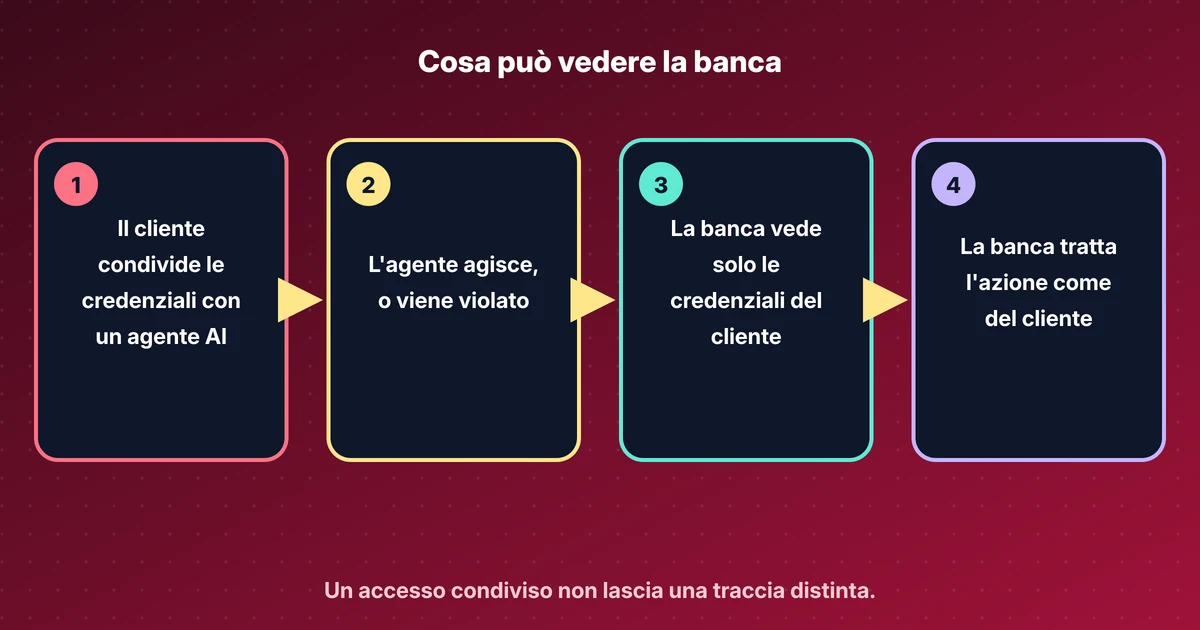
- Un agente che accede come una persona, o con un account condiviso, non lascia una traccia separata e non ha un interruttore separato. Un agente con un'identità propria e pass stretti e brevi limita entrambi i problemi.
- L'articolo chiude con cinque domande che chi dirige può fare al team IT o di sicurezza in questo trimestre, senza sapere come funzionano i token.
Un contatto che lavora nello sviluppo commerciale mi ha chiesto una versione di questo tema senza gergo. Eccola. Parto da un fatto di questa settimana, perché spiega il punto meglio di qualsiasi definizione.
Cosa è successo il 17 novembre#
La sera del 17 novembre 2026 qualcuno ha pubblicato due versioni manomesse di Microsoft Agent Framework su PyPI, il registro pubblico da cui gli sviluppatori Python scaricano codice. Agent Framework è il toolkit open source di Microsoft per costruire agenti AI. Secondo BleepingComputer conta circa 200.000 download al mese.
Le versioni malevole, 1.26.1 e 1.26.2, sono uscite alle 21:35 e alle 22:08 ora di Zurigo. PyPI le ha rimosse entrambe entro circa mezz’ora. Sembra rapido. È comunque abbastanza perché un sistema di build automatico installi la nuova versione senza che nessuno guardi.
Il framework continuava a funzionare, quindi nulla sembrava rotto. In background il codice raccoglieva password e chiavi salvate sulla macchina e le inviava a un indirizzo web controllato dall’attaccante. Sulle macchine Azure e nelle pipeline di build chiedeva al cloud anche nuovi token di accesso a nome della macchina su cui girava. Wiz Research scrive che l’attaccante sembra aver pubblicato il pacchetto con un certificato rubato della pipeline di rilascio di Microsoft. Come sia stato ottenuto quel certificato non si sa ancora.
Per me è una storia di identità dall’inizio alla fine. Una credenziale di macchina rubata sembra aver fatto entrare l’attaccante. Credenziali di macchina sono ciò che l’attaccante ha portato via.
Cosa significa identità al lavoro#
La gestione delle identità e degli accessi, in breve IAM, risponde a due domande ogni volta che qualcosa tocca un sistema aziendale. Chi è, e cosa può fare? Una terza domanda arriva dopo, durante un audit o un incidente: possiamo dimostrare chi ha fatto cosa?
Per le persone conoscete la routine. Accedete, magari confermate una richiesta sul telefono, e ricevete accessi adatti al vostro ruolo. Quando lasciate l’azienda, l’IT disattiva l’account.
Il software ha bisogno della stessa cosa. Un’applicazione di fatturazione che legge il database clienti ha anch’essa un’identità. Non digita una password. Possiede una chiave o un certificato, oppure è il cloud a garantire per lei. Si chiamano identità non umane, e nella maggior parte delle aziende sono già più numerose del personale.
Dove si colloca un agente AI#
Un agente sta in mezzo. Gira come un software, ma svolge un lavoro chiesto da una persona, spesso con gli accessi di quella persona. Immaginate un assistente commerciale che legge le schede clienti, prepara un’offerta e fissa la riunione successiva.
La vera domanda è quale identità usa l’agente. Vedo tre risposte frequenti.
- Accede come voi. Facile da configurare, pessimo per gli audit. Ogni azione sembra vostra. Se l’agente si comporta male, l’unico interruttore è la vostra password.
- Usa un account di servizio condiviso con diritti ampi. Anche questo è facile. Una sola chiave rubata apre tutto ciò che quell’account raggiunge.
- Ha un’identità propria, collegata alla persona per cui lavora. Richiede più lavoro all’inizio. È la direzione in cui vanno i fornitori di identità.
Cosa succede quando un agente agisce per voi#
Pensate alla tessera di una camera d’albergo. La reception non dà al personale delle pulizie la chiave universale. Ogni tessera apre certe stanze per un turno, e la serratura registra quale tessera ha aperto la porta. Se una tessera sparisce, la reception annulla solo quella e nessun altro ne risente.
Il meccanismo reale è simile. Quando un agente deve leggere il vostro calendario, chiede un token al sistema di identità dell’azienda. Un token è un piccolo pass firmato digitalmente. Dice quale agente lo chiede, per quale persona lavora, quale sistema può chiamare e cosa può farci. Di solito scade entro pochi minuti o un’ora. Il calendario verifica la firma e la scadenza prima di rispondere. Se il pass dice “lettura”, una richiesta di cancellazione viene rifiutata.
Per chi dirige contano due dettagli. Una scadenza breve limita per quanto tempo un pass rubato resta utile. Un pass che nomina sia l’agente sia la persona fa sì che il registro mostri “agente X, per conto di Anna”, e non solo “Anna”.
Perché il caso Agent Framework vi riguarda#
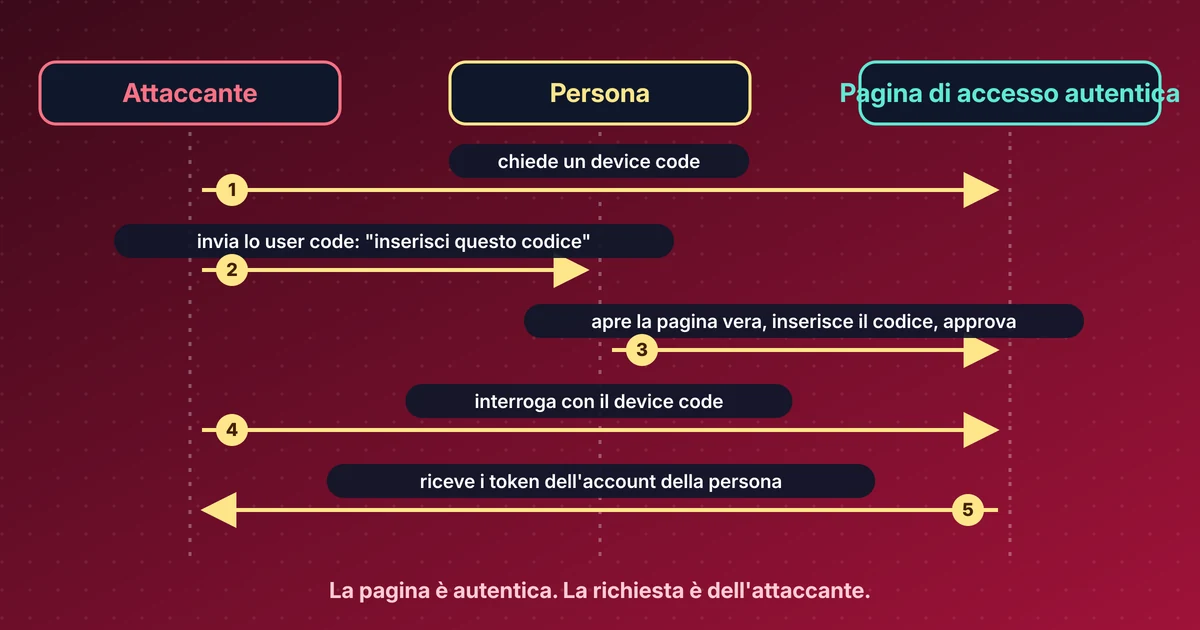
Il codice malevolo non ha dovuto forzare nessuna serratura. Girava dentro macchine che avevano già un’identità e chiedeva al cloud token a loro nome. Il cloud li consegnava, perché dal suo punto di vista la richiesta arrivava dalla macchina giusta.
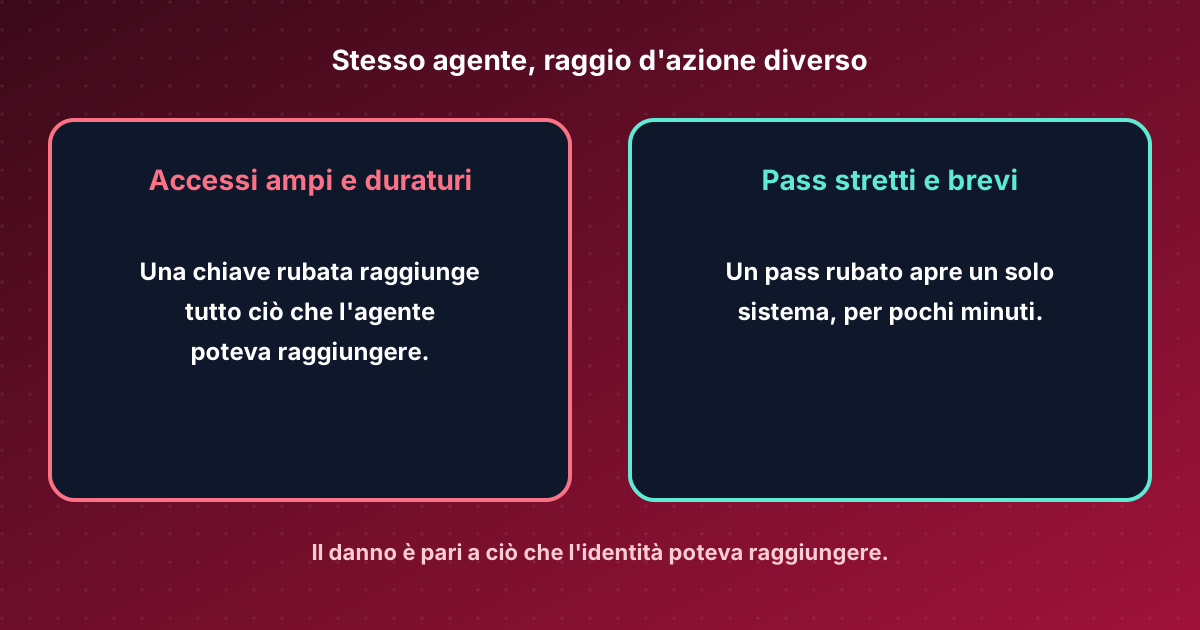
Quindi il danno è pari a ciò che quelle identità potevano raggiungere. Una macchina di build che può pubblicare una sola applicazione mette a rischio una sola applicazione. Una macchina di build con diritti su tutto l’account cloud mette a rischio tutto l’account. In sicurezza lo si chiama raggio d’azione, in inglese blast radius.
Gli agenti alzano la posta. Il loro compito è collegare sistemi, quindi tendono ad accumulare accessi a molti di essi. Il codice dietro di loro cambia spesso: Agent Framework aveva pubblicato una versione normale il 12 novembre, cinque giorni prima di quella malevola. Un agente con accessi ampi e duraturi trasforma un solo aggiornamento sbagliato in un problema per ogni sistema che può toccare.
Come dovrebbe essere#
I fornitori si stanno muovendo. Il 19 novembre 2026 Okta ha descritto come emettere un token breve e stretto per ogni connessione che gli strumenti di un agente aprono verso i sistemi interni, al posto di chiavi statiche condivise, così che ogni azione risalga alla persona e all’agente. Il 17 novembre, alla conferenza Ignite, Microsoft ha detto che più agenti possono ottenere un proprio Microsoft Entra Agent ID, e che una policy predefinita disattiva le identità di agenti inattive da 60 giorni. Diverse di queste funzioni Microsoft sono ancora in anteprima.
Una funzione di prodotto aiuta solo se qualcuno la attiva e dà a ogni agente diritti stretti fin dal primo giorno. Questa parte è una decisione, non un acquisto.
Cinque domande per il vostro team IT o di sicurezza#
- Quali agenti AI hanno già accesso ai nostri sistemi, compresi gli strumenti che le persone hanno installato sui propri portatili?
- Quando un agente agisce, quale identità usa: quella del dipendente, un account condiviso o una propria?
- Se un agente viene compromesso, cosa potrebbe raggiungere, e possiamo disattivare quell’agente senza bloccare la persona per cui lavora?
- Quanto durano i pass di accesso degli agenti, e ci sono password o chiavi salvate in chiaro nelle loro impostazioni?
- I nostri registri mostrerebbero che una modifica l’ha fatta un agente, e per conto di chi?
Non serve che le risposte siano perfette. Serve che qualcuno ne sia responsabile. Se vi interessa il lato tecnico di come un agente può ottenere un token senza prendere in prestito una password, ho scritto un laboratorio su ID-JAG.
Fonti#
- BleepingComputer, 18 Nov 2026: Microsoft's Agent Framework PyPI package compromised to steal credentials
- StepSecurity, 18 Nov 2026: Microsoft agent-framework PyPI package compromised
- Wiz Research, 17 Nov 2026, updated 18 Nov: Microsoft agent-framework compromised, credential stealer targets Azure and CI pipelines
- Okta blog, 19 Nov 2026: How to secure every hop in an AI agent's MCP workflow
- Microsoft Entra blog, 17 Nov 2026: AI is changing access. See how Microsoft Entra helps you stay ahead
Questo articolo in formato Markdown · RSS · JSON feed
Nuovi articoli via email
Una email a settimana con nuovi articoli e lab. Disiscrizione in qualsiasi momento.
Il tuo indirizzo è salvato su Kit, il servizio che invia le email. Dettagli