En bref
- Le 17 novembre 2026, deux versions piégées de Microsoft Agent Framework, un kit pour construire des agents d'IA, ont été publiées sur le registre public de Python. Elles volaient les clés enregistrées et demandaient au cloud de nouveaux jetons d'accès au nom de la machine où elles tournaient.
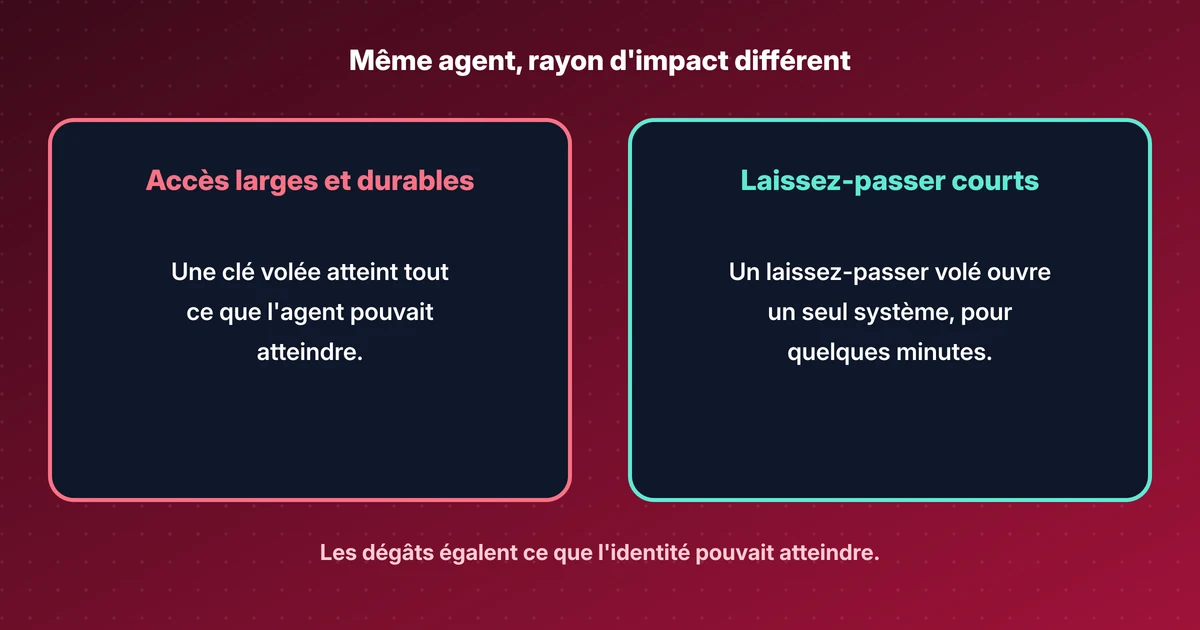
- Les dégâts d'un tel incident sont égaux à ce que les identités volées pouvaient atteindre. Les agents reçoivent souvent des accès larges, car leur rôle est de relier des systèmes.
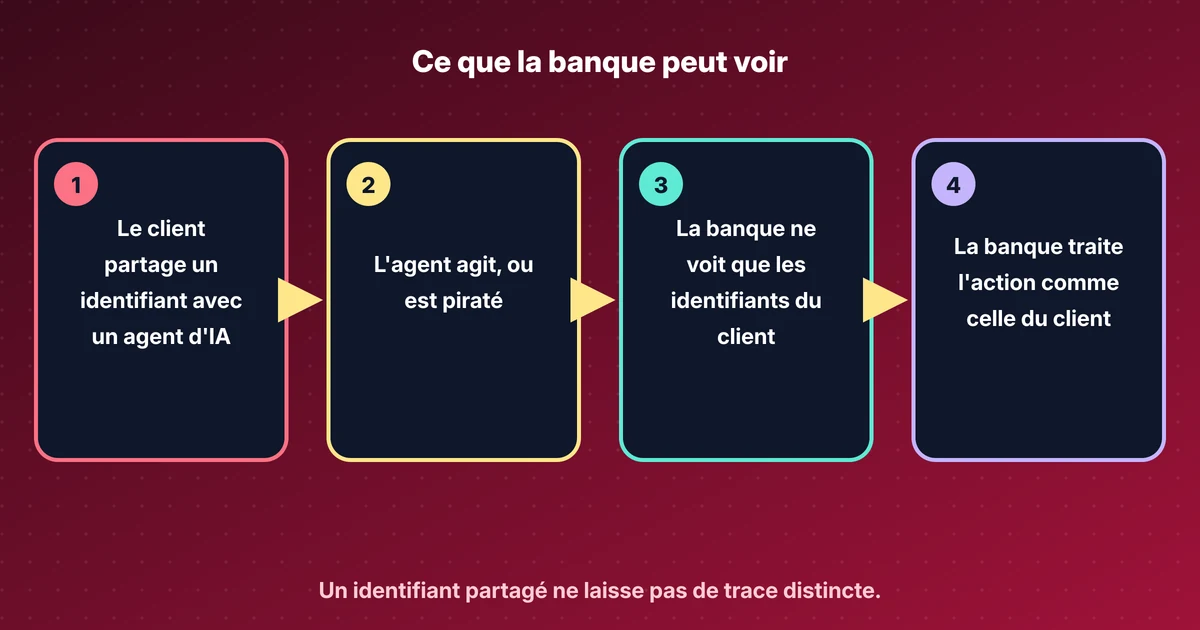
- Un agent qui se connecte comme une personne, ou via un compte partagé, ne laisse pas de trace distincte et n'a pas d'interrupteur distinct. Un agent avec sa propre identité et des laissez-passer étroits et courts limite ces deux problèmes.
- L'article se termine par cinq questions qu'un responsable peut poser à son équipe informatique ou sécurité ce trimestre, sans savoir comment fonctionnent les jetons.
Un contact en développement commercial m’a demandé une version de ce sujet sans jargon. La voici. Je pars d’un fait de cette semaine, car il explique le point mieux que n’importe quelle définition.
Ce qui s’est passé le 17 novembre#
Le soir du 17 novembre 2026, quelqu’un a publié deux versions piégées de Microsoft Agent Framework sur PyPI, le registre public où les développeurs Python téléchargent du code. Agent Framework est le kit open source de Microsoft pour construire des agents d’IA. Selon BleepingComputer, il compte environ 200 000 téléchargements par mois.
Les versions malveillantes, 1.26.1 et 1.26.2, ont été mises en ligne à 21 h 35 et 22 h 08, heure de Zurich. PyPI a retiré chacune d’elles en une demi-heure environ. Cela paraît rapide. C’est pourtant assez pour qu’un système de build automatique installe la nouvelle version sans que personne ne regarde.
Le framework continuait de fonctionner, donc rien ne semblait cassé. En arrière-plan, le code collectait les mots de passe et les clés enregistrés sur la machine et les envoyait à une adresse web contrôlée par l’attaquant. Sur les machines Azure et dans les chaînes de build, il demandait aussi au cloud de nouveaux jetons d’accès au nom de la machine où il tournait. Selon Wiz Research, l’attaquant semble avoir publié le paquet avec un certificat volé appartenant à la chaîne de publication de Microsoft. On ne sait pas encore comment ce certificat a été obtenu.
Pour moi, c’est une histoire d’identité du début à la fin. Un identifiant de machine volé semble avoir permis à l’attaquant d’entrer. Ce sont des identifiants de machine qu’il a emportés.
Ce que signifie l’identité au travail#
La gestion des identités et des accès, IAM en abrégé, répond à deux questions chaque fois que quelque chose touche un système de l’entreprise. Qui est-ce, et qu’a-t-il le droit de faire ? Une troisième question arrive plus tard, lors d’un audit ou d’un incident : pouvons-nous prouver qui a fait quoi ?
Pour les personnes, vous connaissez la routine. Vous vous connectez, vous validez peut-être une demande sur votre téléphone, et vous obtenez les accès qui correspondent à votre poste. Quand vous partez, l’informatique désactive le compte.
Les logiciels ont besoin de la même chose. Une application de facturation qui lit la base clients a elle aussi une identité. Elle ne tape pas de mot de passe. Elle détient une clé ou un certificat, ou bien le cloud se porte garant pour elle. On parle d’identités non humaines, et dans la plupart des entreprises elles sont déjà plus nombreuses que le personnel.
Où se place un agent d’IA#
Un agent se situe entre les deux. Il tourne comme un logiciel, mais il fait un travail demandé par une personne, souvent avec les accès de cette personne. Imaginez un assistant commercial qui lit vos fiches clients, rédige une offre et réserve le rendez-vous suivant.
La vraie question est de savoir quelle identité l’agent utilise. Je vois trois réponses courantes.
- Il se connecte comme vous. Facile à mettre en place, mauvais pour les audits. Chaque action ressemble à la vôtre. Si l’agent se comporte mal, le seul interrupteur est votre mot de passe.
- Il utilise un compte de service partagé aux droits larges. Facile aussi. Une seule clé volée ouvre alors tout ce que ce compte atteint.
- Il a sa propre identité, liée à la personne pour qui il travaille. Plus de travail au départ. C’est la direction que prennent les fournisseurs d’identité.
Ce qui se passe quand un agent agit pour vous#
Pensez à la carte d’une chambre d’hôtel. La réception ne donne pas le passe général au personnel de ménage. Chaque carte ouvre certaines chambres pendant un service, et la serrure enregistre quelle carte a ouvert la porte. Si une carte disparaît, la réception annule cette seule carte et personne d’autre n’est touché.
Le vrai mécanisme est proche. Quand un agent doit lire votre agenda, il demande un jeton au système d’identité de l’entreprise. Un jeton est un petit laissez-passer signé numériquement. Il indique quel agent le demande, pour quelle personne il travaille, quel système il peut appeler et ce qu’il peut y faire. Il expire en général au bout de quelques minutes ou d’une heure. L’agenda vérifie la signature et l’expiration avant de répondre. Si le laissez-passer dit “lecture”, une demande de suppression est refusée.
Deux détails comptent pour un responsable. Une expiration courte limite la durée pendant laquelle un laissez-passer volé reste utile. Un laissez-passer qui nomme à la fois l’agent et la personne fait apparaître dans le journal “agent X, pour le compte d’Anna”, et pas seulement “Anna”.
Pourquoi le cas Agent Framework vous concerne#
Le code piégé n’a eu à forcer aucune serrure. Il tournait dans des machines qui avaient déjà une identité, et il demandait au cloud des jetons en leur nom. Le cloud les a remis, car de son point de vue la demande venait de la bonne machine.
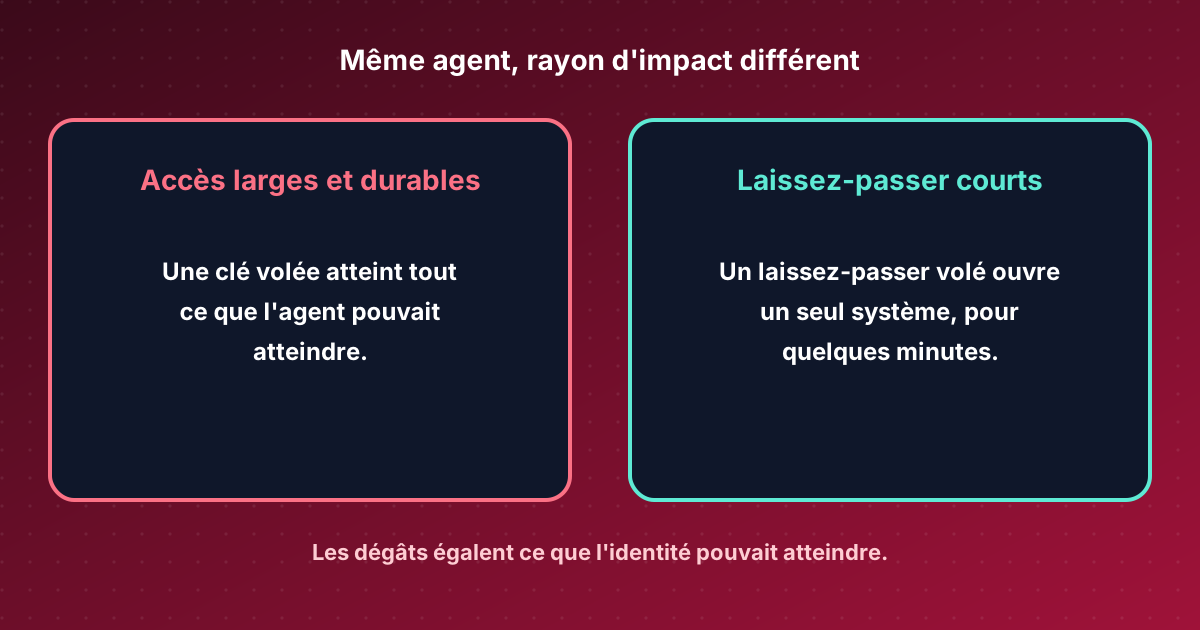
Les dégâts sont donc égaux à ce que ces identités pouvaient atteindre. Une machine de build qui ne peut publier qu’une application met en danger une application. Une machine de build qui a des droits sur tout le compte cloud met en danger tout le compte. En sécurité, on parle de rayon d’impact, blast radius en anglais.
Les agents font monter l’enjeu. Leur rôle est de relier des systèmes, donc ils accumulent des accès à beaucoup d’entre eux. Le code derrière eux change souvent : Agent Framework avait publié une version normale le 12 novembre, cinq jours avant la version piégée. Un agent qui tourne avec des accès larges et durables transforme une seule mauvaise mise à jour en problème pour chaque système qu’il peut toucher.
À quoi ressemble une bonne pratique#
Les fournisseurs bougent. Le 19 novembre 2026, Okta a décrit l’émission d’un jeton court et étroit pour chaque connexion que les outils d’un agent ouvrent vers les systèmes internes, à la place de clés statiques partagées, afin que chaque action remonte à la personne et à l’agent. Le 17 novembre, lors de sa conférence Ignite, Microsoft a annoncé que davantage d’agents peuvent obtenir leur propre Microsoft Entra Agent ID, et qu’une règle par défaut désactive les identités d’agents inactives depuis 60 jours. Plusieurs de ces fonctions Microsoft sont encore en préversion.
Une fonction de produit n’aide que si quelqu’un l’active et donne à chaque agent des droits étroits dès le premier jour. Cette partie est une décision, pas un achat.
Cinq questions à poser à votre équipe informatique ou sécurité#
- Quels agents d’IA ont déjà accès à nos systèmes, y compris les outils que des collègues ont installés sur leur propre ordinateur portable ?
- Quand un agent agit, quelle identité utilise-t-il : celle de l’employé, un compte partagé ou la sienne ?
- Si un agent est compromis, que pourrait-il atteindre, et pouvons-nous couper cet agent sans bloquer la personne pour qui il travaille ?
- Combien de temps durent les laissez-passer des agents, et des mots de passe ou des clés sont-ils stockés en clair dans leurs réglages ?
- Nos journaux montreraient-ils qu’un agent a fait une modification, et pour le compte de qui ?
Les réponses n’ont pas besoin d’être parfaites. Il faut que quelqu’un en soit responsable. Si le côté technique vous intéresse, comment un agent peut obtenir un jeton sans emprunter un mot de passe, j’ai écrit un lab sur ID-JAG.
Sources#
- BleepingComputer, 18 Nov 2026: Microsoft's Agent Framework PyPI package compromised to steal credentials
- StepSecurity, 18 Nov 2026: Microsoft agent-framework PyPI package compromised
- Wiz Research, 17 Nov 2026, updated 18 Nov: Microsoft agent-framework compromised, credential stealer targets Azure and CI pipelines
- Okta blog, 19 Nov 2026: How to secure every hop in an AI agent's MCP workflow
- Microsoft Entra blog, 17 Nov 2026: AI is changing access. See how Microsoft Entra helps you stay ahead
Cet article en Markdown · RSS · JSON feed
Les nouveaux articles par e-mail
Un e-mail par semaine avec les nouveaux articles et labs. Désinscription à tout moment.
Votre adresse est conservée chez Kit, le service qui envoie les e-mails. Détails