En bref
- Un jeton d’accès fonctionne jusqu’à son expiration, même après que le portable sur lequel il se trouve a été signalé volé.
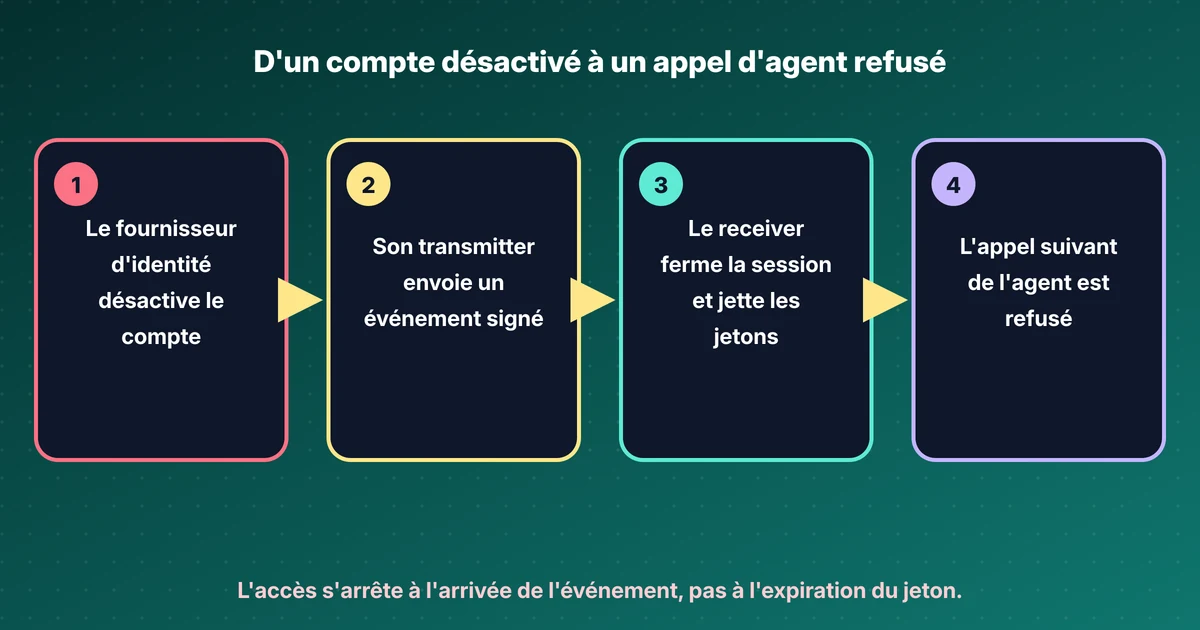
- Shared Signals permet au service qui sait, par exemple la gestion des appareils, d’envoyer un événement signé à chaque application abonnée, qui ferme alors les sessions en quelques secondes.
- Continuous Access Evaluation Profile (CAEP) et Risk Incident Sharing and Coordination (RISC) définissent les événements : session révoquée, conformité de l’appareil modifiée, identifiants modifiés, compte désactivé. Les trois sont devenues OpenID Final Specifications le 2 septembre 2025.
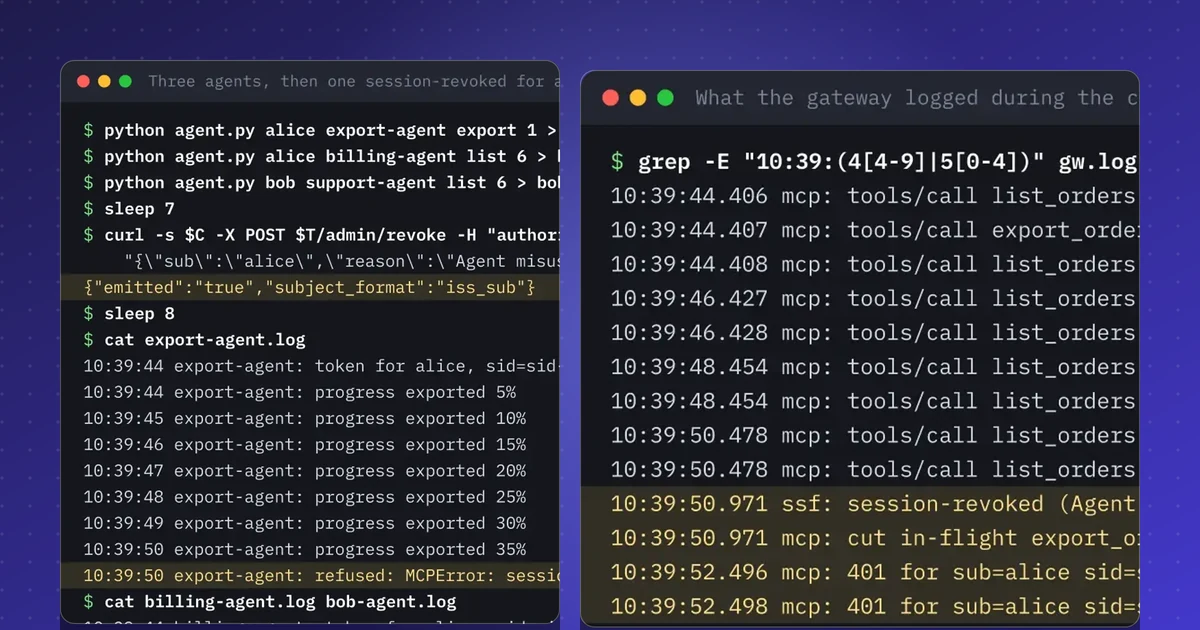
- Chaque application doit vérifier, dédoublonner et appliquer, y compris au travail déjà en cours. Mon lab a coupé en 8 ms un appel d’agent d’intelligence artificielle (IA) en cours, et l’article Knowledge va plus loin.
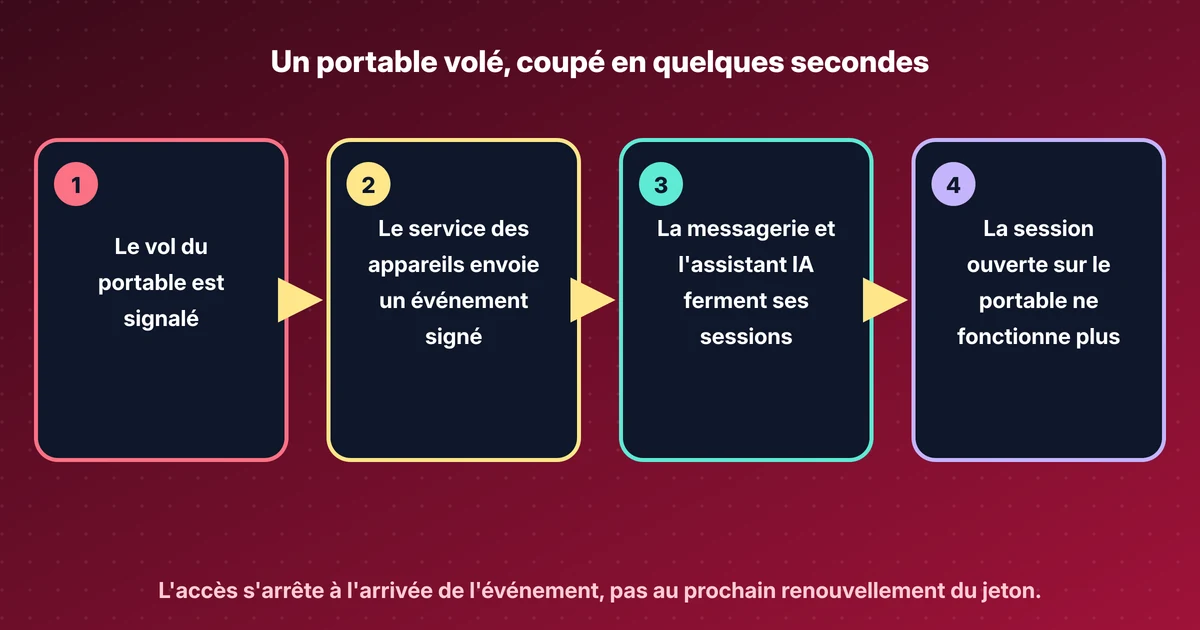
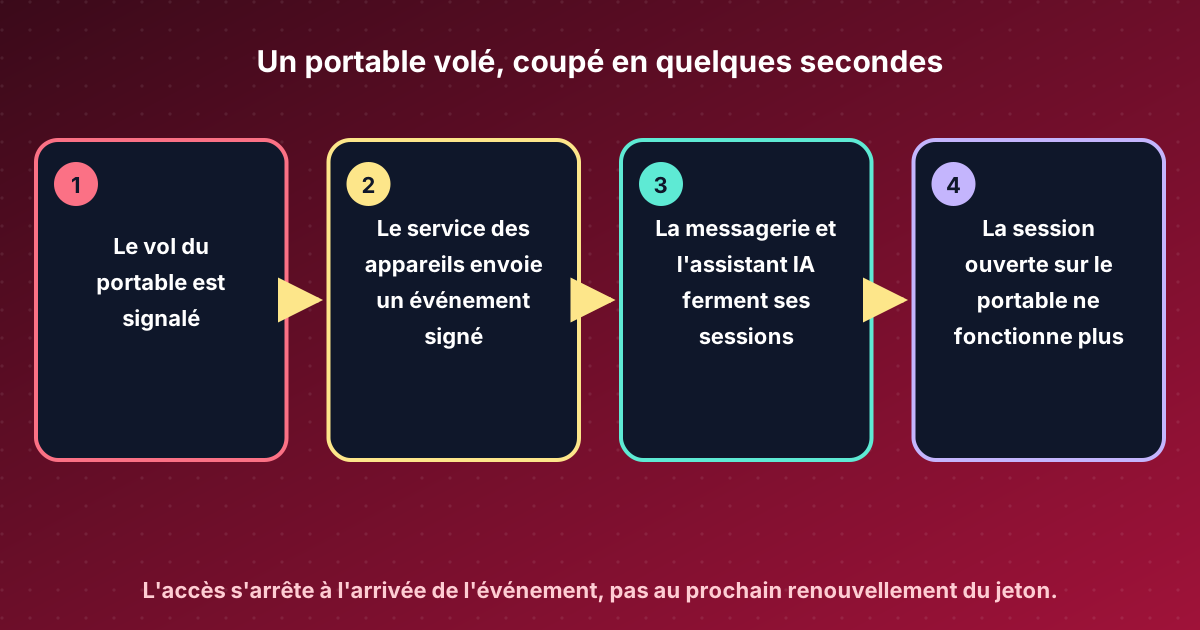
Un portable est volé dans une voiture. Sa propriétaire était connectée à sa messagerie, au chat de l’équipe et à un assistant IA qui peut lire son agenda et envoyer des messages en son nom. Dix minutes plus tard, elle signale le vol au service informatique, qui marque le portable comme perdu. Ce qui arrive aux sessions ouvertes dépend d’une chose : les applications l’apprennent-elles ?
Un jeton survit à la raison de son émission#
Les applications ne consultent pas le fournisseur d’identité à chaque clic. À la connexion, elles reçoivent un jeton d’accès valable pour une durée fixe, souvent une heure, et en général un jeton de rafraîchissement qui maintient la session pendant des jours. Marquer le portable comme perdu modifie une fiche dans le service de gestion des appareils. Cela ne change pas les jetons déjà présents sur le portable.
Tant que ces jetons n’ont pas expiré, ou qu’une application ne revérifie pas, celui qui détient le portable peut donc continuer à utiliser les sessions ouvertes. Pour quelqu’un qui lit ses mails, une heure, c’est grave. Pour un assistant IA qui envoie des messages tout seul, une heure, c’est beaucoup de messages.
Ce qu’apporte Shared Signals#
Le Shared Signals Framework (SSF) est une manière standard pour un service de prévenir les autres, tout de suite, qu’un changement concerne un utilisateur, une session ou un appareil. Le service qui sait est le transmitter, ici le service de gestion des appareils ou le fournisseur d’identité. Les applications concernées sont les receivers.
Chaque receiver crée une fois un stream auprès du transmitter. Il indique quels événements il veut, pour quels utilisateurs ou appareils, et où les livrer. Ensuite, les événements arrivent au fil de l’eau, poussés vers le receiver ou récupérés par lui à intervalles courts.
Chaque événement est un petit message signé, un Security Event Token. Il dit qui ou quoi est concerné, ce qui s’est passé et quand. Le receiver vérifie la signature avec les clés publiées du transmitter avant d’agir, si bien qu’un faux message « déconnecter cet utilisateur » reste sans effet.
CAEP et RISC : ce que disent les événements#
SSF est le tuyau. Deux profils OpenID définissent ce qui y circule. CAEP, le Continuous Access Evaluation Profile, couvre les sessions et les appareils : une session révoquée, un appareil qui n’est plus conforme, des identifiants modifiés, un niveau d’assurance modifié. RISC couvre le compte lui-même : désactivé, compromis, récupéré. SSF, CAEP et RISC 1.0 sont devenus OpenID Final Specifications le 2 septembre 2025.
Pour le portable, le service des appareils envoie « conformité de l’appareil modifiée : non conforme », et le fournisseur d’identité enchaîne avec « session révoquée » pour les sessions de cet appareil. La messagerie, le chat et l’assistant ferment ces sessions dès l’arrivée des événements. Son téléphone continue de fonctionner.
Ce que doit faire l’application qui reçoit#
Un receiver n’est pas passif. Il doit abonner les utilisateurs ou appareils qui le concernent, vérifier chaque événement, retenir ceux qu’il a déjà appliqués pour qu’un rejeu ne change rien, puis appliquer réellement : refuser les anciens jetons et arrêter le travail déjà en cours. Un assistant qui envoie vingt messages devrait s’arrêter au suivant, pas finir le lot.
Deux détails surprennent souvent. Fermer une session ne verrouille pas le compte : si elle ne doit pas pouvoir se reconnecter, c’est au fournisseur d’identité de refuser la connexion. Et une application ne reçoit des événements que pour les subjects auxquels elle s’est abonnée, sous la forme que le transmitter utilise pour les nommer.
Où en sont les standards#
Les trois spécifications sont finales. L’évaluation continue de l’accès de Microsoft repose sur CAEP, Okta peut recevoir des événements SSF et la Cross-Account Protection de Google repose sur RISC. Le groupe de travail ajuste encore le profil sur lequel les éditeurs se testent : le 17 novembre 2026, il a retiré l’algorithme de signature imposé du profil d’interopérabilité CAEP, et une proposition ouverte ajoute des formats de subject pour les agents et les workloads.
Dans un lab pratique, j’ai construit un receiver devant un serveur Model Context Protocol (MCP) et coupé avec un seul événement un appel d’agent IA en cours. L’article Knowledge sur SSF, CAEP et RISC traite des types d’événements, du format du jeton et de qui implémente quoi.
Sources#
- OpenID Foundation, 2 Sep 2025: Three Shared Signals Final Specifications Approved
- OpenID Shared Signals Framework Specification 1.0 (Final)
- OpenID Continuous Access Evaluation Profile 1.0 (Final)
- OpenID RISC Profile Specification 1.0 (Final)
- RFC 8417: Security Event Token (SET)
- openid/sharedsignals PR #368, Drop event signatures (merged 17 Nov 2026)
- openid/sharedsignals PR #362, agent and workload as subject (open)
Cet article en Markdown · RSS · JSON feed
Les nouveaux articles par e-mail
Un e-mail par semaine avec les nouveaux articles et labs. Désinscription à tout moment.
Votre adresse est conservée chez Kit, le service qui envoie les e-mails. Détails