En resumen
- Un token de acceso sigue funcionando hasta que caduca, aunque el portátil en el que está ya se haya denunciado como robado.
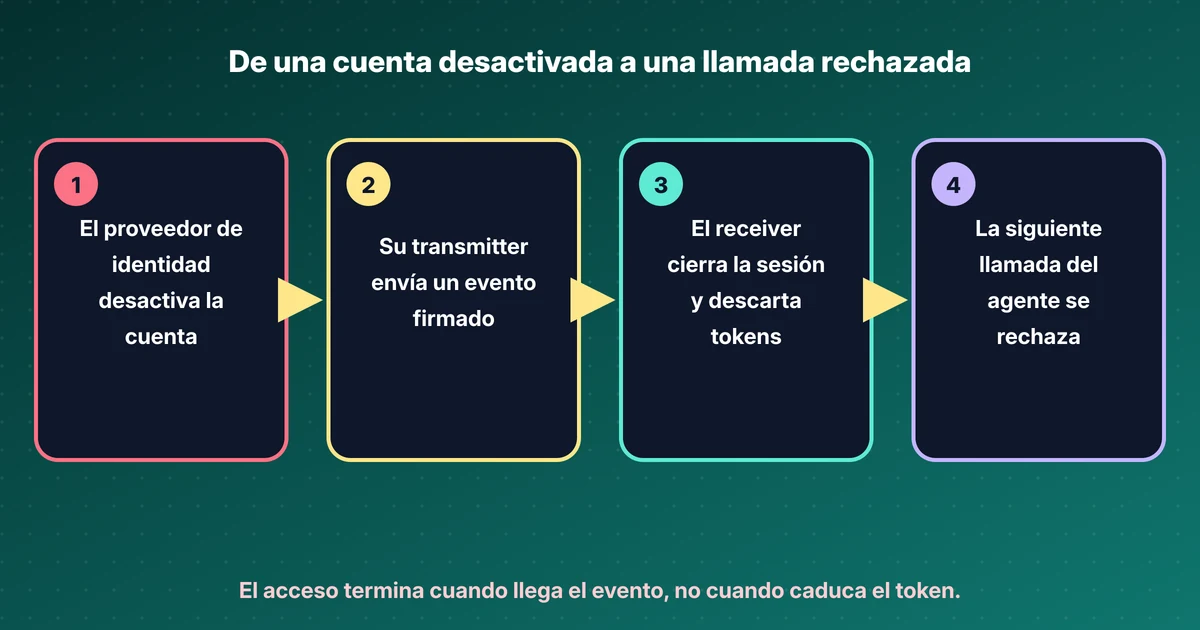
- Shared Signals permite que el servicio que lo sabe, por ejemplo la gestión de dispositivos, envíe un evento firmado a cada app suscrita, y las apps cierran las sesiones en segundos.
- Continuous Access Evaluation Profile (CAEP) y Risk Incident Sharing and Coordination (RISC) definen los eventos: sesión revocada, cumplimiento del dispositivo cambiado, credencial cambiada, cuenta desactivada. Las tres pasaron a ser OpenID Final Specifications el 2 de septiembre de 2025.
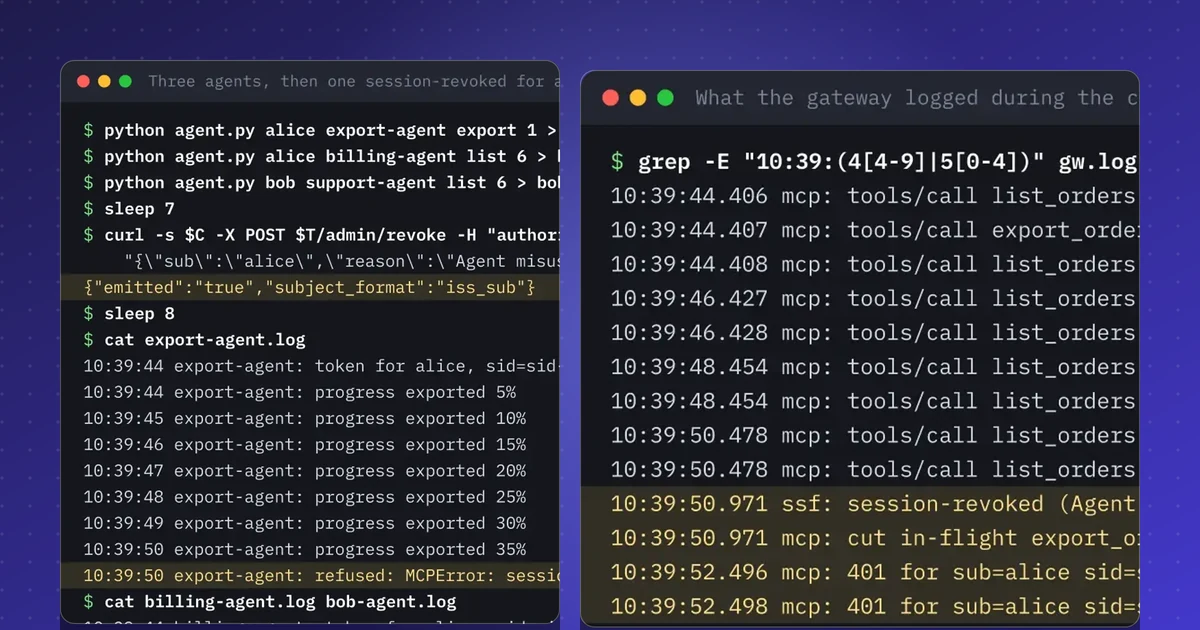
- Cada app tiene que verificar, descartar duplicados y aplicar, también al trabajo que ya está en marcha. Mi lab cortó en 8 ms una llamada de un agente de inteligencia artificial (IA) en curso, y el artículo Knowledge profundiza más.
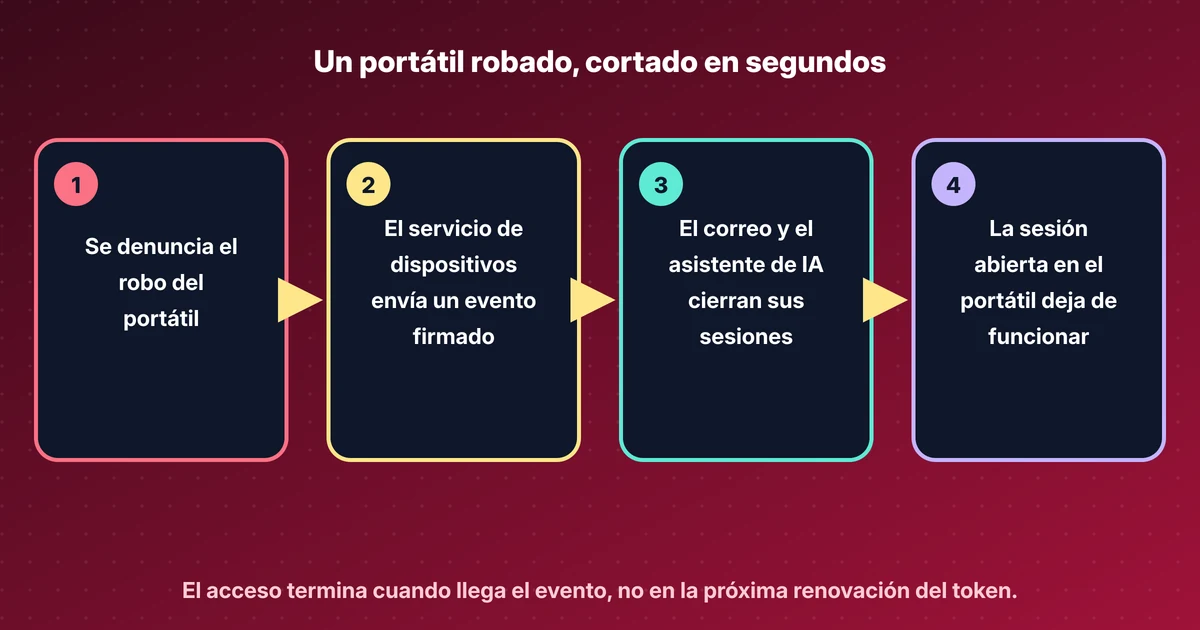
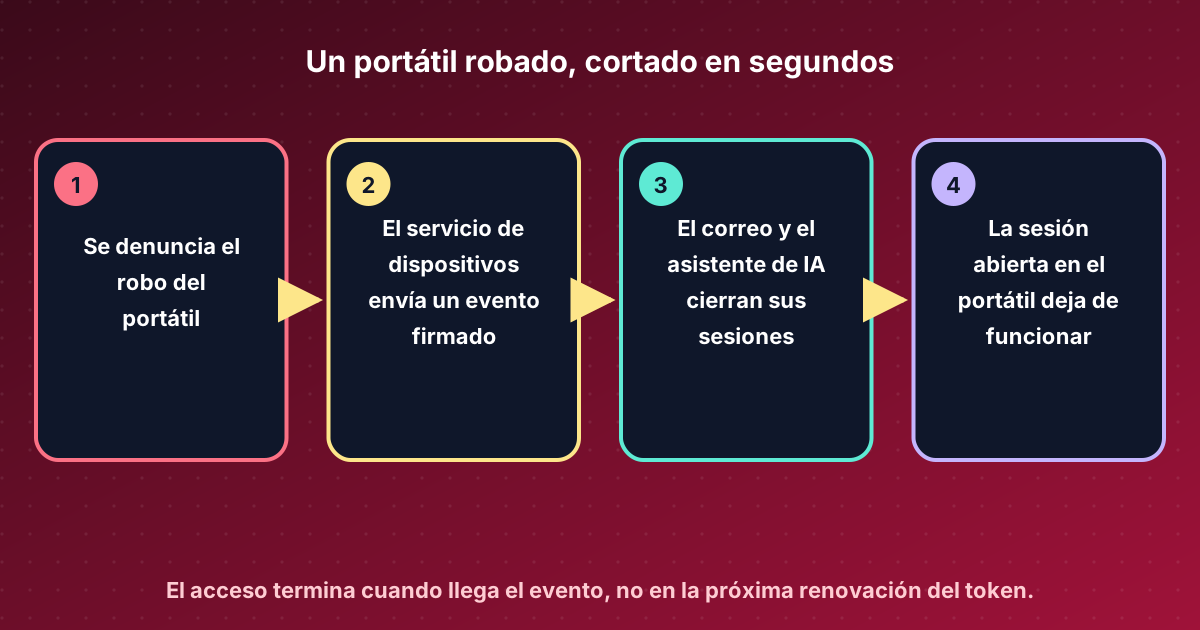
Roban un portátil de un coche. Su dueña tenía abiertos el correo, el chat del equipo y un asistente de IA que puede leer su calendario y enviar mensajes en su nombre. Diez minutos después denuncia el robo al equipo de tecnologías de la información (TI), que marca el portátil como perdido. Lo que pase con las sesiones abiertas depende de una cosa: si las apps se enteran.
Un token sobrevive al motivo por el que se emitió#
Las apps no preguntan al proveedor de identidad en cada clic. Al iniciar sesión reciben un token de acceso válido durante un tiempo fijo, a menudo una hora, y normalmente un token de actualización que mantiene la sesión durante días. Marcar el portátil como perdido cambia un registro en el servicio de gestión de dispositivos. No cambia los tokens que ya están en el portátil.
Así que, hasta que esos tokens caduquen o una app vuelva a comprobar, quien tenga el portátil puede seguir usando las sesiones abiertas. Para alguien que lee el correo, una hora es grave. Para un asistente de IA que envía mensajes por su cuenta, una hora son muchos mensajes.
Qué aporta Shared Signals#
El Shared Signals Framework (SSF) es una forma estándar de que un servicio avise a otros, al momento, de que algo ha cambiado en un usuario, una sesión o un dispositivo. El servicio que lo sabe es el transmitter, aquí el servicio de gestión de dispositivos o el proveedor de identidad. Las apps interesadas son los receivers.
Cada receiver crea una vez un stream con el transmitter. Indica qué eventos quiere, sobre qué usuarios o dispositivos y dónde entregarlos. A partir de ahí los eventos llegan cuando ocurren, enviados por push al receiver o recogidos por él a intervalos cortos.
Cada evento es un pequeño mensaje firmado, un Security Event Token. Dice a quién o a qué se refiere, qué pasó y cuándo. El receiver comprueba la firma con las claves publicadas del transmitter antes de actuar, así que un mensaje falso de “cierra la sesión de este usuario” no tiene efecto.
CAEP y RISC: qué dicen los eventos#
SSF es la tubería. Dos perfiles de OpenID definen lo que pasa por ella. CAEP, el Continuous Access Evaluation Profile, cubre sesiones y dispositivos: una sesión revocada, un dispositivo que ya no cumple, una credencial cambiada, un nivel de garantía cambiado. RISC cubre la cuenta: desactivada, comprometida, recuperada. SSF, CAEP y RISC 1.0 pasaron a ser OpenID Final Specifications el 2 de septiembre de 2025.
Para el portátil, el servicio de dispositivos envía “cumplimiento del dispositivo cambiado: no cumple” y el proveedor de identidad sigue con “sesión revocada” para las sesiones de ese dispositivo. Correo, chat y asistente cierran esas sesiones cuando llegan los eventos. Su teléfono sigue funcionando.
Qué tiene que hacer la app que recibe#
Un receiver no es pasivo. Tiene que suscribir a los usuarios o dispositivos que le interesan, comprobar cada evento, recordar cuáles ya aplicó para que una repetición no cambie nada y luego aplicar de verdad: rechazar los tokens antiguos y detener el trabajo que ya está en marcha. Un asistente que está enviando veinte mensajes debería parar en el siguiente, no terminar el lote.
Dos detalles suelen sorprender. Cerrar una sesión no bloquea la cuenta: si ella no debe poder volver a entrar, es el proveedor de identidad el que tiene que rechazar el inicio de sesión. Y una app solo recibe eventos de los subjects a los que se suscribió, en la forma en que el transmitter los nombra.
En qué punto están los estándares#
Las tres especificaciones son definitivas. La evaluación continua de acceso de Microsoft se basa en CAEP, Okta puede recibir eventos SSF y la Cross-Account Protection de Google se basa en RISC. El grupo de trabajo sigue ajustando el perfil con el que se prueban los fabricantes: el 17 de noviembre de 2026 quitó el algoritmo de firma fijo del perfil de interoperabilidad CAEP, y una propuesta abierta añade formatos de subject para agentes y workloads.
En un lab práctico construí un receiver delante de un servidor Model Context Protocol (MCP) y corté con un solo evento la llamada en curso de un agente de IA. El artículo Knowledge sobre SSF, CAEP y RISC trata los tipos de evento, el formato del token y quién implementa qué.
Fuentes#
- OpenID Foundation, 2 Sep 2025: Three Shared Signals Final Specifications Approved
- OpenID Shared Signals Framework Specification 1.0 (Final)
- OpenID Continuous Access Evaluation Profile 1.0 (Final)
- OpenID RISC Profile Specification 1.0 (Final)
- RFC 8417: Security Event Token (SET)
- openid/sharedsignals PR #368, Drop event signatures (merged 17 Nov 2026)
- openid/sharedsignals PR #362, agent and workload as subject (open)
Este artículo en Markdown · RSS · JSON feed
Nuevos artículos por correo
Un correo a la semana con nuevos artículos y labs. Puedes darte de baja cuando quieras.
Tu dirección se guarda en Kit, el servicio que envía los correos. Detalles