In breve
- Un access token continua a funzionare fino alla scadenza, anche dopo che il portatile su cui si trova è stato segnalato come rubato.
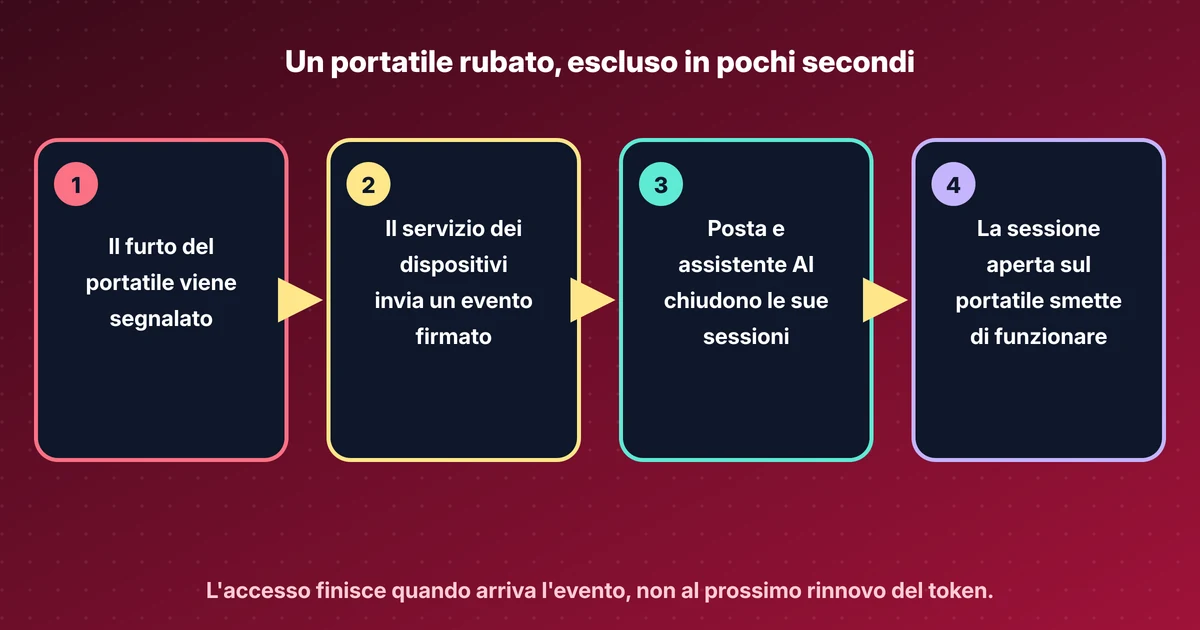
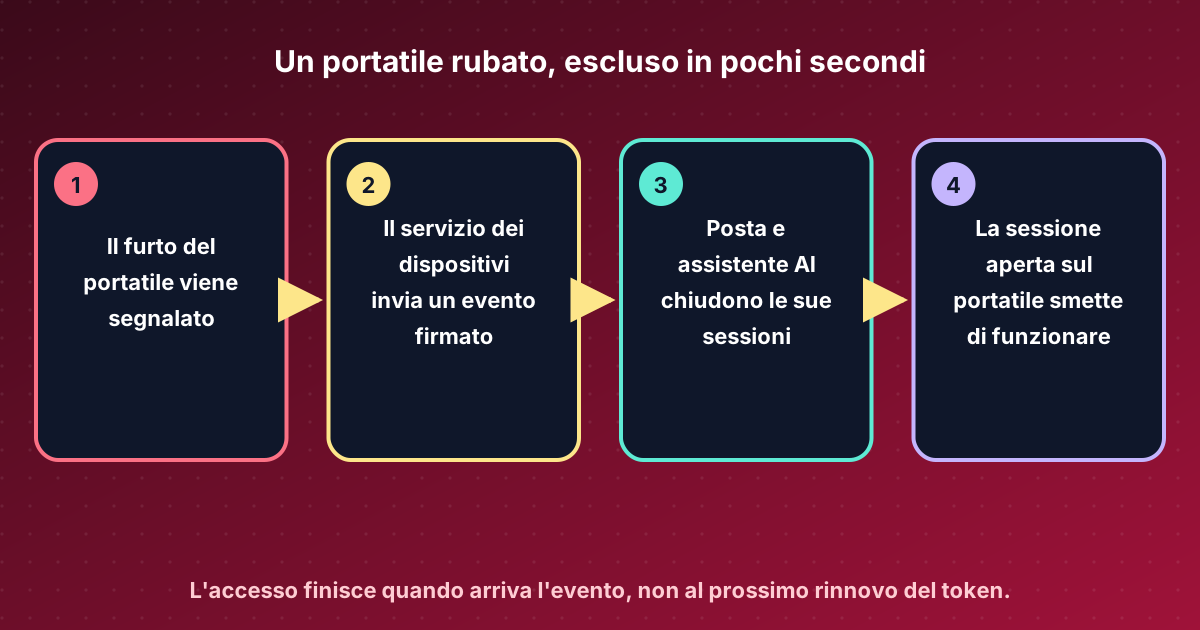
- Shared Signals permette al servizio che sa, per esempio la gestione dei dispositivi, di inviare un evento firmato a ogni app iscritta, così le app chiudono le sessioni in pochi secondi.
- Continuous Access Evaluation Profile (CAEP) e Risk Incident Sharing and Coordination (RISC) definiscono gli eventi: sessione revocata, conformità del dispositivo cambiata, credenziale cambiata, account disattivato. Le tre specifiche sono diventate OpenID Final Specifications il 2 settembre 2025.
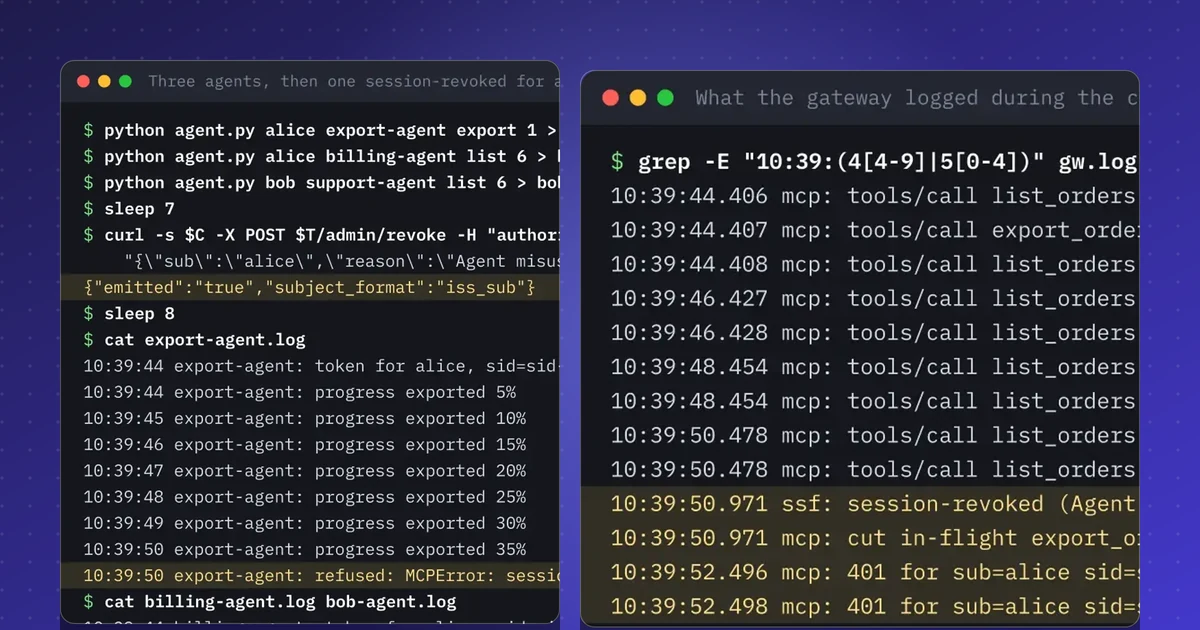
- Ogni app deve verificare, scartare i duplicati e applicare, anche al lavoro già in corso. Il mio lab ha interrotto in 8 ms una chiamata di un agente di intelligenza artificiale (AI), e l'articolo Knowledge va più a fondo.
Un portatile viene rubato da un’auto. La proprietaria aveva aperto la posta, la chat del team e un assistente AI che può leggere il calendario e inviare messaggi a suo nome. Dieci minuti dopo segnala il furto al reparto informatico (IT), che segna il portatile come smarrito. Cosa succede alle sessioni aperte dipende da una cosa: se le app ne vengono a sapere.
Un token sopravvive al motivo per cui è stato emesso#
Le app non chiedono all’identity provider a ogni clic. Al login ricevono un access token valido per un tempo fisso, spesso un’ora, e di solito un refresh token che tiene viva la sessione per giorni. Segnare il portatile come smarrito cambia un record nel servizio di gestione dei dispositivi. Non cambia i token che sono già sul portatile.
Quindi, finché quei token non scadono o finché un’app non ricontrolla, chi ha il portatile può continuare a usare le sessioni aperte. Per una persona che legge la posta, un’ora è grave. Per un assistente AI che invia messaggi da solo, un’ora sono molti messaggi.
Cosa aggiunge Shared Signals#
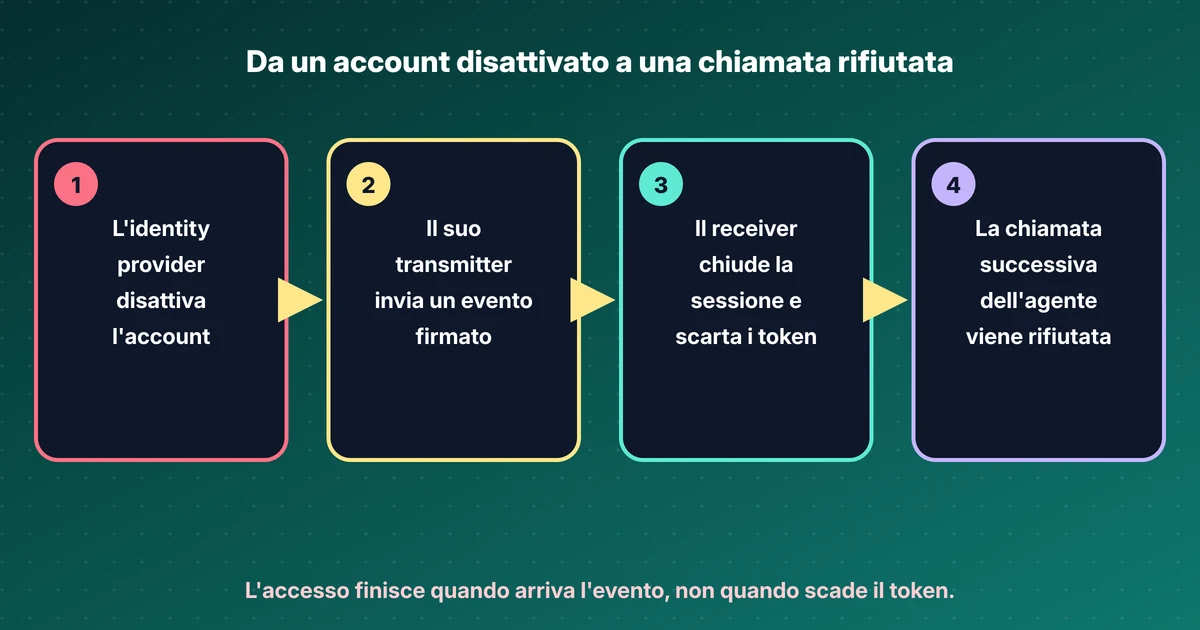
Lo Shared Signals Framework (SSF) è un modo standard con cui un servizio dice subito agli altri che qualcosa è cambiato per un utente, una sessione o un dispositivo. Il servizio che sa è il transmitter, qui il servizio di gestione dei dispositivi o l’identity provider. Le app interessate sono i receiver.
Ogni receiver crea una sola volta uno stream con il transmitter. Indica quali eventi vuole, per quali utenti o dispositivi, e dove consegnarli. Da quel momento gli eventi arrivano quando accadono, inviati in push al receiver oppure raccolti da lui a brevi intervalli.
Ogni evento è un piccolo messaggio firmato, un Security Event Token. Dice di chi o di cosa si tratta, cosa è successo e quando. Il receiver controlla la firma con le chiavi pubblicate dal transmitter prima di agire, quindi un falso messaggio “disconnetti questo utente” non ha effetto.
CAEP e RISC: cosa dicono gli eventi#
SSF è il canale. Due profili OpenID definiscono cosa ci passa. CAEP, il Continuous Access Evaluation Profile, riguarda sessioni e dispositivi: una sessione revocata, un dispositivo non più conforme, una credenziale cambiata, un livello di garanzia cambiato. RISC riguarda l’account: disattivato, compromesso, recuperato. SSF, CAEP e RISC 1.0 sono diventati OpenID Final Specifications il 2 settembre 2025.
Per il portatile, il servizio dei dispositivi invia “conformità del dispositivo cambiata: non conforme” e l’identity provider segue con “sessione revocata” per le sessioni su quel dispositivo. Posta, chat e assistente chiudono quelle sessioni all’arrivo degli eventi. Il suo telefono continua a funzionare.
Cosa deve fare l’app che riceve#
Un receiver non è passivo. Deve iscrivere gli utenti o i dispositivi che gli interessano, controllare ogni evento, ricordare quali eventi ha già applicato perché una ripetizione non cambi nulla, e poi applicare davvero: rifiutare i vecchi token e fermare il lavoro già in corso. Un assistente a metà dell’invio di venti messaggi dovrebbe fermarsi al successivo, non finire il lotto.
Due dettagli sorprendono spesso. Chiudere una sessione non blocca l’account: se lei non deve poter rientrare, è l’identity provider a dover rifiutare il login. E un’app riceve eventi solo per i subject a cui si è iscritta, nella forma in cui il transmitter li nomina.
A che punto sono gli standard#
Le tre specifiche sono definitive. La continuous access evaluation di Microsoft si basa su CAEP, Okta può ricevere eventi SSF e la Cross-Account Protection di Google si basa su RISC. Il gruppo di lavoro sta ancora rifinendo il profilo su cui i fornitori si mettono alla prova: il 17 novembre 2026 ha tolto l’algoritmo di firma fisso dal profilo di interoperabilità CAEP, e una proposta aperta aggiunge formati di subject per agenti e workload.
In un lab pratico ho costruito un receiver davanti a un server Model Context Protocol (MCP) e ho interrotto con un solo evento la chiamata di un agente AI in corso. L’articolo Knowledge su SSF, CAEP e RISC tratta i tipi di evento, il formato del token e chi implementa cosa.
Fonti#
- OpenID Foundation, 2 Sep 2025: Three Shared Signals Final Specifications Approved
- OpenID Shared Signals Framework Specification 1.0 (Final)
- OpenID Continuous Access Evaluation Profile 1.0 (Final)
- OpenID RISC Profile Specification 1.0 (Final)
- RFC 8417: Security Event Token (SET)
- openid/sharedsignals PR #368, Drop event signatures (merged 17 Nov 2026)
- openid/sharedsignals PR #362, agent and workload as subject (open)
Questo articolo in formato Markdown · RSS · JSON feed
Nuovi articoli via email
Una email a settimana con nuovi articoli e lab. Disiscrizione in qualsiasi momento.
Il tuo indirizzo è salvato su Kit, il servizio che invia le email. Dettagli