Kurz gesagt
- Ein Access Token funktioniert bis zum Ablauf, auch wenn der Laptop, auf dem es liegt, längst als gestohlen gemeldet ist.
- Mit Shared Signals sendet der Dienst, der Bescheid weiß, etwa die Geräteverwaltung, ein signiertes Ereignis an jede abonnierte App, und die Apps beenden die Sitzungen in Sekunden.
- Continuous Access Evaluation Profile (CAEP) und Risk Incident Sharing and Coordination (RISC) legen die Ereignisse fest: Sitzung widerrufen, Gerätekonformität geändert, Anmeldedaten geändert, Konto deaktiviert. Alle drei Spezifikationen wurden am 2. September 2025 OpenID Final Specifications.
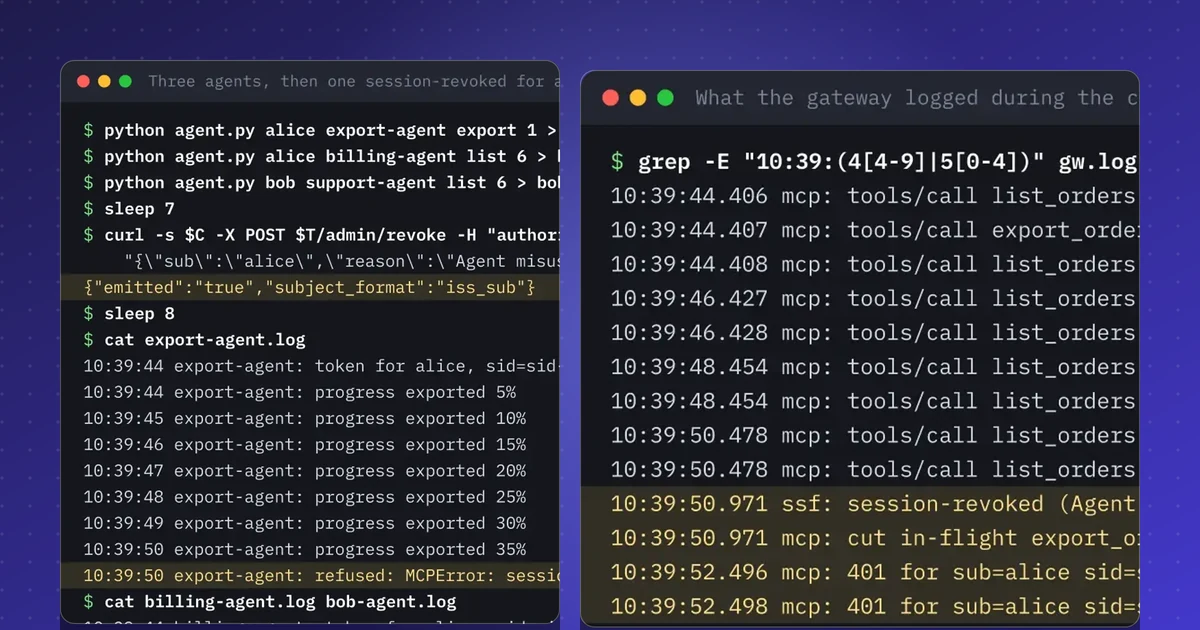
- Jede App muss prüfen, Duplikate verwerfen und durchsetzen, auch bei bereits laufender Arbeit. Mein Lab brach einen laufenden Aufruf eines Agenten mit künstlicher Intelligenz (KI) in 8 ms ab, und der Knowledge-Artikel geht tiefer.
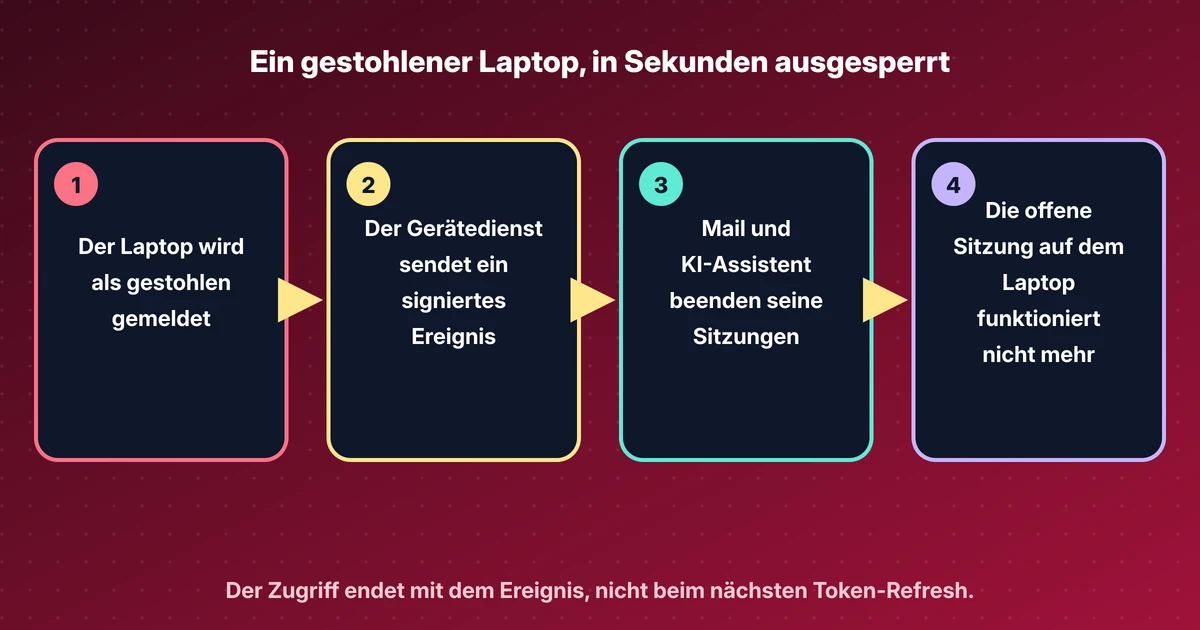
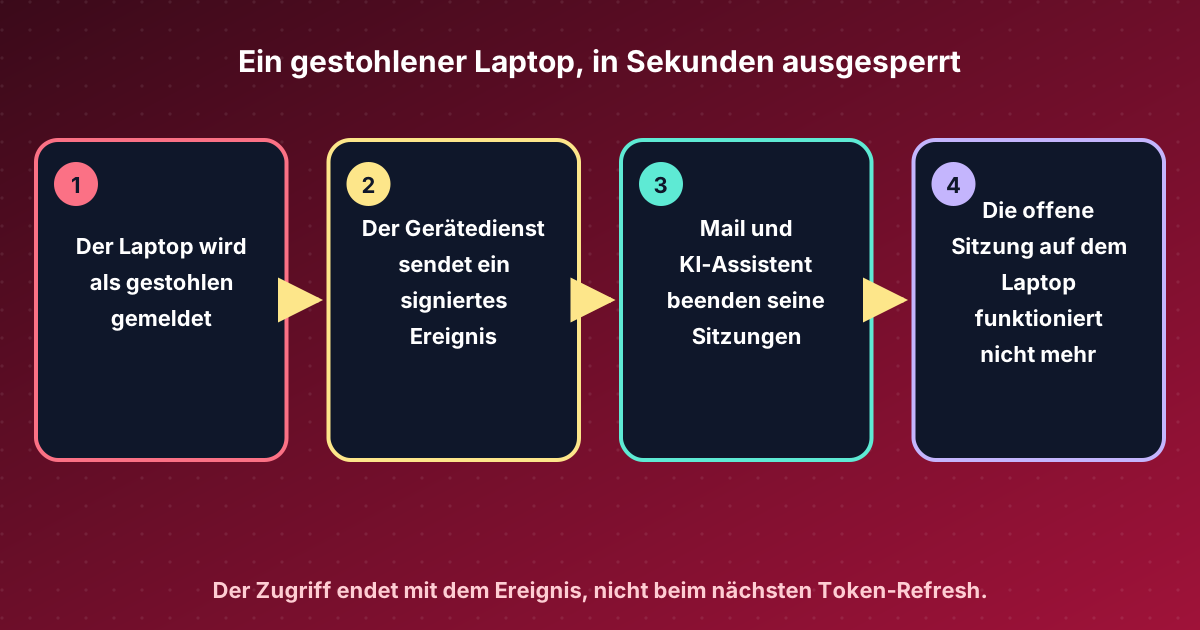
Ein Laptop wird aus einem Auto gestohlen. Die Besitzerin war bei Mail, im Team-Chat und bei einem KI-Assistenten angemeldet, der ihren Kalender lesen und in ihrem Namen Nachrichten senden kann. Zehn Minuten später meldet sie den Diebstahl der Informationstechnik (IT), und die IT markiert den Laptop als verloren. Was mit den offenen Sitzungen passiert, hängt davon ab, ob die Apps davon erfahren.
Ein Token überdauert den Grund, aus dem es ausgestellt wurde#
Apps fragen nicht bei jedem Klick beim Identity Provider nach. Bei der Anmeldung erhalten sie ein Access Token mit fester Gültigkeit, oft eine Stunde, und meist ein Refresh Token, das die Sitzung tagelang am Leben hält. Den Laptop als verloren zu markieren ändert einen Eintrag in der Geräteverwaltung. Die Tokens, die bereits auf dem Laptop liegen, ändert es nicht.
Bis diese Tokens ablaufen oder eine App zufällig erneut prüft, kann also jeder, der den Laptop hat, die offenen Sitzungen weiter nutzen. Für jemanden, der Mails liest, ist eine Stunde schlimm. Für einen KI-Assistenten, der selbstständig Nachrichten sendet, ist eine Stunde eine Menge Nachrichten.
Was Shared Signals hinzufügt#
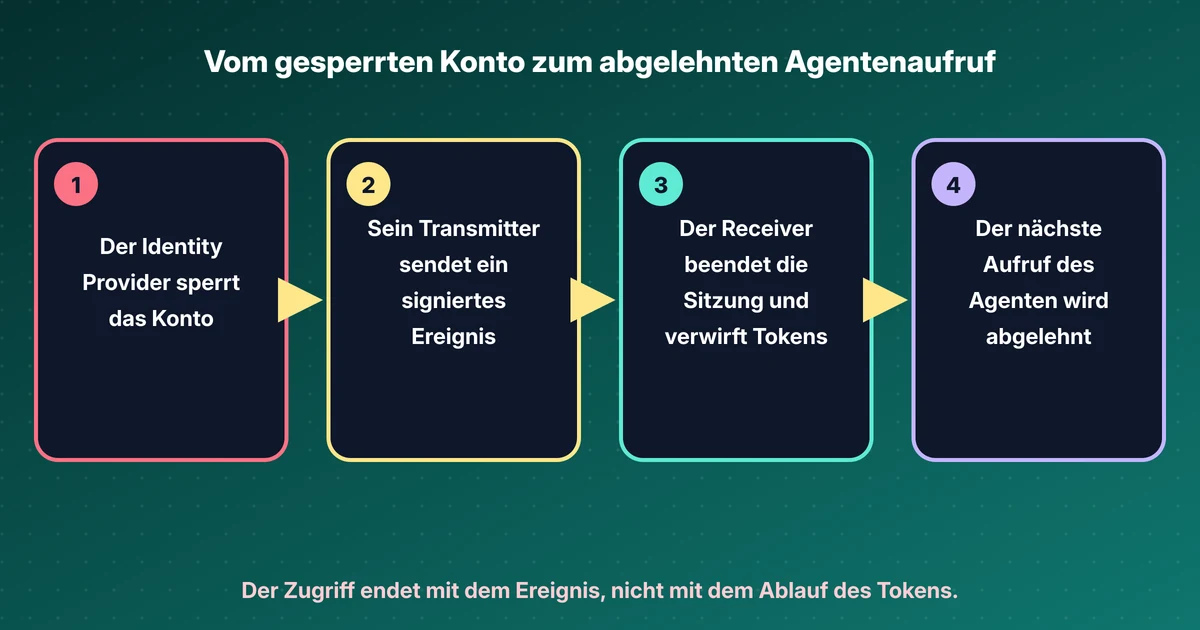
Das Shared Signals Framework (SSF) ist ein standardisierter Weg, auf dem ein Dienst anderen sofort mitteilt, dass sich bei einem Benutzer, einer Sitzung oder einem Gerät etwas geändert hat. Der Dienst, der Bescheid weiß, ist der Transmitter, hier die Geräteverwaltung oder der Identity Provider. Die betroffenen Apps sind Receiver.
Jeder Receiver richtet einmal einen Stream beim Transmitter ein. Darin legt er fest, welche Ereignisse er will, zu welchen Benutzern oder Geräten und wohin sie zugestellt werden. Danach kommen Ereignisse an, sobald sie passieren, entweder per Push an den Receiver oder von ihm in kurzen Abständen abgeholt.
Jedes Ereignis ist eine kleine signierte Nachricht, ein Security Event Token. Es nennt, wen oder was das Ereignis betrifft, was passiert ist und wann. Der Receiver prüft die Signatur gegen die veröffentlichten Schlüssel des Transmitters, bevor er handelt, deshalb bewirkt eine gefälschte Nachricht “diesen Benutzer abmelden” nichts.
CAEP und RISC: was die Ereignisse aussagen#
SSF ist die Leitung. Zwei OpenID-Profile legen fest, was hindurchgeht. CAEP, das Continuous Access Evaluation Profile, betrifft Sitzungen und Geräte: eine Sitzung wurde widerrufen, ein Gerät ist nicht mehr konform, Anmeldedaten haben sich geändert, das Vertrauensniveau hat sich geändert. RISC betrifft das Konto selbst: deaktiviert, kompromittiert, wiederhergestellt. SSF, CAEP und RISC 1.0 wurden am 2. September 2025 OpenID Final Specifications.
Für den Laptop sendet der Gerätedienst “Gerätekonformität geändert: nicht konform”, und der Identity Provider folgt mit “Sitzung widerrufen” für die Sitzungen auf diesem Gerät. Mail, Chat und Assistent beenden diese Sitzungen, sobald die Ereignisse ankommen. Ihr Telefon funktioniert weiter.
Was die empfangende App tun muss#
Ein Receiver ist nicht passiv. Er muss die Benutzer oder Geräte abonnieren, die ihn betreffen, jedes Ereignis prüfen, sich merken, welche Ereignisse er schon angewendet hat, damit eine Wiederholung nichts ändert, und dann tatsächlich durchsetzen: alte Tokens ablehnen und bereits laufende Arbeit stoppen. Ein Assistent, der gerade zwanzig Nachrichten versendet, sollte bei der nächsten aufhören und nicht den ganzen Stapel abarbeiten.
Zwei Details überraschen oft. Eine beendete Sitzung sperrt nicht das Konto: Soll sie sich nicht erneut anmelden können, muss der Identity Provider die Anmeldung verweigern. Und eine App erhält Ereignisse nur für die Subjects, die sie abonniert hat, in der Form, in der der Transmitter sie benennt.
Wo die Standards stehen#
Die drei Spezifikationen sind final. Die Continuous Access Evaluation von Microsoft basiert auf CAEP, Okta kann SSF-Ereignisse empfangen, und die Cross-Account Protection von Google basiert auf RISC. Die Arbeitsgruppe passt das Profil, gegen das Hersteller testen, noch an: Am 17. November 2026 hat sie den festen Signaturalgorithmus aus dem CAEP-Interoperabilitätsprofil entfernt, und ein offener Vorschlag ergänzt Subject-Formate für Agenten und Workloads.
In einem praktischen Lab habe ich einen Receiver vor einen Model Context Protocol (MCP) Server gesetzt und mit einem einzigen Ereignis einen laufenden Aufruf eines KI-Agenten abgebrochen. Der Knowledge-Artikel zu SSF, CAEP und RISC behandelt die Ereignistypen, das Token-Format und wer was umsetzt.
Quellen#
- OpenID Foundation, 2 Sep 2025: Three Shared Signals Final Specifications Approved
- OpenID Shared Signals Framework Specification 1.0 (Final)
- OpenID Continuous Access Evaluation Profile 1.0 (Final)
- OpenID RISC Profile Specification 1.0 (Final)
- RFC 8417: Security Event Token (SET)
- openid/sharedsignals PR #368, Drop event signatures (merged 17 Nov 2026)
- openid/sharedsignals PR #362, agent and workload as subject (open)
Dieser Beitrag als Markdown · RSS · JSON feed
Neue Beiträge per E-Mail
Eine E-Mail pro Woche mit neuen Beiträgen und Labs. Jederzeit abbestellbar.
Ihre Adresse wird bei Kit gespeichert, dem Dienst, der die E-Mails versendet. Details