En bref
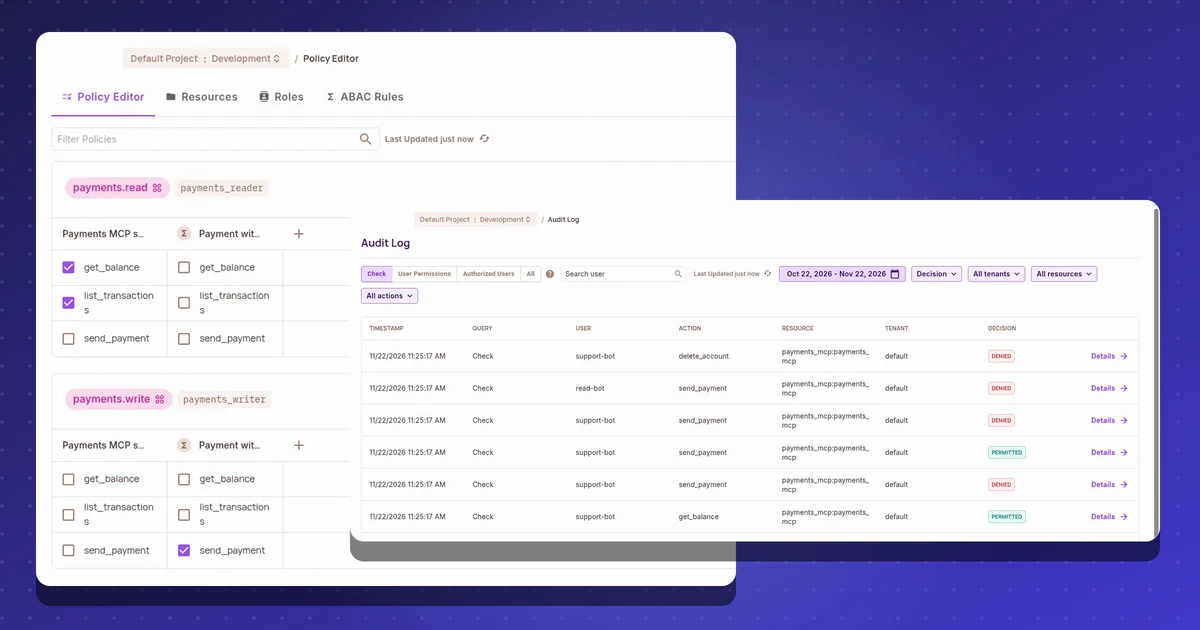
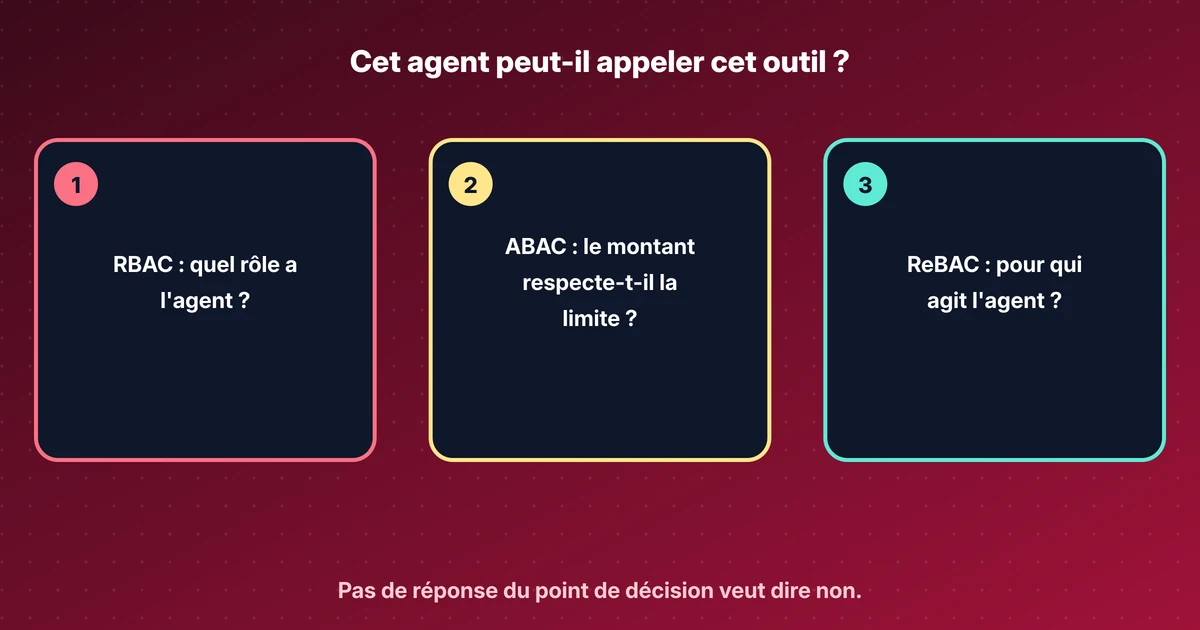
- RBAC (contrôle d’accès basé sur les rôles) répond selon le rôle de l’agent. C’est simple à vérifier, et le lab Permit.io utilise des rôles à la place des scopes.
- ABAC (contrôle d’accès basé sur les attributs) répond selon les faits de la requête, comme un montant face à une limite. C’est ainsi qu’un paiement de 90 dollars peut être refusé et un de 45 accepté.
- ReBAC (contrôle d’accès basé sur les relations) répond selon les relations : cet agent agit pour cette personne, qui peut utiliser ce serveur. Le MCP (Model Context Protocol) Gateway de Permit construit ainsi son plafond de confiance.
- La politique s’écrit à un endroit et s’évalue près de l’appelant. Quand le point de décision ne répond pas, le point d’application doit refuser, comme le montre mon passage en lab.
Un agent IA demande à appeler un outil : lire un solde, envoyer un paiement, supprimer un compte. Quelque chose doit dire oui ou non. Dans l’explication d’AuthZEN (le standard d’autorisation OpenID), j’ai décrit qui demande, le point d’application des politiques (PEP), et qui répond, le point de décision des politiques (PDP). Cette page explique comment le PDP arrive à sa réponse. La plupart des produits mélangent trois modèles, et il est utile de savoir à quel modèle appartient une règle.
RBAC demande quel rôle vous avez#
Le contrôle d’accès basé sur les rôles donne des permissions aux rôles et des rôles aux identités. Un agent avec le rôle “lecteur des paiements” peut appeler les deux outils de lecture. Le PDP n’a besoin de rien d’autre.
RBAC est facile à vérifier : on peut imprimer qui a quel rôle et ce que chaque rôle autorise. Il peine avec tout ce qui dépend de la requête elle-même. Un rôle ne peut pas dire “jusqu’à 50 dollars”. On crée alors des rôles comme “paiements jusqu’à 50”, “paiements jusqu’à 500”, et la liste grandit jusqu’à ce que plus personne ne puisse la relire.
ABAC regarde les attributs#
Le contrôle d’accès basé sur les attributs décide à partir de faits : sur le sujet (sa limite déléguée), la ressource (le montant de ce paiement), l’action et le contexte (l’utilisateur a-t-il confirmé, quelle heure est-il). Une règle se lit comme “le montant est inférieur ou égal à la limite de l’agent, et l’utilisateur a confirmé”.
C’est le modèle des limites et des conditions. C’est aussi celui qui dépend le plus du point d’application, car beaucoup d’attributs arrivent avec la requête. Si l’agent peut écrire lui-même le montant ou la confirmation, la règle ne protège rien. Le PEP doit remplir ces valeurs à partir de la session, du jeton et d’une étape de confirmation que le modèle ne peut pas falsifier.
ReBAC regarde les liens entre les choses#
Le contrôle d’accès basé sur les relations décide à partir d’un graphe : cet agent agit pour cette personne, cette personne peut utiliser ce serveur MCP, ce serveur appartient à cette équipe. Google a décrit l’approche dans son article sur Zanzibar, et beaucoup de moteurs la suivent.
ReBAC convient bien à la délégation. Le MCP Gateway de Permit s’en sert pour construire un plafond de confiance : le niveau de l’agent sur un serveur est le plus bas entre ce que la personne a accordé à l’agent et ce que l’admin a accordé à la personne. Un agent ne peut jamais faire plus que la personne derrière lui.
Où la décision s’exécute#
La politique s’écrit en général à un endroit, un control plane, et s’évalue ailleurs, dans un PDP proche de l’appelant. L’Edge PDP de Permit, par exemple, est un conteneur qui contient OPA (Open Policy Agent) et un client OPAL (Open Policy Administration Layer) qui reçoit en arrière-plan les mises à jour de politiques et de données. Vous changez les règles dans le control plane, et le PDP continue de répondre à partir de sa copie locale.
Cette séparation compte pour les agents, car les appels d’outils sont nombreux et rapides. Un contrôle par le réseau vers un PDP hébergé est simple pour commencer. Un PDP à côté du gateway répond plus vite et continue de fonctionner quand la partie hébergée est injoignable.
Tous les PDP n’évaluent pas tous les modèles. Dans mon lab Permit.io, le Cloud PDP hébergé a répondu qu’ABAC n’est pas encore pris en charge et a refusé un paiement que l’Edge PDP avait autorisé.
Quand le point de décision ne répond pas#
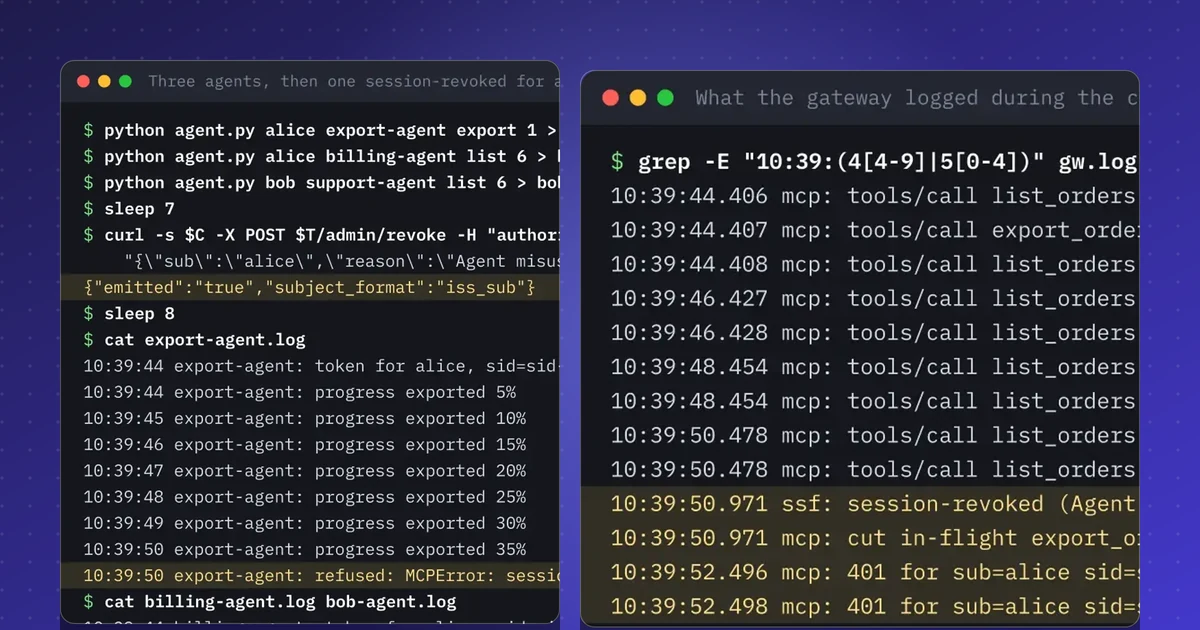
Un PDP peut manquer de clé, être encore en démarrage, surchargé ou absent. Dans chaque cas, il n’y a pas de décision. Le PEP doit alors refuser l’appel et journaliser que le refus vient d’une erreur, pas d’une règle. Dans mon lab Permit.io, un PDP sans clé répondait 401, 403 ou 503 selon la requête, et seul le point d’application en faisait un refus propre.
En bref, pour un product owner : demandez à votre fournisseur ce que fait le gateway quand le moteur de politiques ne répond pas, et demandez à voir le test.
Sources#
- NIST, Role Based Access Control project
- NIST SP 800-162, Guide to Attribute Based Access Control (ABAC) Definition and Considerations
- Google Research, Zanzibar: Google's Consistent, Global Authorization System
- Permit.io docs, Permit MCP Gateway architecture (trust levels and ReBAC)
- Permit.io docs, ABAC design patterns
- Permit.io docs, PDP overview
- OPAL on GitHub
Cet article en Markdown · RSS · JSON feed
Les nouveaux articles par e-mail
Un e-mail par semaine avec les nouveaux articles et labs. Désinscription à tout moment.
Votre adresse est conservée chez Kit, le service qui envoie les e-mails. Détails