Kurz gesagt
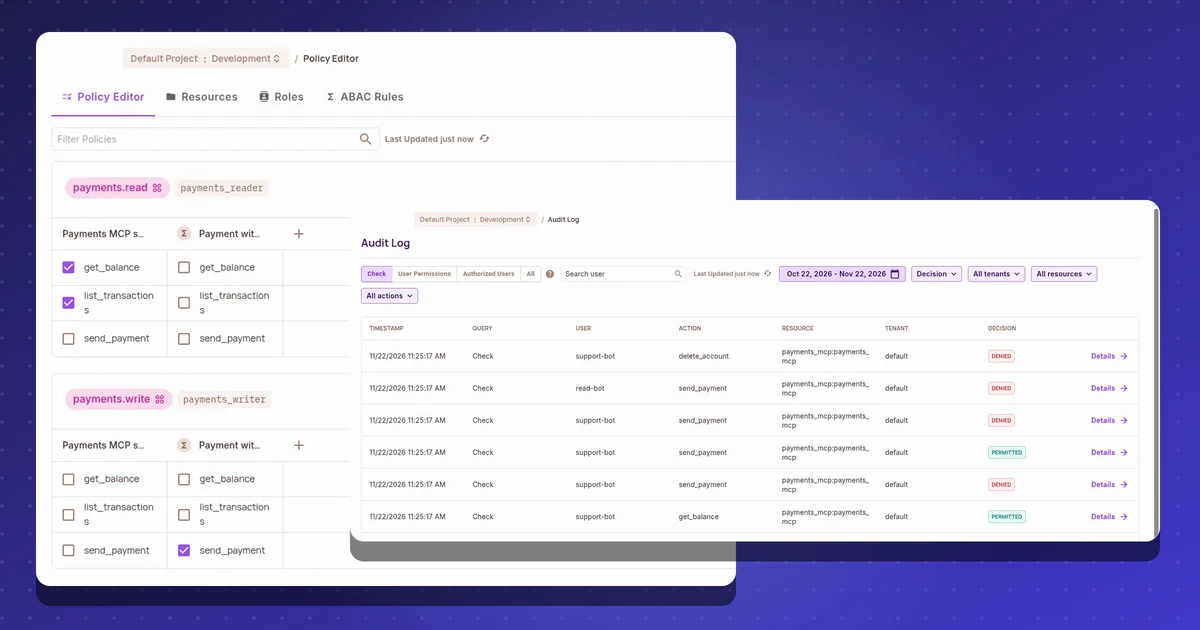
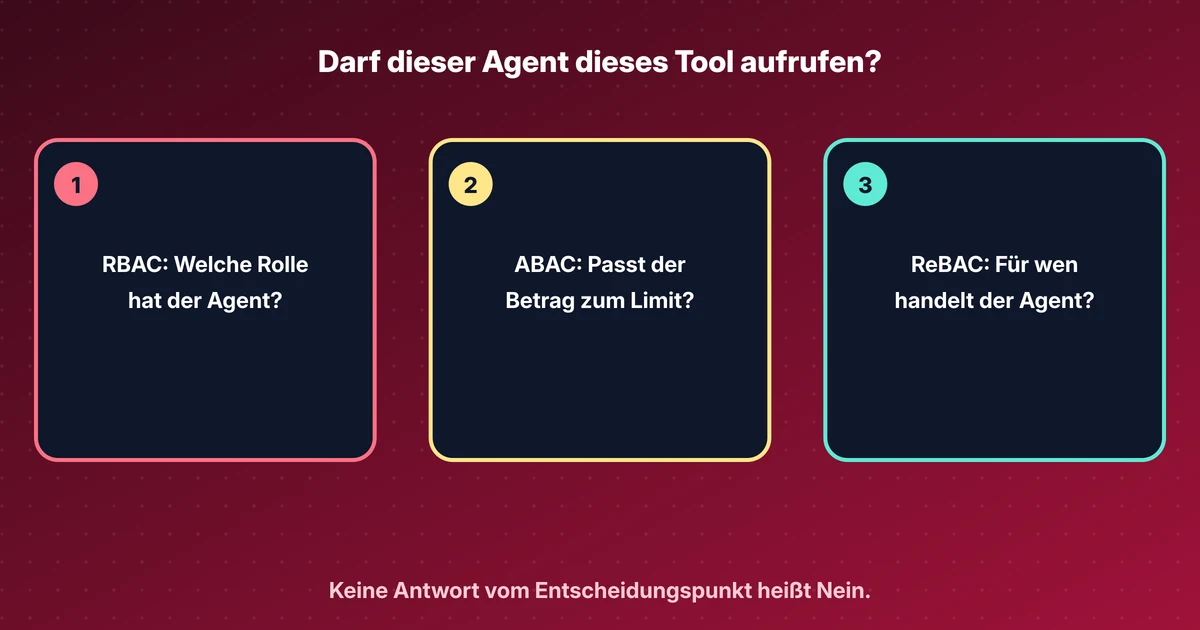
- RBAC (rollenbasierte Zugriffskontrolle) antwortet anhand der Rolle des Agenten. Das lässt sich leicht prüfen, und das Permit.io-Lab nutzt Rollen anstelle der Scopes.
- ABAC (attributbasierte Zugriffskontrolle) antwortet anhand von Fakten der Anfrage, etwa einem Betrag gegenüber einem Limit. So kann eine Zahlung über 90 Dollar abgelehnt werden, während eine über 45 Dollar durchgeht.
- ReBAC (beziehungsbasierte Zugriffskontrolle) antwortet anhand von Beziehungen: Dieser Agent handelt für diese Person, die diesen Server nutzen darf. So baut Permits MCP (Model Context Protocol) Gateway seine Vertrauensobergrenze.
- Policy wird an einer Stelle geschrieben und nahe am Aufrufer ausgewertet. Wenn der Entscheidungspunkt nicht antwortet, muss der Enforcement Point ablehnen, wie mein Lab-Durchlauf zeigt.
Ein KI-Agent möchte ein Tool aufrufen: einen Kontostand lesen, eine Zahlung senden, ein Konto löschen. Irgendetwas muss Ja oder Nein sagen. Im Erklärtext zu AuthZEN (der Autorisierungsstandard von OpenID) habe ich beschrieben, wer fragt, der Policy Enforcement Point (PEP), und wer antwortet, der Policy Decision Point (PDP). Hier geht es darum, wie der PDP zu seiner Antwort kommt. Die meisten Produkte mischen drei Modelle, und es hilft zu wissen, zu welchem eine Regel gehört.
RBAC fragt nach der Rolle#
Rollenbasierte Zugriffskontrolle vergibt Berechtigungen an Rollen und Rollen an Identitäten. Ein Agent mit der Rolle “Zahlungen lesen” darf die zwei Lese-Tools aufrufen. Mehr muss der PDP nicht wissen.
RBAC ist leicht zu prüfen: Sie können ausdrucken, wer welche Rolle hat und was jede Rolle erlaubt. Schwierig wird es bei allem, was von der Anfrage selbst abhängt. Eine Rolle kann nicht “bis 50 Dollar” sagen. Dann entstehen Rollen wie “Zahlungen bis 50”, “Zahlungen bis 500”, und die Liste wächst, bis niemand sie mehr prüfen kann.
ABAC fragt nach Attributen#
Attributbasierte Zugriffskontrolle entscheidet nach Fakten: über das Subjekt (sein delegiertes Limit), die Ressource (den Betrag dieser Zahlung), die Aktion und den Kontext (hat der Benutzer bestätigt, wie spät ist es). Eine Regel lautet etwa “der Betrag liegt beim oder unter dem Limit des Agenten, und der Benutzer hat bestätigt”.
Das ist das Modell für Limits und Bedingungen. Es hängt auch am stärksten vom Enforcement Point ab, weil viele Attribute mit der Anfrage kommen. Kann der Agent den Betrag oder die Bestätigung selbst setzen, schützt die Regel nichts. Der PEP muss diese Werte aus der Session, dem Token und einem Bestätigungsschritt füllen, den das Modell nicht fälschen kann.
ReBAC fragt nach Beziehungen#
Beziehungsbasierte Zugriffskontrolle entscheidet anhand eines Graphen: Dieser Agent handelt für diese Person, diese Person darf diesen MCP-Server nutzen, dieser Server gehört diesem Team. Google hat den Ansatz im Zanzibar-Paper beschrieben, und viele Engines folgen ihm.
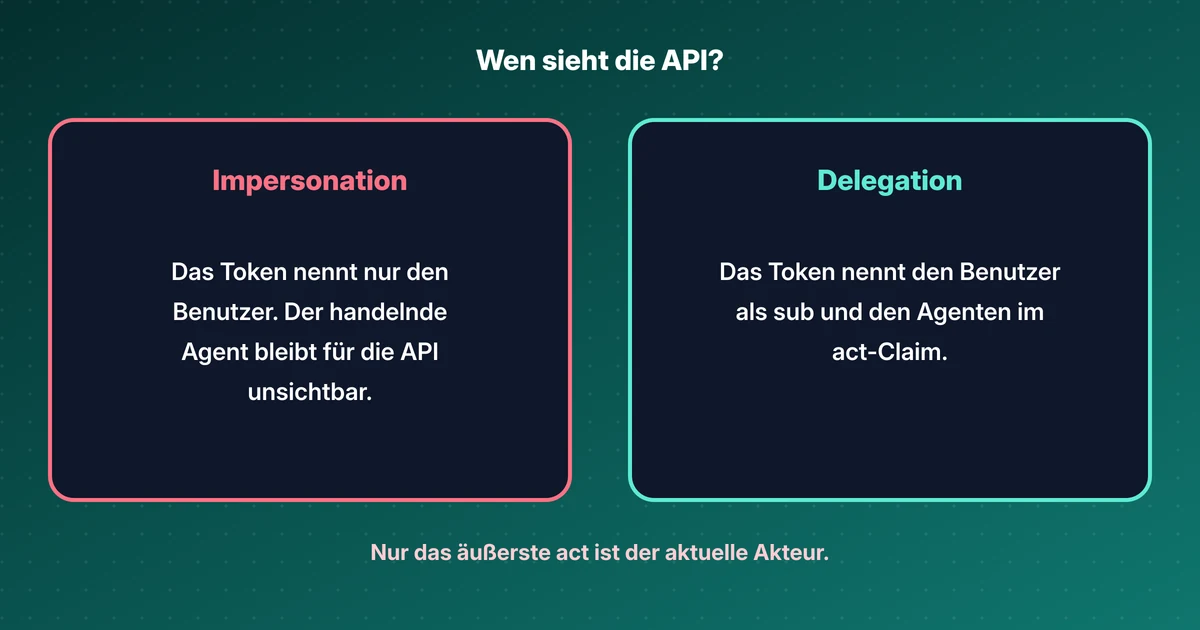
ReBAC passt gut zur Delegation. Permits MCP Gateway baut damit eine Vertrauensobergrenze: Die Stufe des Agenten auf einem Server ist der kleinere Wert aus dem, was die Person dem Agenten gewährt hat, und dem, was der Admin der Person gewährt hat. Ein Agent kann nie mehr als die Person hinter ihm.
Wo die Entscheidung läuft#
Policy wird meist an einer Stelle geschrieben, in einer Control Plane, und anderswo ausgewertet, in einem PDP nahe am Aufrufer. Der Edge PDP von Permit zum Beispiel ist ein Container mit OPA (Open Policy Agent) und einem Client von OPAL (Open Policy Administration Layer), der Policy- und Datenupdates im Hintergrund empfängt. In der Control Plane ändern Sie die Regeln, der PDP antwortet weiter aus seiner lokalen Kopie.
Diese Trennung ist für Agenten wichtig, weil Tool-Aufrufe zahlreich und schnell sind. Eine Prüfung über das Netz bei einem gehosteten PDP ist für den Anfang einfach. Ein PDP neben dem Gateway antwortet schneller und arbeitet weiter, wenn die gehostete Seite nicht erreichbar ist.
Nicht jeder PDP wertet jedes Modell aus. In meinem Permit.io-Lab antwortete der gehostete Cloud PDP, dass ABAC noch nicht unterstützt wird, und lehnte eine Zahlung ab, die der Edge PDP erlaubt hatte.
Wenn der Entscheidungspunkt nicht antwortet#
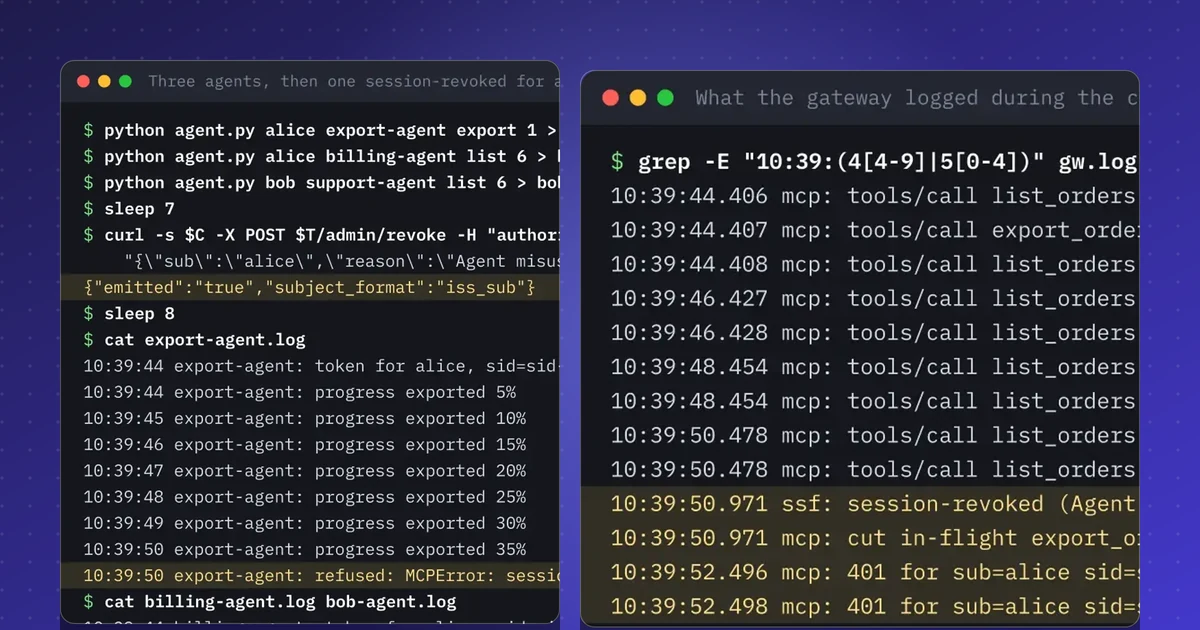
Einem PDP kann der Schlüssel fehlen, er kann noch starten, überlastet oder weg sein. In jedem Fall gibt es keine Entscheidung. Der PEP muss den Aufruf dann ablehnen und protokollieren, dass die Ablehnung von einem Fehler kommt, nicht von einer Regel. In meinem Permit.io-Lab antwortete ein PDP ohne Schlüssel je nach Anfrage mit 401, 403 oder 503, und erst der Enforcement Point machte daraus eine saubere Ablehnung.
Kurz für Product Owner: Fragen Sie Ihren Anbieter, was das Gateway tut, wenn die Policy-Engine nicht antwortet, und lassen Sie sich den Test zeigen.
Quellen#
- NIST, Role Based Access Control project
- NIST SP 800-162, Guide to Attribute Based Access Control (ABAC) Definition and Considerations
- Google Research, Zanzibar: Google's Consistent, Global Authorization System
- Permit.io docs, Permit MCP Gateway architecture (trust levels and ReBAC)
- Permit.io docs, ABAC design patterns
- Permit.io docs, PDP overview
- OPAL on GitHub
Dieser Beitrag als Markdown · RSS · JSON feed
Neue Beiträge per E-Mail
Eine E-Mail pro Woche mit neuen Beiträgen und Labs. Jederzeit abbestellbar.
Ihre Adresse wird bei Kit gespeichert, dem Dienst, der die E-Mails versendet. Details