In breve
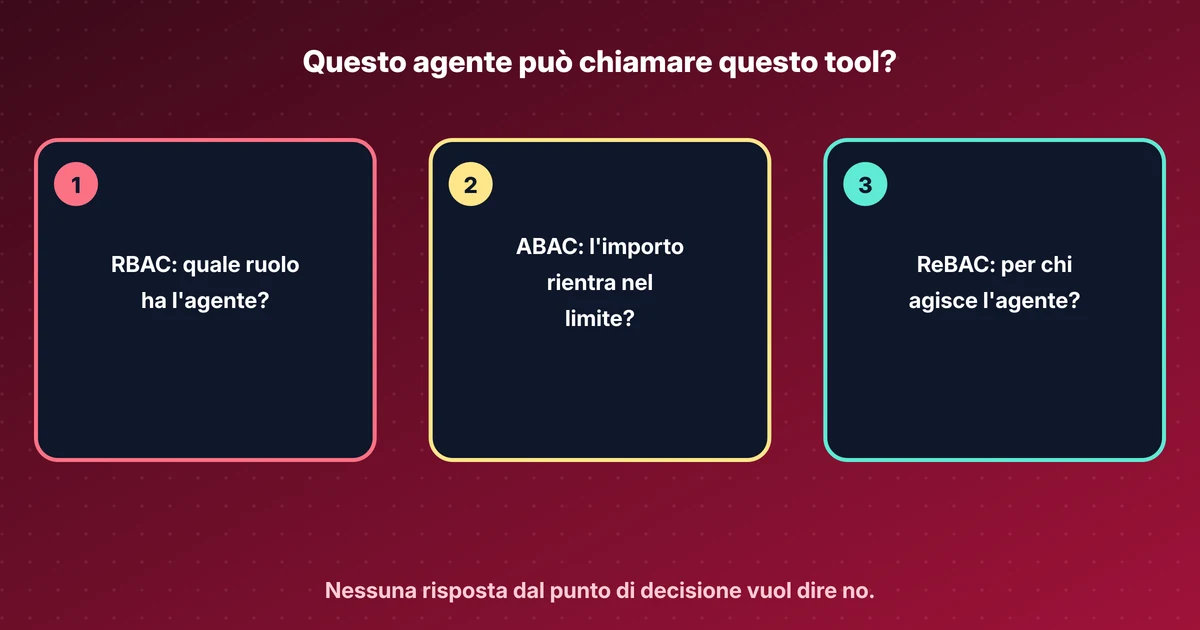
- RBAC (controllo degli accessi basato sui ruoli) risponde in base al ruolo dell’agente. È facile da verificare, e il lab Permit.io usa i ruoli al posto degli scope.
- ABAC (controllo degli accessi basato sugli attributi) risponde in base ai fatti della richiesta, come un importo rispetto a un limite. Così un pagamento da 90 dollari può essere rifiutato e uno da 45 passare.
- ReBAC (controllo degli accessi basato sulle relazioni) risponde in base alle relazioni: questo agente agisce per questa persona, che può usare questo server. Il MCP (Model Context Protocol) Gateway di Permit costruisce così il suo tetto di fiducia.
- La policy si scrive in un posto e si valuta vicino a chi chiama. Quando il punto di decisione non risponde, il punto di enforcement deve rifiutare, come mostra la mia prova in lab.
Un agente AI chiede di chiamare un tool: leggere un saldo, inviare un pagamento, cancellare un account. Qualcosa deve dire sì o no. Nell’explainer su AuthZEN (lo standard di autorizzazione OpenID) ho descritto chi chiede, il punto di applicazione delle policy (PEP), e chi risponde, il punto di decisione delle policy (PDP). Questa pagina spiega come il PDP arriva alla risposta. La maggior parte dei prodotti mescola tre modelli, e aiuta sapere a quale appartiene una regola.
RBAC chiede che ruolo hai#
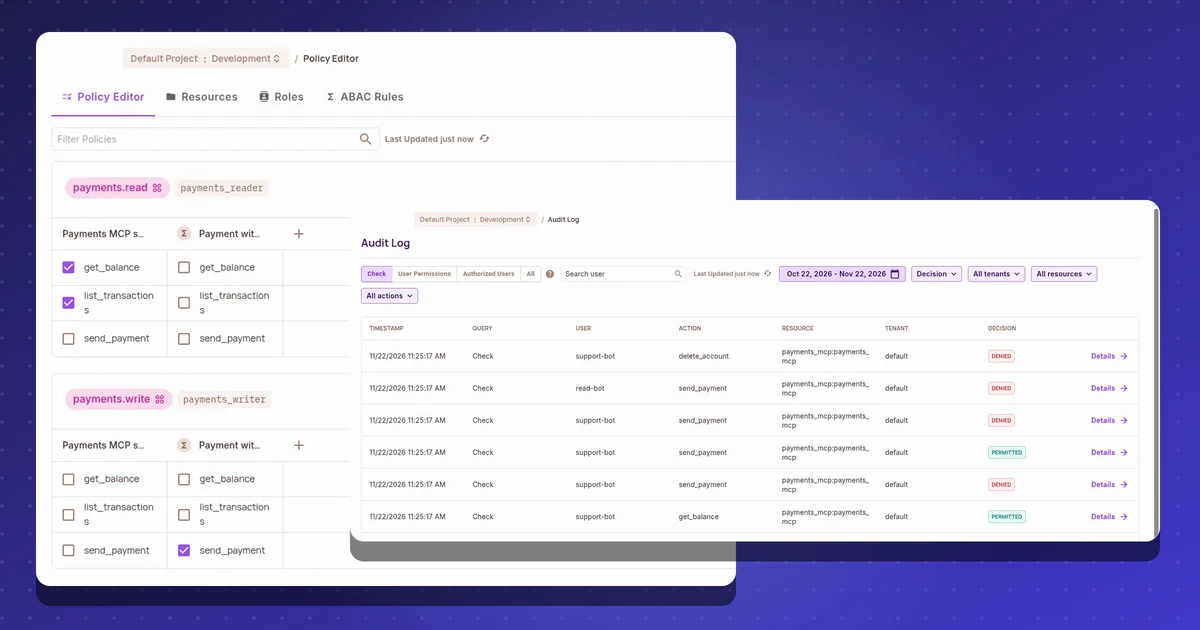
Il controllo degli accessi basato sui ruoli assegna i permessi ai ruoli e i ruoli alle identità. Un agente con il ruolo “lettore pagamenti” può chiamare i due tool di lettura. Al PDP non serve sapere altro.
RBAC è facile da verificare: puoi stampare chi ha quale ruolo e cosa permette ogni ruolo. Fatica con tutto ciò che dipende dalla richiesta. Un ruolo non può dire “fino a 50 dollari”. Allora nascono ruoli come “pagamenti fino a 50”, “pagamenti fino a 500”, e l’elenco cresce finché nessuno riesce più a verificarlo.
ABAC chiede degli attributi#
Il controllo basato sugli attributi decide da fatti: sul soggetto (il suo limite delegato), sulla risorsa (l’importo di questo pagamento), sull’azione e sul contesto (l’utente ha confermato, che ora è). Una regola suona come “l’importo è pari o inferiore al limite dell’agente, e l’utente ha confermato”.
È il modello per limiti e condizioni. È anche quello che dipende di più dal punto di enforcement, perché molti attributi arrivano con la richiesta. Se l’agente può scrivere da solo l’importo o la conferma, la regola non protegge niente. Il PEP deve ricavare quei valori dalla sessione, dal token e da un passo di conferma che il modello non può falsificare.
ReBAC chiede come sono collegate le cose#
Il controllo basato sulle relazioni decide da un grafo: questo agente agisce per questa persona, questa persona può usare questo server MCP, questo server appartiene a questo team. Google ha descritto l’approccio nel paper su Zanzibar, e molti motori lo seguono.
ReBAC si adatta bene alla delega. Il MCP Gateway di Permit lo usa per costruire un tetto di fiducia: il livello dell’agente su un server è il minore tra quanto la persona ha concesso all’agente e quanto l’admin ha concesso alla persona. Un agente non può mai fare più della persona che ha dietro.
Dove gira la decisione#
La policy di solito si scrive in un posto, un control plane, e si valuta altrove, in un PDP vicino a chi chiama. L’Edge PDP di Permit, per esempio, è un container con OPA (Open Policy Agent) dentro e un client OPAL (Open Policy Administration Layer) che riceve in background gli aggiornamenti di policy e dati. Nel control plane cambi le regole, e il PDP continua a rispondere dalla sua copia locale.
Questa divisione conta per gli agenti, perché le chiamate ai tool sono tante e veloci. Un controllo via rete verso un PDP ospitato è semplice per cominciare. Un PDP accanto al gateway risponde più in fretta e continua a funzionare quando il lato ospitato non è raggiungibile.
Non tutti i PDP valutano tutti i modelli. Nel mio lab Permit.io il Cloud PDP ospitato ha risposto che ABAC non è ancora supportato e ha rifiutato un pagamento che l’Edge PDP aveva consentito.
Quando il punto di decisione non risponde#
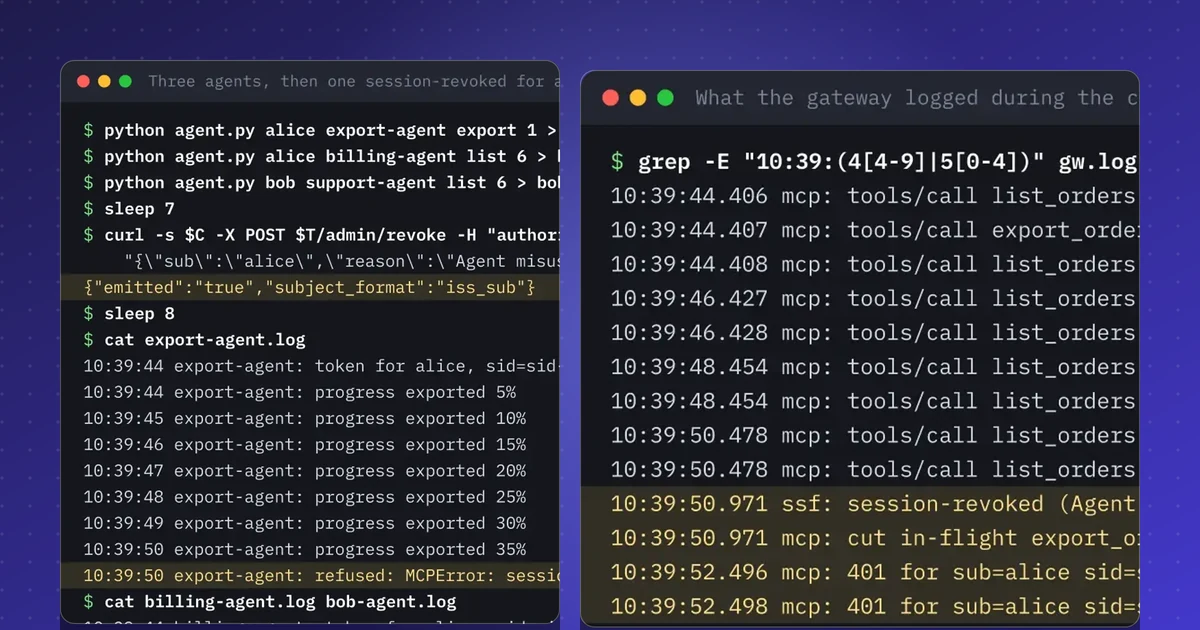
Un PDP può non avere la chiave, essere ancora in avvio, sovraccarico o sparito. In tutti questi casi non c’è una decisione. Il PEP deve allora rifiutare la chiamata e registrare che il rifiuto viene da un errore, non da una regola. Nel mio lab Permit.io un PDP senza chiave rispondeva 401, 403 o 503 a seconda della richiesta, e solo il punto di enforcement li trasformava in un rifiuto pulito.
In breve, per un product owner: chiedi al fornitore cosa fa il gateway quando il motore di policy non risponde, e chiedi di vederlo testato.
Fonti#
- NIST, Role Based Access Control project
- NIST SP 800-162, Guide to Attribute Based Access Control (ABAC) Definition and Considerations
- Google Research, Zanzibar: Google's Consistent, Global Authorization System
- Permit.io docs, Permit MCP Gateway architecture (trust levels and ReBAC)
- Permit.io docs, ABAC design patterns
- Permit.io docs, PDP overview
- OPAL on GitHub
Questo articolo in formato Markdown · RSS · JSON feed
Nuovi articoli via email
Una email a settimana con nuovi articoli e lab. Disiscrizione in qualsiasi momento.
Il tuo indirizzo è salvato su Kit, il servizio che invia le email. Dettagli