En resumen
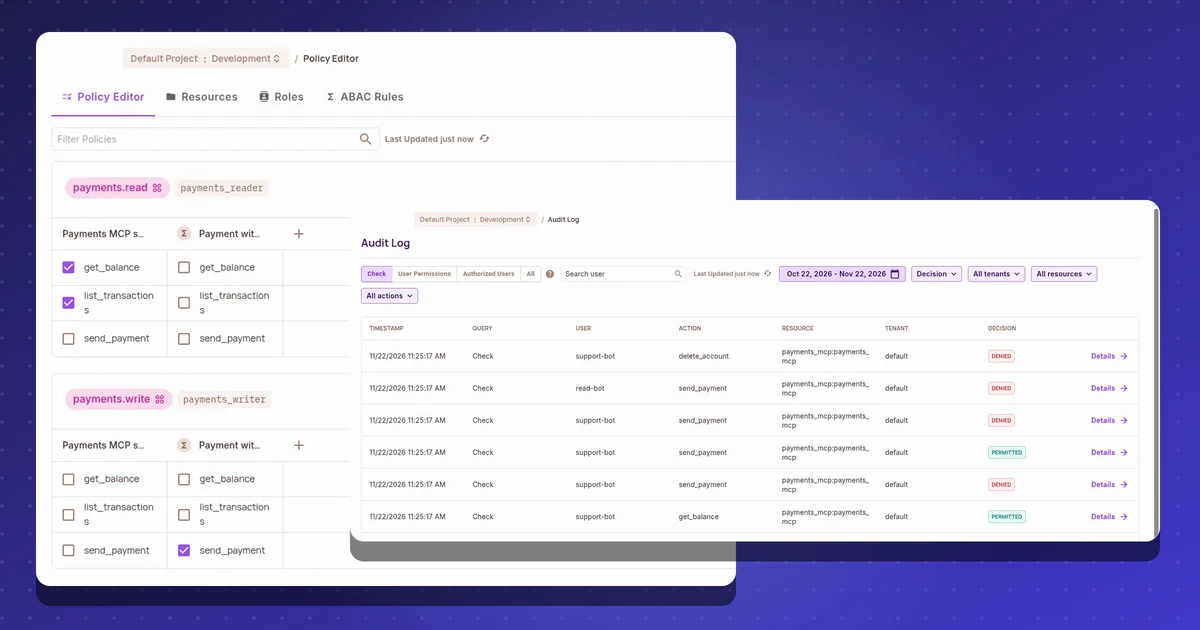
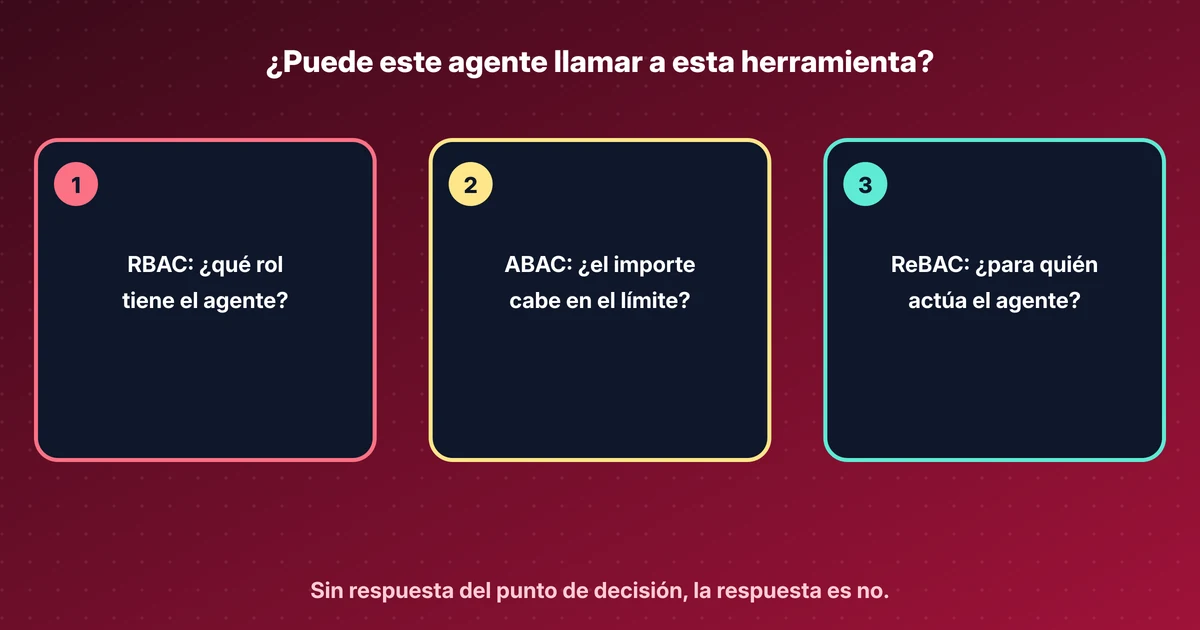
- RBAC (control de acceso basado en roles) responde según el rol del agente. Es fácil de revisar, y el lab de Permit.io usa roles en lugar de los scopes.
- ABAC (control de acceso basado en atributos) responde según los datos de la petición, como un importe frente a un límite. Así un pago de 90 dólares puede rechazarse mientras uno de 45 pasa.
- ReBAC (control de acceso basado en relaciones) responde según las relaciones: este agente actúa por esta persona, que puede usar este servidor. El MCP (Model Context Protocol) Gateway de Permit construye así su techo de confianza.
- La política se escribe en un sitio y se evalúa cerca de quien llama. Cuando el punto de decisión no responde, el punto de aplicación tiene que rechazar, como muestra mi prueba en el lab.
Un agente de IA pide llamar a una herramienta: leer un saldo, enviar un pago, borrar una cuenta. Algo tiene que decir sí o no. En la explicación de AuthZEN (el estándar de autorización de OpenID) describí quién pregunta, el punto de aplicación de políticas (PEP), y quién responde, el punto de decisión de políticas (PDP). Esta página trata de cómo llega el PDP a su respuesta. La mayoría de los productos mezclan tres modelos, y ayuda saber a cuál pertenece una regla.
RBAC pregunta qué rol tienes#
El control de acceso basado en roles da permisos a los roles y roles a las identidades. Un agente con el rol “lector de pagos” puede llamar a las dos herramientas de lectura. El PDP no necesita saber nada más.
RBAC es fácil de revisar: puedes imprimir quién tiene qué rol y qué permite cada uno. Le cuesta todo lo que depende de la propia petición. Un rol no puede decir “hasta 50 dólares”. Entonces aparecen roles como “pagos hasta 50”, “pagos hasta 500”, y la lista crece hasta que nadie puede revisarla.
ABAC pregunta por atributos#
El control de acceso basado en atributos decide a partir de datos: del sujeto (su límite delegado), del recurso (el importe de este pago), de la acción y del contexto (si el usuario confirmó, qué hora es). Una regla se lee como “el importe es igual o menor que el límite del agente, y el usuario confirmó”.
Es el modelo para límites y condiciones. También es el que más depende del punto de aplicación, porque muchos atributos llegan con la petición. Si el agente puede escribir él mismo el importe o la confirmación, la regla no protege nada. El PEP tiene que rellenar esos valores desde la sesión, el token y un paso de confirmación que el modelo no pueda falsificar.
ReBAC pregunta cómo se relacionan las cosas#
El control de acceso basado en relaciones decide a partir de un grafo: este agente actúa por esta persona, esta persona puede usar este servidor MCP, este servidor pertenece a este equipo. Google describió el enfoque en su artículo sobre Zanzibar, y muchos motores lo siguen.
ReBAC encaja bien con la delegación. El MCP Gateway de Permit lo usa para construir un techo de confianza: el nivel del agente en un servidor es el menor entre lo que la persona concedió al agente y lo que el admin concedió a la persona. Un agente nunca puede hacer más que la persona que tiene detrás.
Dónde se ejecuta la decisión#
La política suele escribirse en un sitio, un control plane, y evaluarse en otro, un PDP cerca de quien llama. El Edge PDP de Permit, por ejemplo, es un contenedor con OPA (Open Policy Agent) dentro y un cliente OPAL (Open Policy Administration Layer) que recibe en segundo plano las actualizaciones de políticas y datos. En el control plane cambias las reglas, y el PDP sigue respondiendo desde su copia local.
Esa separación importa con agentes, porque las llamadas a herramientas son muchas y rápidas. Una comprobación por red contra un PDP alojado es sencilla para empezar. Un PDP junto al gateway responde más rápido y sigue funcionando cuando la parte alojada no está disponible.
No todos los PDP evalúan todos los modelos. En mi lab de Permit.io el Cloud PDP alojado respondió que ABAC aún no está soportado y rechazó un pago que el Edge PDP había permitido.
Cuando el punto de decisión no responde#
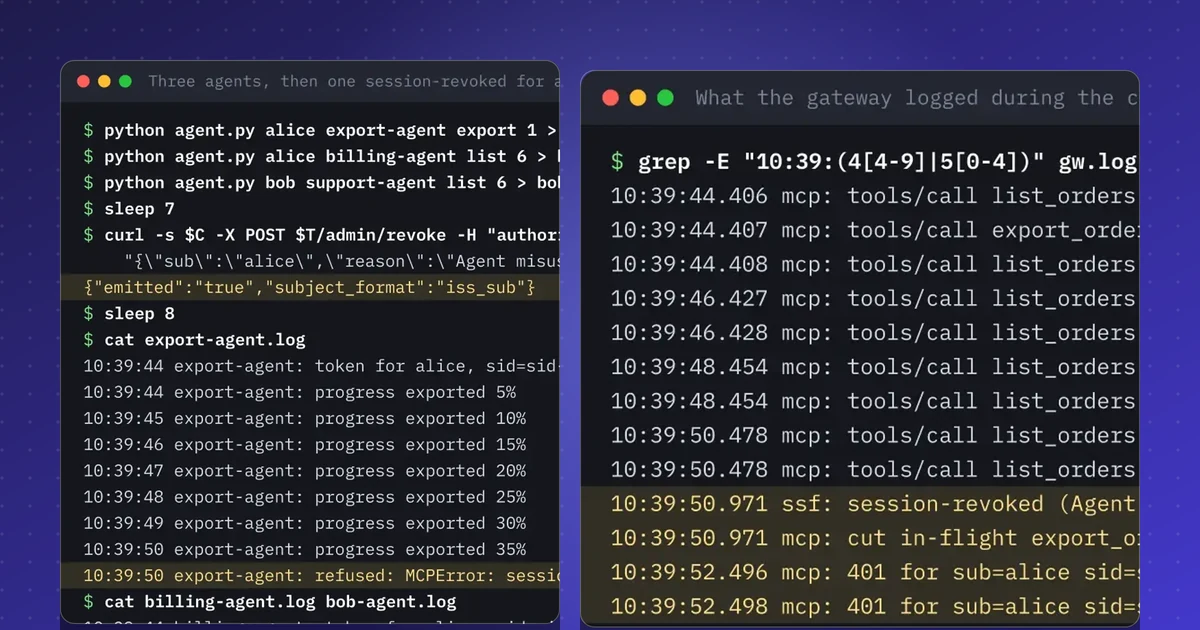
A un PDP le puede faltar la clave, puede estar arrancando, saturado o caído. En todos esos casos no hay decisión. El PEP tiene que rechazar la llamada y registrar que el rechazo viene de un error, no de una regla. En mi lab de Permit.io, un PDP sin clave respondía 401, 403 o 503 según la petición, y solo el punto de aplicación lo convertía en un rechazo limpio.
En corto, para un product owner: pregunta a tu proveedor qué hace el gateway cuando el motor de políticas no responde, y pide ver la prueba.
Fuentes#
- NIST, Role Based Access Control project
- NIST SP 800-162, Guide to Attribute Based Access Control (ABAC) Definition and Considerations
- Google Research, Zanzibar: Google's Consistent, Global Authorization System
- Permit.io docs, Permit MCP Gateway architecture (trust levels and ReBAC)
- Permit.io docs, ABAC design patterns
- Permit.io docs, PDP overview
- OPAL on GitHub
Este artículo en Markdown · RSS · JSON feed
Nuevos artículos por correo
Un correo a la semana con nuevos artículos y labs. Puedes darte de baja cuando quieras.
Tu dirección se guarda en Kit, el servicio que envía los correos. Detalles